- Kierowca dostępny teraz
- całą dobę, 7 dni w tygodniu
- Dojazd do 1 h w promieniu 40 km
- Diagnoza laptopa 0 zł

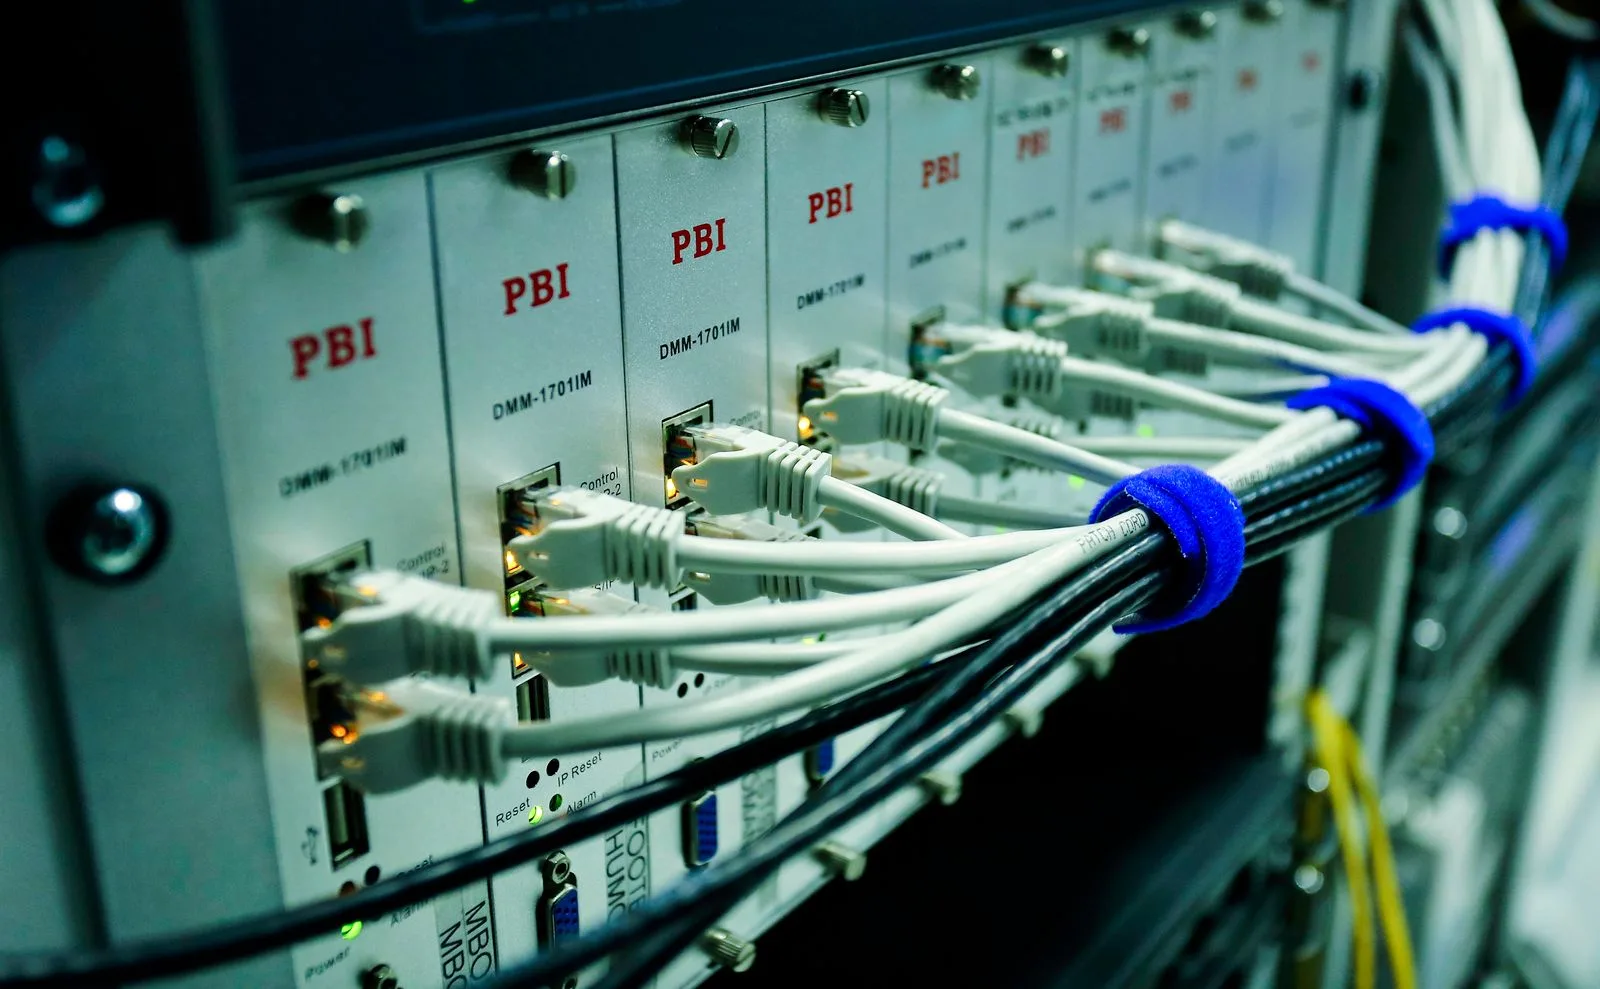
Stała współpraca z serwisem zamiast rozliczania pojedynczych awarii daje firmie jeden punkt zgłoszeń i kogoś, kto zna jej środowisko IT, zanim pojawi się problem.
Ta usługa odpowiada na sytuację, w której firma korzysta z wielu różnych dostawców przy każdej awarii, traci czas na tłumaczenie od nowa, jak wygląda jej sieć i sprzęt, albo w ogóle nie ma nikogo, kogo zapytać, zanim problem stanie się poważny.
Zamiast typowych przyczyn usterki, ten punkt opisuje sytuacje prowadzące firmy do decyzji o stałej obsłudze: rosnąca liczba stanowisk i sprzętu trudna do samodzielnego ogarnięcia, brak dokumentacji środowiska IT utrudniający pracę nowym pracownikom i serwisantom, oraz powtarzające się drobne awarie odciągające uwagę od bieżącej działalności.
Współpraca zaczyna się od helpdesku — jednego numeru i adresu, pod który pracownik zgłasza każdy problem, bez zastanawiania się, do kogo dzwonić. Zakres zgłoszeń obejmuje pocztę, drukarki, hasła i dostępy, programy firmowe, VPN, sprzęt i sieć. Pomoc realizowana jest zdalnie od ręki, a dojazd następuje wtedy, gdy zdalnie się nie da. Elementem współpracy jest też dokumentacja środowiska IT — spis sprzętu, licencji, konfiguracji i dostępów, dzięki której firma przestaje być zależna od pamięci jednej osoby.
Pomoc zdalna realizowana jest od ręki po zgłoszeniu. Dojazd, gdy jest konieczny, następuje w ciągu godziny, na całym obszarze działania, całą dobę.
Warto przed pierwszą rozmową przygotować ogólny opis środowiska IT firmy — liczbę stanowisk, używane programy, ewentualny serwer — to przyspiesza wstępną wycenę zakresu współpracy.
Czego nie robić: nie warto czekać z uporządkowaniem dostępów i haseł do momentu, gdy kluczowy pracownik z tą wiedzą odejdzie z firmy — dokumentacja środowiska IT ma sens tylko, jeśli powstaje na bieżąco.
Pakiety serwisowe opisywane są zakresem, nigdy ceną — kwoty ustalane są indywidualnie. Warunki współpracy, w tym zasady reagowania na zgłoszenia, uzgadniane są bezpośrednio z klientem. Faktura wystawiana jest zawsze, tak jak dla każdego klienta.
Przed przejęciem odpowiedzialności za prawidłowe działanie firmowego środowiska informatycznego konieczne jest przeprowadzenie inwentaryzacji sprzętu i oprogramowania. Proces ten, nazywany audytem zerowym, pozwala na poznanie aktualnego stanu infrastruktury przed rozpoczęciem wprowadzania jakichkolwiek zmian. Obejmuje on spis wszystkich stacji roboczych, serwerów, urządzeń sieciowych oraz weryfikację ich specyfikacji technicznej i stanu zużycia komponentów.
W ramach inwentaryzacji dokumentowane są również kluczowe parametry sieci lokalnej (LAN). Weryfikowana jest konfiguracja routerów (urządzeń zarządzających ruchem sieciowym pomiędzy internetem a siecią wewnętrzną), przełączników (switchy, rozdzielających ruch przewodowy) oraz punktów dostępowych Wi-Fi. Dokładne sprawdzenie przepustowości i sposobu fizycznego podłączenia pozwala zidentyfikować tak zwane wąskie gardła, czyli węzły sieci, które mogą spowalniać pracę całej firmy przy większym obciążeniu.
Audyt obejmuje także weryfikację uprawnień i poziomów dostępu użytkowników. Sprawdzane jest, kto posiada uprawnienia administratora do systemów operacyjnych na poszczególnych komputerach, kto zarządza centralnym katalogiem kont oraz w jaki sposób przydzielane są licencje na oprogramowanie użytkowe. Często okazuje się, że byli pracownicy wciąż posiadają aktywne loginy do usług, co stanowi potencjalne zagrożenie. Uporządkowanie tych kwestii to fundament bezpiecznego zarządzania systemami.
Kluczowym elementem wsparcia przedsiębiorstw jest zapewnienie ciągłości działania oraz ochrona przetwarzanych informacji przed utratą. Konfiguracja polityki bezpieczeństwa obejmuje wdrożenie zautomatyzowanych mechanizmów regularnego tworzenia kopii zapasowych (backupu). Automatyczne i bezobsługowe kopie są niezbędne, aby w przypadku fizycznej awarii dysku twardego, przypadkowego skasowania plików przez pracownika lub ataku oprogramowania szyfrującego (ransomware) możliwe było przywrócenie systemów do stanu sprzed incydentu.
Tworzenie kopii zapasowych odbywa się zazwyczaj przy wykorzystaniu urządzeń typu NAS (Network Attached Storage — sieciowe serwery plików). Urządzenia te pracują niezależnie od komputerów stacjonarnych i stanowią centralny magazyn zduplikowanych plików. Konfiguracja polega na ustawieniu harmonogramów archiwizacji, które działają w tle, nie obciążając stacji roboczych podczas standardowych godzin pracy. Wykonany backup jest weryfikowany okresowo pod kątem spójności plików i realnej możliwości ich odzyskania.
Obsługa obejmuje także instalację, aktualizację oraz bieżący monitoring centralnie zarządzanego oprogramowania antywirusowego na wszystkich komputerach objętych wsparciem. Zamiast pojedynczych licencji instalowanych oddzielnie na każdej maszynie, wdraża się rozwiązanie z panelem administracyjnym, które wysyła raporty o wykrytych zagrożeniach bezpośrednio do systemu nadzorującego. Pozwala to na szybką reakcję, zdalne wymuszenie skanowania i odizolowanie zainfekowanego urządzenia od reszty sieci wewnętrznej.
Zarządzanie ruchem w obrębie siedziby biura często wymaga podziału jednej dużej sieci fizycznej na mniejsze, odizolowane od siebie fragmenty. Wdrożenie technologii VLAN (Virtual Local Area Network — wirtualne sieci lokalne) pozwala na logiczne odseparowanie ruchu generowanego przez sprzęt używany przez pracowników od urządzeń należących do gości. Taka konfiguracja na poziomie zarządzalnych przełączników sieciowych uniemożliwia osobie podłączonej do publicznej sieci Wi-Fi w poczekalni uzyskanie dostępu do panelu dysków sieciowych, drukarek czy bazy danych. Jest to techniczna podstawa zabezpieczenia wewnętrznej infrastruktury.
Częstym zjawiskiem jest konieczność pracy w środowiskach mieszanych, gdzie w ramach jednej organizacji używane są komputery oparte na różnych systemach operacyjnych. Wymaga to odpowiedniej konfiguracji protokołów komunikacyjnych, aby maszyny PC pracujące pod kontrolą systemu Windows mogły bez opóźnień wymieniać pliki z serwerami opartymi na dystrybucjach Linux. Udostępnianie zasobów za pomocą protokołu SMB (Server Message Block — system udostępniania plików) w takich warunkach wymaga rygorystycznego zarządzania prawami odczytu i zapisu na poziomie indywidualnych kont użytkowników.
Kiedy część zespołu wykonuje obowiązki poza głównym biurem, konieczne jest zapewnienie pracownikom bezpiecznego i stabilnego dostępu do zasobów wewnętrznych, takich jak serwery plików, programy księgowe czy wewnętrzny intranet. W takich sytuacjach na urządzeniach brzegowych (routerach firmowych) uruchamiane są serwery VPN (Virtual Private Network — wirtualna sieć prywatna). Tworzą one szyfrowany, bezpieczny tunel pomiędzy urządzeniem pracownika w domu a siecią w siedzibie firmy, maskując przesyłane pakiety danych przed przechwyceniem.
Konfiguracja dostępu zdalnego wymaga wygenerowania odpowiednich certyfikatów bezpieczeństwa. Każdy użytkownik otrzymuje unikalne dane logowania, a konfiguracja często wymusza wdrożenie dwuskładnikowego uwierzytelniania (2FA), czyli dodatkowego, jednorazowego kodu potwierdzającego próbę połączenia, generowanego z poziomu aplikacji na telefonie. Ten mechanizm minimalizuje ryzyko nieuprawnionego wejścia do sieci nawet w przypadku wycieku podstawowego hasła.
W przypadku problemów z zestawieniem połączenia lub dostępem do baz danych podczas pracy w trybie home office, weryfikacja parametrów usługi przeprowadzana jest z poziomu konsoli serwera. Zgłoszenia dotyczące trudności z zalogowaniem się do tunelu VPN traktowane są z wysokim priorytetem, ponieważ stanowią barierę całkowicie uniemożliwiającą pracownikowi wykonywanie jego codziennych obowiązków.
Bieżąca techniczna pomoc koncentruje się na rozwiązywaniu codziennych problemów zgłaszanych przez użytkowników końcowych. Zakres zgłoszeń jest szeroki: od konfiguracji oprogramowania pocztowego i rozwiązywania błędów podczas pracy z drukarkami sieciowymi, po odblokowywanie zablokowanych kont domenowych i naprawę błędów w specjalistycznym oprogramowaniu. Wsparcie odbywa się poprzez wdrożone aplikacje do zdalnego pulpitu, co oznacza, że wyznaczony specjalista łączy się z ekranem maszyny klienta, przejmuje kontrolę nad kursorem i wykonuje naprawę na żywo, nie przerywając znacznie harmonogramu pracy danej osoby.
Wdrażanie sprzętu dla nowo zatrudnionych pracowników to stały punkt obsługi rosnących firm (proces onboardingu IT). Nowa stacja robocza jest konfigurowana wedle dokumentacji określającej standard stanowiska. Instalowany jest bazowy system operacyjny wraz z najnowszymi poprawkami bezpieczeństwa, pakiet aplikacji biurowych, mapowane są litery dysków sieciowych oraz instalowane certyfikaty autoryzacyjne. Sprzęt trafia na biurko fizycznie gotowy do uruchomienia, z przygotowanym hasłem startowym i pełnym dostępem do przydzielonych zasobów.
Kiedy pracownik kończy współpracę z firmą, uruchamiana jest procedura odłączenia (offboarding IT). Wymaga to bezzwłocznego zablokowania dostępu do skrzynek e-mail, systemów ERP (zarządzania zasobami przedsiębiorstwa) oraz katalogów współdzielonych. Zmieniane są również hasła do ogólnodostępnych usług, z których korzystał dany pracownik. Odzyskany sprzęt zostaje sformatowany, jego lokalne dane zarchiwizowane, a urządzenie poddane reinstalacji systemu, aby mogło zostać przypisane innej osobie.
Rozwój oprogramowania pozwala na to, że zdecydowana większość problemów programowych (software'owych) rozwiązywana jest na odległość bez konieczności opuszczania stanowiska administracyjnego. Istnieją jednak sytuacje wymagające bezpośredniej fizycznej obecności. Dotyczy to wyłącznie usterek sprzętowych (hardware'owych): nagłych awarii zasilaczy w maszynach serwerowych, uszkodzeń okablowania w szafach krosowych (rack), braku zasilania urządzeń peryferyjnych czy konieczności wymiany uszkodzonych podzespołów w stacjach roboczych i laptopach pracowniczych.
Gdy problem wymaga dotknięcia sprzętu, uruchamiana jest procedura interwencji mobilnej. Działania opierają się wyłącznie na dojazdach do klienta. Interwencja realizowana jest zazwyczaj w czasie do jednej godziny od precyzyjnego zakwalifikowania usterki jako błędu fizycznego. Kontakt jest możliwy przez całą dobę pod numerem telefonu 22 378 48 09. Zespół techniczny wysyłany na miejsce dysponuje przenośnymi narzędziami diagnostycznymi, zapasowym okablowaniem sygnałowym oraz sprzętem sieciowym pozwalającym na szybkie przywrócenie pracy uszkodzonego węzła.
Kluczowe w tym modelu operacyjnym jest odciążenie firmy od konieczności transportu uszkodzonej elektroniki. Pracownicy nie pakują uszkodzonych komputerów w kartony. Ekipa techniczna przyjeżdża na wskazany adres, bezpośrednio do biur i hal w obrębie Warszawy oraz otaczających gmin. Diagnoza i naprawa odbywają się na miejscu, na sprzęcie testowym przywiezionym przez technika — cała logistyka związana z usunięciem usterki spoczywa po stronie serwisu wyjazdowego.
Przedsiębiorstwa we wczesnej fazie rozwoju nierzadko delegują odpowiedzialność za sprawność sprzętu osobie, która wyróżnia się wiedzą techniczną, mimo że stanowisko to dotyczy innych zadań. Skutkuje to odrywaniem takiego pracownika od kluczowych procesów generujących zysk dla firmy. Wdrożenia realizowane w taki sposób często opierają się na tanim sprzęcie konsumenckim, niewystarczającym do obsługi ciągłego ruchu sieciowego generowanego przez kilkanaście lub kilkadziesiąt maszyn.
Innym zjawiskiem prowadzącym do przestojów jest całkowity brak polityki zarządzania hasłami. Dane dostępowe do strategicznych przełączników sieciowych czy konsoli serwerowych przechowywane są w niezabezpieczonych plikach, wysyłane w jawnych wiadomościach komunikatorów lub przypisane do prywatnych skrzynek byłych administratorów. Utrata dostępu do konta o uprawnieniach globalnych wymusza czasochłonne resetowanie sprzętu do ustawień fabrycznych i konfigurowanie całej topologii sieci od zera.
Dużym problemem jest również brak aktualizowania schematów okablowania. Dokładane w pośpiechu przewody podpinane są do pierwszych wolnych portów w przełącznikach bez nadania im identyfikatorów. Po kilku latach rozbudowy cała szafa serwerowa staje się niemożliwa do szybkiej analizy. Znalezienie fizycznego przebiegu przewodu łączącego niedziałające gniazdo w ścianie z portem w urządzeniu głównym zajmuje godziny, zamiast kilku minut.
Modele oparte na ciągłej gotowości i stałym monitoringu infrastruktury projektowane są dla struktur, w których każda godzina przestoju generuje wymierne straty, a ilość zróżnicowanego sprzętu wymaga zaawansowanej administracji. Nie jest to jednak uniwersalne wyjście dla każdego podmiotu. W przypadku małych biur projektowych czy jednoosobowych działalności gospodarczych, posiadających dwa izolowane laptopy korzystające wyłącznie z zasobów chmurowych, optymalny jest tryb interwencyjny.
Praca w trybie doraźnym polega na zgłaszaniu konkretnych, punktowych awarii, na przykład uszkodzenia mechanicznego gniazda ładowania czy pęknięcia matrycy, traktowanych jako niezależne zdarzenia. Wyjazd technika ogranicza się wtedy do usunięcia tego jednego wskazanego problemu, bez analizowania zabezpieczeń całej sieci, audytowania oprogramowania na innych stanowiskach czy sporządzania zbiorczej inwentaryzacji sprzętowej.
Rozbudowa okablowania, przenoszenie szaf serwerowych do nowych pomieszczeń czy montaż fizyczny kanałów elektroinstalacyjnych w nowych budynkach biurowych może zostać przeprowadzony po wcześniejszym opracowaniu projektu. Fizyczne układanie instalacji niskoprądowych poprzedza wtedy konfigurację urządzeń aktywnych.
Wykonanie samego zapisu to tylko połowa procesu. Archiwa są cyklicznie testowane poprzez wyrywkowe procesy przywracania fragmentów danych (test restoryzacji) na wirtualne środowisko testowe. Taka procedura pozwala jednoznacznie udowodnić, że wygenerowany plik z kopią nie jest uszkodzony i w razie wystąpienia krytycznej awarii dysków głównych zadziała prawidłowo.
Wdrożenie jednolitych wersji systemów operacyjnych i pakietów biurowych jest silnie rekomendowane. Praca na ujednoliconych edycjach minimalizuje ryzyko niekompatybilności dokumentów wymienianych pomiędzy poszczególnymi działami i wielokrotnie skraca czas diagnozy błędów aplikacyjnych zgłaszanych przez pracowników.
Kluczowe stacje robocze oraz systemy pracujące w trudnych warunkach (np. terminale na halach magazynowych) podlegają fizycznemu czyszczeniu układów chłodzenia i okresowej wymianie past termoprzewodzących (substancji poprawiających odbieranie ciepła z procesora). Takie działania, wpisane w cykliczne wizyty w siedzibie firmy, drastycznie zmniejszają ryzyko awarii podzespołów z powodu przegrzania.
Przeniesienie technicznej odpowiedzialności za stabilność łączności i wydajność komputerów na podmiot, który monitoruje stan usług bezustannie, zmienia charakter użytkowania technologii z nieprzewidywalnego na zaplanowany. Regularna administracja centralna eliminuje zagrożenia wynikające z rozproszenia danych, przestarzałego oprogramowania i braku ścisłej polityki nadawania uprawnień. Dzięki temu środowisko informatyczne przestaje być czynnikiem wstrzymującym pracę, a staje się niewidocznym, stabilnym zapleczem wspierającym realizację głównych zadań przedsiębiorstwa.