- Kierowca dostępny teraz
- całą dobę, 7 dni w tygodniu
- Dojazd do 1 h w promieniu 40 km
- Diagnoza laptopa 0 zł

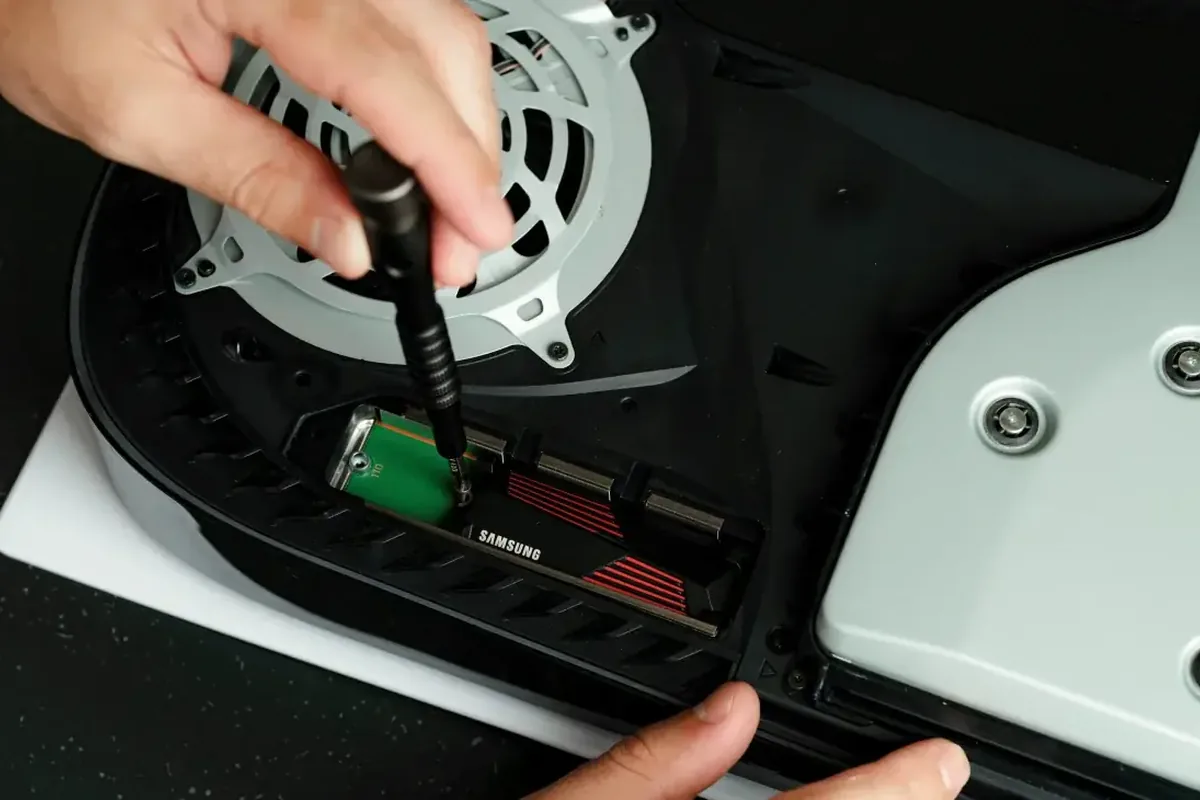
Hasło do systemu Windows chroni przed przypadkowym dostępem, ale nie przed kimś, kto wyjmie dysk i podłączy go do innego komputera. Prawdziwą ochronę danych daje dopiero szyfrowanie całego nośnika.
Konfiguracja szyfrowania dysku wykonywana jest, gdy na komputerze znajdują się dane wymagające szczególnej ochrony — dokumenty firmowe, dane klientów, materiały objęte poufnością — a klient chce zabezpieczyć się przed skutkami kradzieży sprzętu z biura lub domu.
Sprawdzana jest zgodność sprzętu z wymaganiami szyfrowania (moduł TPM, wersja systemu), a następnie konfigurowane jest szyfrowanie całego dysku systemowego. Klient otrzymuje klucz odzyskiwania, który należy przechowywać w bezpiecznym miejscu.
Konfiguracja szyfrowania to zabieg realizowany zwykle do 24 godzin od przyjęcia sprzętu.
Warto zastanowić się, gdzie bezpiecznie przechować klucz odzyskiwania.
Diagnoza komputera stacjonarnego door-to-door kosztuje 200 zł i wlicza się w cenę naprawy. Dojazd na terenie Warszawy i okolic jest bezpłatny, a usługa objęta jest gwarancją do 12 miesięcy.
Wielu użytkowników zakłada, że ustawienie hasła logowania do profilu w systemie Windows lub Linux stanowi wystarczającą barierę dla osób niepowołanych. W rzeczywistości hasło logowania chroni dane wyłącznie wtedy, gdy system operacyjny jest uruchomiony, a próba dostępu następuje przez standardowy ekran logowania. Jeśli nie zastosowano pełnego szyfrowania nośnika FDE (Full Disk Encryption — technologia kodowania całej zawartości dysku na poziomie sektorów), pliki pozostają zapisane w postaci jawnej.
Osoba wchodząca w fizyczne posiadanie komputera może w prosty sposób ominąć zabezpieczenia systemowe. Wystarczy wyjąć dysk SSD lub HDD (zarówno nośnik ze złączem SATA, jak i moduł NVMe M.2 — Non-Volatile Memory Express, czyli szybki protokół komunikacji dla nowoczesnych dysków półprzewodnikowych) i podłączyć go do innego komputera jako dysk pomocniczy. Innym sposobem jest uruchomienie skradzionego laptopa lub stacji roboczej z nośnika Live USB (system operacyjny uruchamiany bezpośrednio z pamięci flash, bez instalacji na dysku). W obu przypadkach struktura partycji NTFS (New Technology File System — domyślny system plików w Windows) lub ext4 (Fourth Extended Filesystem — popularny system plików w systemach Linux) jest w pełni czytelna. Nieuprawniona osoba uzyskuje bezpośredni dostęp do bazy poczty elektronicznej, dokumentów tekstowych, arkuszy kalkulacyjnych, plików przeglądarek internetowych z zapisanymi sesjami oraz lokalnych baz danych programów księgowych i magazynowych.
Szyfrowanie nośnika eliminuje to zagrożenie. Każdy blok danych zapisywany na dysku jest przekształcany przy użyciu algorytmu kryptograficznego, najczęściej AES-128 lub AES-256 (Advanced Encryption Standard — symetryczny algorytm szyfrowania blokowego zatwierdzony do ochrony informacji niejawnych). Bez znajomości klucza deszyfrującego odczytanie zawartości nośnika podłączonego do innego urządzenia zwraca wyłącznie ciąg losowych, nieczytelnych danych.
W zależności od konfiguracji sprzętowej, zastosowanego systemu operacyjnego oraz wymagań bezpieczeństwa stosuje się różne technologie zabezpieczania nośników danych.
Wybór metody zabezpieczenia zależy od sposobu użytkowania sprzętu, mobilności pracowników oraz stopnia wrażliwości przechowywanych informacji.
Pierwszym wariantem jest szyfrowanie partycji systemowej z automatyczną autoryzacją za pośrednictwem modułu TPM 2.0. W tym układzie użytkownik włącza komputer, moduł TPM sprawdza, czy pliki rozruchowe nie zostały zmodyfikowane, i automatycznie odblokowuje dysk. Następnie pojawia się standardowy ekran logowania Windows. Jest to rozwiązanie bardzo wygodne w codziennej pracy biurowej, zabezpieczające dane na wypadek kradzieży wyłączonego komputera lub wymontowania samego dysku.
Drugim wariantem jest konfiguracja rozszerzona o kod PIN lub klucz na pamięci USB wymagany przed uruchomieniem systemu (Pre-Boot Authentication — uwierzytelnianie przedrozruchowe). W tym przypadku komputer nie rozpocznie ładowania systemu operacyjnego, dopóki użytkownik nie wprowadzi alfanumerycznego kodu PIN w środowisku UEFI. Zabezpiecza to sprzęt przed atakami polegającymi na modyfikacji pamięci RAM lub podłączeniu nieautoryzowanych urządzeń do magistrali PCIe.
Trzecim wariantem jest zabezpieczanie nośników przenośnych przy użyciu technologii BitLocker To Go lub kontenerów VeraCrypt. Rozwiązanie to wdraża się dla zewnętrznych dysków twardych USB oraz pamięci pendrive, na których przenoszone są kopie zapasowe, dokumenty księgowe czy bazy danych programów firmowych, takich jak InsERT GT/nexo (Subiekt, Rewizor), Comarch ERP Optima, WAPRO ERP, Sage Symfonia, Płatnik ZUS czy systemy enova365. Zgubienie lub kradzież takiego nośnika nie powoduje wycieku danych firmowych.
Nieprawidłowo przeprowadzony proces szyfrowania może doprowadzić do zablokowania dostępu do komputera lub bezpowrotnej utraty plików. Podczas samodzielnych prób użytkownicy najczęściej napotykają kilka poważnych problemów.
Najczęstszym błędem jest brak bezpiecznego wyeksportowania i zarchiwizowania klucza odzyskiwania (Recovery Key — 48-cyfrowy ciąg liczb generowany podczas konfiguracji). W przypadku automatycznej aktualizacji oprogramowania układowego płyty głównej BIOS/UEFI, awarii modułu TPM, zmiany ustawień Secure Boot (mechanizm bezpiecznego rozruchu weryfikujący podpisy cyfrowe) lub wymiany procesora, komputer zażąda podania tego klucza. Jeśli klucz nie został zapisany na zewnętrznym nośniku lub wydrukowany, odzyskanie danych staje się niemożliwe.
Drugim błędem jest uruchomienie procesu szyfrowania na nośniku posiadającym ukryte uszkodzenia struktury logicznej lub fizyczne niestabilne sektory (bad sectors — uszkodzone, nieczytelne sektory na powierzchni nośnika danych). Wstępne szyfrowanie partycji wymaga odczytania, zaszyfrowania i ponownego zapisania każdego sektora dysku. Jeżeli w trakcie tego intensywnego procesu nośnik napotka błąd odczytu, operacja może zostać zablokowana, a struktura tablicy partycji ulec uszkodzeniu. Przed każdą procedurą kryptograficzną konieczne jest wykonanie testu diagnostycznego SMART (Self-Monitoring, Analysis and Reporting Technology — wbudowany system autodiagnostyki nośników danych) oraz pełnej kopii bezpieczeństwa.
Kolejnym uchybieniem bywa zapisanie pliku z kluczem odzyskiwania na tej samej partycji, która właśnie podlega szyfrowaniu, bądź brak dostępu do konta Microsoft, z którym klucz został powiązany. Zdarza się również przerwanie procesu szyfrowania wskutek rozładowania baterii laptopa lub odłączenia zasilania sieciowego, co może wywołać błędy logiczne w strukturze systemu plików.
Szyfrowanie dysku jest kluczowym elementem ochrony fizycznej, jednak nie zastępuje innych procedur bezpieczeństwa informatycznego. Warto precyzyjnie rozróżniać zakresy ochrony, aby nie ulegać złudnemu poczuciu pełnego zabezpieczenia.
Szyfrowanie FDE chroni dane w spoczynku (Data at Rest) — gdy komputer jest wyłączony, uśpiony w trybie hibernacji lub gdy dysk został wymontowany. W chwili, gdy użytkownik wpisze hasło i zaloguje się do systemu, dysk zostaje odszyfrowany w locie. Oznacza to, że złośliwe oprogramowanie (np. trojany szpiegujące, oprogramowanie typu ransomware szyfrujące pliki dla okupu czy skrypty wyłudzające dane) ma taki sam dostęp do plików, jak zalogowany użytkownik. Szyfrowanie nie zastępuje zatem zapory sieciowej, ochrony antywirusowej ani regularnych kopii zapasowych przechowywanych na odłączonych nośnikach.
Szyfrowanie całego dysku nie rozwiązuje również kwestii rozgraniczenia uprawnień między różnymi pracownikami korzystającymi z tego samego komputera. Jeżeli kilka osób loguje się na jedno wspólne konto systemowe, każda z nich widzi wszystkie zaszyfrowane wcześniej dane. W takim środowisku konieczne jest wdrożenie odpowiednich uprawnień dostępu do plików na poziomie systemu operacyjnego oraz osobnych profili użytkowników.
Usługa konfiguracji zabezpieczeń kryptograficznych realizowana jest w modelu mobilnym — z bezpłatnym dojazdem serwisanta na terenie Warszawy oraz okolicznych powiatów (grodziski, legionowski, otwocki, piaseczyński, pruszkowski, warszawski zachodni, wołomiński) lub w trybie door-to-door, w którym kierowca odbiera sprzęt i dostarcza go po wykonaniu prac.
W przypadku naprawy laptopów dostępny jest bezpłatny laptop zastępczy na cały czas trwania procedury, bez kaucji i bez limitu dni, wyposażony w środowisko Windows, co pozwala na zachowanie ciągłości pracy biurowej. Dla firm oraz instytucji przetwarzających dane poufne (zgodnie z wymogami RODO — Rozporządzenia o Ochronie Danych Osobowych lub tajemnicy przedsiębiorstwa) oferowane jest bezpłatne podpisanie umowy o zachowaniu poufności (NDA — Non-Disclosure Agreement) przed przystąpieniem do jakichkolwiek działań.
Procedura techniczna obejmuje następujące kroki:
W nowoczesnych komputerach stacjonarnych i laptopach spadek wydajności jest praktycznie niezauważalny. Współczesne procesory marek Intel oraz AMD posiadają wbudowane rozszerzenie instrukcji kryptograficznych AES-NI (Advanced Encryption Standard New Instructions). Dzięki sprzętowemu wspomaganiu proces szyfrowania i deszyfrowania danych odbywa się w ułamkach milisekund bezpośrednio w procesorze, bez obciążania pamięci operacyjnej RAM i bez zauważalnego wpływu na codzienne uruchamianie programów czy kopiowanie plików.
Ekran z żądaniem wprowadzenia klucza odzyskiwania pojawia się w sytuacji, gdy mechanizm bezpieczeństwa wykryje zmianę w konfiguracji sprzętowej lub programowej — na przykład po aktualizacji BIOS/UEFI, zmianie kolejności bootowania urządzeń, przełożeniu dysku do innego slotu lub po kilku nieudanych próbach wpisania kodu PIN. Należy wówczas wprowadzić 48-cyfrowy klucz wygenerowany podczas wstępnej konfiguracji usługi. Po jednorazowym podaniu poprawnego klucza moduł TPM ponownie synchronizuje się z płytą główną i kolejne uruchomienia przebiegają automatycznie.
Tak, brak sprzętowego modułu TPM na płycie głównej nie wyklucza możliwości wdrożenia szyfrowania. W systemie Windows można skonfigurować zasady grupy GPO (Group Policy Object — obiekty zasad grupy służące do centralnego zarządzania konfiguracją systemu) w taki sposób, aby funkcja BitLocker zezwalała na uwierzytelnianie startowe za pomocą hasła wpisywanego z klawiatury przed załadowaniem systemu lub za pomocą specjalnego klucza zapisanego na pamięci flash USB. Alternatywnie można wdrożyć oprogramowanie VeraCrypt, które posiada własny program rozruchowy niezależny od modułu TPM.
Tak, pod warunkiem posiadania 48-cyfrowego klucza odzyskiwania lub hasła głównego. W razie awarii zasilania, uszkodzenia układu graficznego lub płyty głównej, dysk twardy można wymontować i podłączyć do sprawnego komputera przez adapter USB lub złącze SATA/NVMe. Po podłączeniu system zgłosi obecność zaszyfrowanego wolumenu i poprosi o podanie klucza odzyskiwania. Po jego wprowadzeniu wszystkie pliki stają się natychmiast dostępne do skopiowania.
Zaszyfrowany nośnik można w dowolnym momencie sformatować lub zmienić układ jego partycji, używając standardowych narzędzi instalacyjnych systemu operacyjnego lub menedżera dysków. Należy jednak pamiętać, że formatowanie usuwa nagłówek kryptograficzny oraz tablicę alokacji plików, co prowadzi do bezpowrotnego skasowania wszystkich zgromadzonych na dysku danych.
Wdrożenie szyfrowania całego nośnika danych to podstawowy wymóg bezpieczeństwa w dobie powszechnej pracy mobilnej i zdalnej. Kradzież lub zgubienie laptopa służbowego nie musi oznaczać naruszenia tajemnicy handlowej ani kar finansowych związanych z wyciekiem danych osobowych, o ile wszystkie partycje zostały zabezpieczone silnym algorytmem kryptograficznym. Prawidłowo przeprowadzona konfiguracja zapewnia pełną ochronę informacji w stanie spoczynku, nie wpływając negatywnie na komfort codziennej obsługi programów biurowych i systemów księgowych.