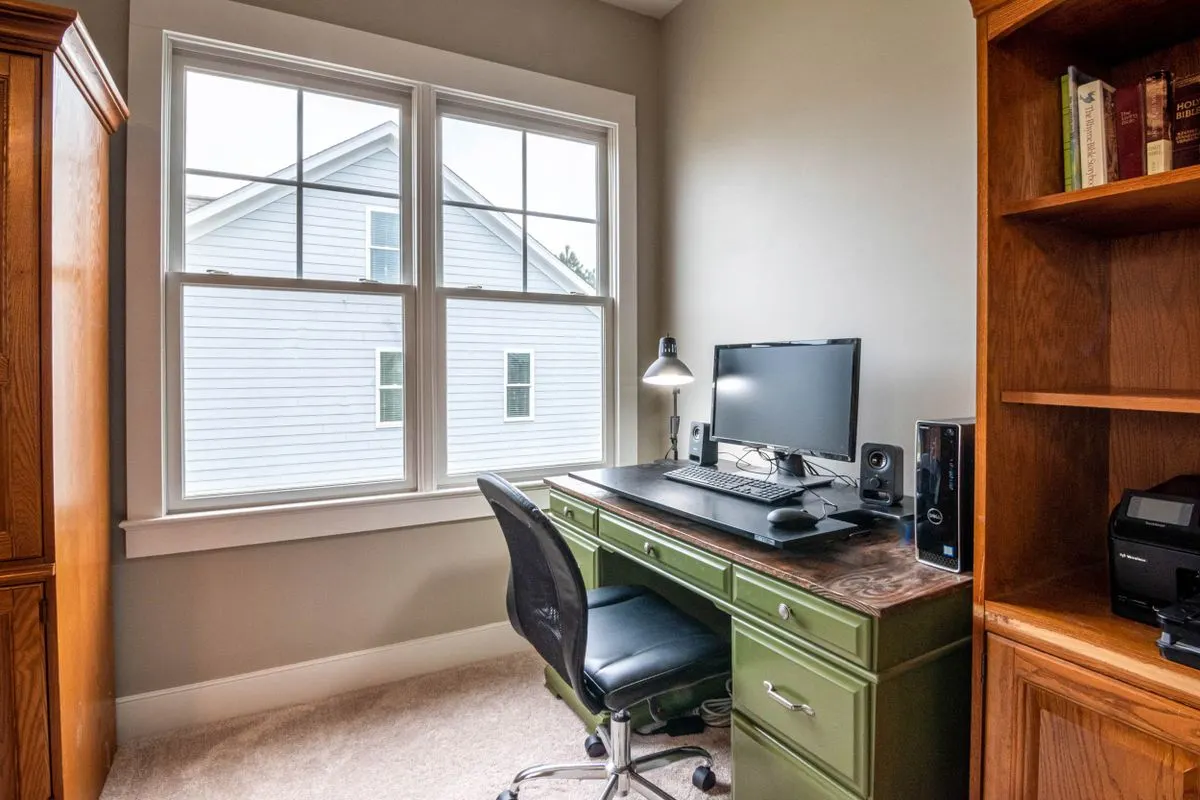
Wyposażenie pracownika przechodzącego na pracę zdalną wymaga innego podejścia niż stanowisko biurowe — sprzęt musi trafić pod inny adres, a konfiguracja powinna być gotowa do samodzielnego uruchomienia bez wsparcia IT na miejscu.
Model obsługi
Konfigurujemy sprzęt dla pracowników zdalnych w siedzibie firmy, a następnie dostarczamy gotowe stanowisko pod wskazany adres na terenie Warszawy i okolic — bez potrzeby wizyty pracownika w biurze.
Co obejmuje usługa
- Instalację i konfigurację systemu, programów i dostępu do zasobów firmowych.
- Skonfigurowanie bezpiecznego połączenia VPN z siecią firmową.
- Przygotowanie prostej instrukcji uruchomienia sprzętu dla pracownika.
- Dostawę kompletnego zestawu — laptopa, monitora i niezbędnych akcesoriów.
Ile to trwa
Konfiguracja i dostawa stanowiska mieści się z reguły w standardowym czasie do 3 dni.
Warunki
Diagnoza wstępna i wycena są bezpłatne. Dojazd na terenie Warszawy i okolic jest bezpłatny, a usługa objęta jest gwarancją do 12 miesięcy.
Warianty konfiguracji stanowisk do pracy zdalnej
Wymagania techniczne dotyczące stanowiska domowego różnią się w zależności od zakresu obowiązków pracownika oraz używanego oprogramowania firmowego. Prawidłowe przygotowanie sprzętu wymaga dopasowania środowiska systemowego i zabezpieczeń do konkretnej roli w organizacji.
Wyróżnia się kilka głównych profili wdrożeniowych:
- Stanowisko administracyjno-biurowe: Obejmuje konfigurację systemu operacyjnego Windows lub Linux, wdrożenie pakietów biurowych Microsoft 365 lub Google Workspace, konfigurację poczty elektronicznej, programów do komunikacji zespołowej oraz bezpiecznego połączenia VPN (Virtual Private Network, czyli wirtualnej sieci prywatnej tworzącej zaszyfrowany tunel komunikacyjny).
- Stanowisko księgowo-kadrowe: Wymaga instalacji i konfiguracji specjalistycznych programów finansowo-księgowych oraz kadrowych, takich jak InsERT GT lub InsERT nexo (Subiekt, Rewizor, Rachmistrz, Gratyfikant, Gestor, Biuro), WAPRO ERP (Fakir, Kaper, Gang), Comarch ERP Optima, Sage Symfonia, RAKS czy Płatnik ZUS. W tym wariancie kluczowa jest konfiguracja połączeń z bazami danych Microsoft SQL Server (systemem zarządzania relacyjnymi bazami danych) poprzez interfejsy ODBC (Open Database Connectivity, czyli standardowy interfejs programistyczny do komunikacji z bazami danych) oraz instalacja czytników i sterowników do podpisów elektronicznych z certyfikatem kwalifikowanym.
- Stanowisko sprzedażowe i e-commerce: Obejmuje integrację stanowiska z systemami magazynowo-handlowymi (WAPRO Mag, WF-Mag, Subiekt), platformami sprzedażowymi takimi jak BaseLinker, modułami sklepów internetowych oraz systemami fakturowania online (iFirma, wFirma, Fakturownia). Konfiguracja zapewnia bezpieczną synchronizację zamówień i stanów magazynowych.
- Stanowisko techniczne i analityczne: Przeznaczone dla stacji roboczych, komputerów mini PC lub wydajnych laptopów marek takich jak Dell, Lenovo, HP, Asus czy Acer. Obejmuje instalację dedykowanych środowisk analitycznych, konfigurację stacji dokujących oraz obsługę stanowisk wielomonitorowych z odpowiednim skalowaniem obrazu i kalibracją wyświetlaczy.
Kluczowe etapy technicznego przygotowania komputera
Proces przygotowania sprzętu komputerowego do pracy poza siedzibą przedsiębiorstwa składa się z szeregu procedur mających na celu zapewnienie stabilności, wydajności oraz zgodności z politykami bezpieczeństwa informacji.
Przygotowanie komputera obejmuje następujące kroki techniczne:
- Instalacja i optymalizacja systemu operacyjnego: Wdrożenie czystej instalacji systemu Windows lub wybranej dystrybucji Linux, pobranie wszystkich aktualizacji bezpieczeństwa oraz instalacja dedykowanych sterowników producenta urządzenia (chipsetu, karty sieciowej, układu graficznego).
- Szyfrowanie nośników danych: Aktywacja pełnego szyfrowania dysków SSD (Solid State Drive, czyli szybkich dysków półprzewodnikowych) za pomocą narzędzia BitLocker w systemie Windows lub LUKS (Linux Unified Key Setup, czyli standardu szyfrowania dysków w środowisku Linux). Szyfrowanie chroni poufne pliki i bazy danych przed odczytem w przypadku fizycznej utraty laptopa. Klucze odzyskiwania są zabezpieczane w module TPM (Trusted Platform Module, czyli dedykowanym układzie kryptograficznym na płycie głównej) oraz deponowane w bezpiecznym rejestrze administratora.
- Wdrożenie i weryfikacja tunelu VPN: Konfiguracja oprogramowania klienckiego VPN, które tworzy zaszyfrowane połączenie między komputerem domowym pracownika a siecią lokalną w siedzibie firmy. Połączenie jest testowane pod kątem stabilności, automatycznego wznawiania po przerwaniu łączności oraz separacji ruchu (split tunneling, czyli techniki pozwalającej na kierowanie wyłącznie ruchu firmowego przez szyfrowany tunel, podczas gdy ruch prywatny prowadzony jest bezpośrednio przez łącze domowe).
- Zarządzanie kontami i uprawnieniami: Utworzenie standardowego konta użytkownika bez uprawnień administratora lokalnego, co zabezpiecza system przed instalacją nieautoryzowanego oprogramowania. Konfiguracja integracji z usługą katalogową Active Directory (usługą centralnego zarządzania użytkownikami i uprawnieniami) lub chmurową platformą tożsamości Microsoft Entra ID. Wdrożenie uwierzytelniania wieloskładnikowego MFA (Multi-Factor Authentication, czyli metody logowania wymagającej potwierdzenia tożsamości na dodatkowym urządzeniu).
- Instalacja oprogramowania antywirusowego i zapory sieciowej: Konfiguracja oprogramowania antywirusowego oraz reguł zapory sieciowej (firewall, czyli systemu filtrującego pakiety danych i blokującego niebezpieczne połączenia przychodzące oraz wychodzące).
- Konfiguracja kopii zapasowych: Uruchomienie automatycznej synchronizacji katalogów roboczych z chmurą firmową (Microsoft OneDrive, Google Drive) lub bezpośrednio z firmowym serwerem NAS (Network Attached Storage, czyli sieciową pamięcią masową służącą do centralnego gromadzenia danych).
- Testy zgodności oprogramowania ERP: Sprawdzenie poprawności działania aplikacji biznesowych (Comarch Optima, InsERT nexo, enova365, SAP), komunikacji z serwerem baz danych SQL Server oraz generowania wydruków dokumentów i plików JPK (Jednolity Plik Kontrolny).
Błędy przy samodzielnym przygotowywaniu sprzętu dla pracowników
Próby samodzielnego wdrażania komputerów do pracy zdalnej bez odpowiednich procedur technicznych często prowadzą do powstawania luk w zabezpieczeniach oraz problemów ze stabilnością pracy. Poniżej przedstawiono najczęstsze błędy popełniane podczas takiego procesu:
- Pozostawienie uprawnień administratora na koncie pracownika: Umożliwia to przypadkową instalację złośliwego oprogramowania, modyfikację kluczowych ustawień sieciowych oraz wyłączenie osłon antywirusowych przez nieświadomego użytkownika.
- Brak szyfrowania dysków twardych: Pozostawienie nieszyfrowanego nośnika powoduje, że w razie kradzieży lub zgubienia laptopa każda niepowołana osoba może uzyskać wgląd do dokumentów finansowych, danych osobowych pracowników oraz tajemnic przedsiębiorstwa poprzez proste podłączenie dysku do innego komputera.
- Niewłaściwa konfiguracja zapory sieciowej w środowisku domowym: Komputer firmowy podłączony do domowej sieci Wi-Fi może być narażony na ataki z poziomu innych zainfekowanych urządzeń domowych należących do kategorii IoT (Internet of Things, czyli urządzeń podłączonych do sieci domowej, takich jak telewizory, odkurzacze automatyczne czy kamery monitoringu). Brak izolacji sieciowej naraża komputer firmowy na przejęcie pakietów danych.
- Udostępnianie haseł administracyjnych pracownikom: Zamiast centralnego zarządzania kontami, pracownikom przekazywane są hasła główne, co uniemożliwia kontrolę nad stanem oprogramowania i narusza procedury ochrony danych.
- Pominięcie testów połączeń bazodanowych przed wysyłką: Sprzęt przekazany pracownikowi bez wcześniejszego przetestowania zapytań SQL i połączeń z bazami danych ERP często uniemożliwia rozpoczęcie pracy ze względu na blokady portów sieciowych, brak wpisów w plikach konfiguracyjnych lub błędy uprawnień użytkownika w systemie bazodanowym.
Kiedy trudności w pracy zdalnej NIE wynikają z konfiguracji komputera
W przypadku problemów z dostępem do zasobów biurowych ze stanowiska domowego, przyczyna często leży poza samym komputerem przenośnym. Prawidłowa diagnostyka pozwala na szybkie odróżnienie awarii sprzętowej lub programowej laptopa od problemów infrastrukturalnych:
- Niestabilność lub zbyt niska przepustowość łącza domowego: Zakłócenia sygnału w bezprzewodowej sieci Wi-Fi (spowodowane tłumieniem ścian lub interferencją od sieci sąsiednich) mogą powodować zrywanie sesji RDP (Remote Desktop Protocol, czyli protokołu zdalnego pulpitu) lub spadek wydajności tunelu VPN, co bywa mylnie diagnozowane jako usterka systemu operacyjnego.
- Brak konfiguracji routera brzegowego w centrali firmy: Jeżeli w siedzibie firmy doszło do zmiany zewnętrznego adresu IP, awarii łącza internetowego lub błędu w przekierowaniu portów na firmowym routerze brzegowym (urządzeniu sieciowym zarządzającym ruchem na styku sieci biurowej i Internetu), żaden pracownik zdalny nie połączy się z serwerem, mimo w pełni sprawnego stanowiska domowego.
- Przeciążenie serwera VPN lub serwera baz danych SQL: Jednoczesne logowanie dużej liczby użytkowników zdalnych do serwera biurowego o ograniczonej wydajności procesora lub pamięci RAM może wywoływać spowolnienia w działaniu aplikacji Comarch Optima czy Subiekt GT. Problem ten wymaga optymalizacji środowiska serwerowego w siedzibie firmy, a nie rekonfiguracji komputerów klienckich.
- Blokady nakładane przez dostawców Internetu: Niektórzy operatorzy sieci komórkowych lub światłowodowych stosują mechanizmy CGNAT (Carrier-Grade Network Address Translation, czyli wielokrotnej translacji adresów sieciowych), co może utrudniać nawiązywanie bezpośrednich połączeń z biurem bez odpowiednio skonfigurowanego protokołu tunelowania.
Dodatkowe pytania dotyczące przygotowania sprzętu do pracy zdalnej
Czy pracownik musi samodzielnie konfigurować połączenia sieciowe lub instalować programy?
Nie. Sprzęt dostarczany pracownikowi jest w pełni skonfigurowany, z zainstalowanym systemem operacyjnym, oprogramowaniem biurowym, aplikacjami ERP oraz skonfigurowanym tunelem VPN. Pracownik otrzymuje zestaw gotowy do pracy, a uruchomienie sprowadza się do podłączenia zasilania, zewnętrznego monitora oraz nawiązania połączenia z domową siecią Wi-Fi lub przewodową siecią Ethernet.
W jaki sposób chronione są dane firmowe przed nieautoryzowanym dostępem?
Ochrona danych opiera się na pełnym szyfrowaniu nośnika danych (BitLocker lub LUKS), zablokowaniu konta administratora przed nieautoryzowanym użyciem, wdrożeniu zapory sieciowej filtrującej ruch oraz zabezpieczeniu połączeń z siecią biurową szyfrowanym protokołem VPN. Na życzenie klienta podpisywana jest bezpłatna umowa o zachowaniu poufności NDA (Non-Disclosure Agreement), co formalnie gwarantuje bezpieczeństwo powierzonych informacji i konfiguracji.
Czy usługa obejmuje również podłączenie monitorów i akcesoriów peryferyjnych?
Tak. Dostarczany zestaw może obejmować podłączenie oraz konfigurację monitora zewnętrznego, stacji dokującej (urządzenia rozszerzającego liczbę dostępnych portów w laptopie) oraz bezprzewodowych urządzeń wskazujących. Przeprowadzana jest także konfiguracja drukarek domowych i urządzeń wielofunkcyjnych, aby pracownik mógł realizować wydruki dokumentów firmowych ze stanowiska domowego.
Co dzieje się w przypadku wystąpienia usterki technicznej komputera w domu pracownika?
W przypadku awarii sprzętowej serwisant realizuje bezpłatny dojazd pod wskazany adres na terenie Warszawy lub okolicznych powiatów. W przypadku konieczności wykonania naprawy w trybie door-to-door, na cały czas trwania prac bezpłatnie dostarczany jest laptop zastępczy z systemem Windows, co zapobiega przerwom w ciągłości pracy pracownika. Wszystkie wykonane usługi objęte są gwarancją do 12 miesięcy oraz wsparciem powdrożeniowym do 30 dni.
Czy możliwe jest przygotowanie stanowiska opartego na systemie Linux?
Tak. Wykonujemy pełną konfigurację środowisk opartych na systemach z rodziny Linux (np. Ubuntu, Debian, Fedora), w tym szyfrowanie partycji za pomocą LUKS, konfigurację klientów VPN (OpenVPN, WireGuard), instalację narzędzi programistycznych oraz integrację ze środowiskami serwerowymi i udziałami sieciowymi SAMBA (protokołem współdzielenia plików między różnymi systemami operacyjnymi).
Bezpieczne i sprawne wdrożenie stanowisk do pracy zdalnej
Właściwe przygotowanie techniczne komputerów dla pracowników domowych pozwala zachować pełne bezpieczeństwo danych firmowych, stabilność aplikacji ERP oraz ciągłość operacyjną przedsiębiorstwa bez angażowania pracowników w skomplikowane procesy instalacyjne. W przypadku pytań dotyczących konfiguracji sprzętu, wdrożenia szyfrowania czy bezpiecznego dostępu VPN, dostępna jest całodobowa bezpłatna porada telefoniczna pod numerem 22 378 48 09, a wszelkie prace wdrożeniowe i dostawy realizowane są bezpośrednio pod wskazanym adresem na terenie Warszawy oraz 7 okolicznych powiatów.
Powiązane teksty