- Kierowca dostępny teraz
- całą dobę, 7 dni w tygodniu
- Dojazd do 1 h w promieniu 40 km
- Diagnoza laptopa 0 zł

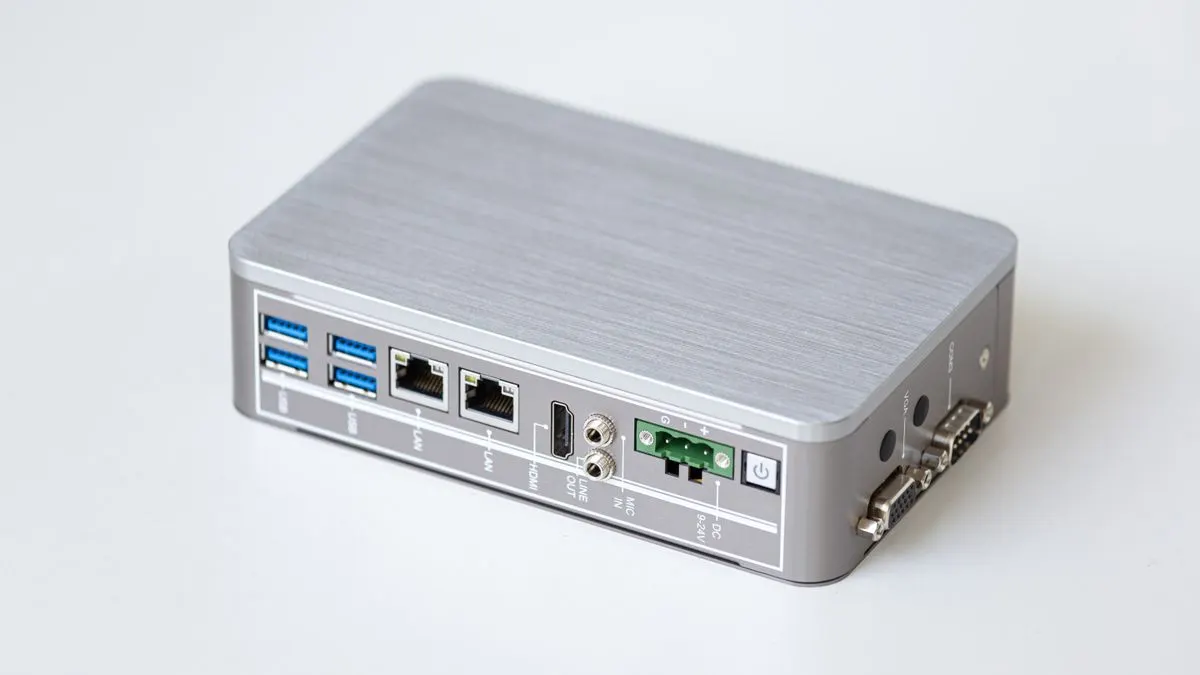
Serwer plików NAS w biurze wymaga odpowiednio skonfigurowanej sieci, żeby zapewnić stabilny i szybki dostęp do przechowywanych danych.
Usługa obejmuje skonfigurowanie sieci biurowej pod pracę z serwerem NAS, w tym odpowiednie ustawienia sieciowe i uprawnienia dostępu.
Usługa jest przydatna dla firm korzystających lub planujących wdrożenie serwera plików NAS w biurze.
Konfiguracja sieci pod NAS mieści się z reguły w standardowym czasie do 3 dni.
Diagnoza wstępna i wycena są bezpłatne, a usługa objęta jest gwarancją do 12 miesięcy.
Prawidłowe wdrożenie sieciowej pamięci masowej NAS (urządzenia z własnym systemem operacyjnym, dedykowanego do magazynowania i udostępniania plików w sieci lokalnej) wymaga przygotowania całej infrastruktury teleinformatycznej. Sam montaż dysków i podłączenie urządzenia do gniazdka sieciowego nie zapewnia optymalnej prędkości transferu ani bezpieczeństwa danych. Stabilna praca wymaga skoordynowania ustawień routera, przełączników sieciowych oraz stacji roboczych.
Pierwszym krokiem jest konfiguracja adresacji sieciowej. Serwer NAS powinien posiadać stały adres IP (niezmienny identyfikator urządzenia w sieci lokalnej) przypisany statycznie w konfiguracji urządzenia lub poprzez rezerwację adresu w usłudze DHCP (protokole automatycznego przydzielania adresów przez router) na podstawie adresu fizycznego MAC karty sieciowej. Zapobiega to sytuacji, w której po restarcie routera stacje robocze tracą połączenie z zamapowanymi zasobami dyskowymi.
Kolejnym aspektem jest przepustowość toru transmisyjnego. Standardem w nowoczesnym biurze jest połączenie Gigabit Ethernet (przesył danych z prędkością do 1000 megabitów na sekundę), a w przypadku intensywnej pracy z dużymi plikami graficznymi, bazami danych czy wideo stosuje się technologie 2.5 GbE lub 10 GbE. W urządzeniach wyposażonych w dwa lub więcej portów sieciowych konfiguruje się agregację łączy (LACP / Link Aggregation, czyli połączenie kilku fizycznych portów sieciowych w jeden kanał logiczny). Pozwala to na jednoczesną obsługę wielu użytkowników bez spadku prędkości przesyłu pojedynczych strumieni danych.
Niezbędne jest również odpowiednie skonfigurowanie protokołów udostępniania plików. W środowiskach biurowych opartych na systemie Windows podstawowym standardem jest protokół SMB (Server Message Block, protokół służący do bezpiecznego współdzielenia plików, folderów i drukarek). W przypadku obecności stacji roboczych z systemem Linux wdraża się protokół NFS (Network File System, sieciowy system plików zoptymalizowany pod wydajną wymianę danych w środowiskach uniksowych), a dla wirtualizacji i baz danych konfiguruje się przestrzeń iSCSI (protokół przesyłania poleceń pamięci masowej przez sieć IP, widoczny w systemie jako dysk lokalny).
Struktura sieci biurowej musi być dostosowana do liczby stanowisk komputerowych, specyfiki przetwarzanych danych oraz modelu pracy pracowników. Wyróżnia się kilka głównych wariantów wdrożenia:
Wydajność pracy grupowej zależy nie tylko od prędkości samej sieci, ale również od konfiguracji macierzy dyskowej wewnątrz serwera NAS oraz parametrów transmisyjnych stosowanych przez przełączniki i karty sieciowe.
Istotnym elementem jest dobór odpowiedniego poziomu macierzy RAID (Redundant Array of Independent Disks, technologii łączenia wielu dysków twardych w jedną strukturę logiczną w celu zwiększenia niezawodności i prędkości zapisu). W zależności od potrzeb stosuje się macierze RAID 1 (lustrzane odbicie dwóch dysków), RAID 5 (rozproszenie danych i sum kontrolnych na minimum trzech dyskach) lub RAID 6 i RAID 10 dla dużych wolumenów danych. Prawidłowa inicjalizacja wolumenu gwarantuje ciągłość pracy nawet w przypadku fizycznej awarii jednego lub dwóch dysków twardych.
W sieciach o dużym natężeniu ruchu włącza się obsługę ramek Jumbo Frame (zwiększenie maksymalnego rozmiaru pojedynczego pakietu danych MTU z domyślnych 1500 bajtów do 9000 bajtów). Redukuje to narzut nagłówków pakietów i odciąża procesory w serwerze oraz stacjach roboczych podczas przesyłania bardzo dużych plików. Wymaga to jednak jednolitej konfiguracji wszystkich urządzeń pośredniczących na drodze pakietu.
Dla przyspieszenia operacji wejścia/wyjścia (szczególnie przy częstym otwieraniu wielu małych plików, baz programów magazynowo-księgowych czy arkuszy kalkulacyjnych) konfiguruje się pamięć podręczną SSD Cache (wykorzystanie szybkich dysków półprzewodnikowych jako bufora zapisu i odczytu dla wolniejszych dysków talerzowych HDD). Zmniejsza to czas oczekiwania użytkowników na dostęp do dokumentów.
Podłączenie serwera NAS do sieci firmowej nakłada obowiązek wdrożenia rygorystycznych zasad bezpieczeństwa teleinformatycznego. Do kluczowych procedur konfiguracyjnych należą:
Zarządzanie strukturą kont i uprawnień. Dostęp do poszczególnych folderów współdzielonych powinien być realizowany na podstawie indywidualnych kont użytkowników lub grup uprawnień (np. Zarząd, Kadry, Sprzedaż). W większych sieciach serwer NAS integruje się z usługą Active Directory (centralną bazą danych kont i zasad bezpieczeństwa w domenie Windows) lub LDAP, co pozwala na automatyczną synchronizację haseł i uprawnień pracowników.
Ochrona przed zagrożeniami typu ransomware (złośliwym oprogramowaniem blokującym i szyfrującym pliki w celu wymuszenia okupu). Podstawowym zabezpieczeniem na serwerze NAS jest konfiguracja automatycznych migawek wolumenu Btrfs lub ZFS (Snapshots, czyli migawki stanu systemu plików tworzone w trybie tylko do odczytu w regularnych odstępach czasu). W przypadku zaszyfrowania danych przez zainfekowany komputer w sieci, administrator może cofnąć stan całego folderu do punktu sprzed ataku w kilka minut.
Wdrożenie reguły kopii zapasowej 3-2-1. Serwer NAS nie powinien być traktowany jako jedyne miejsce przechowywania danych. Prawidłowa konfiguracja sieciowa obejmuje automatyczne wykonywanie kopii zapasowej danych z serwera NAS na zewnętrzny nośnik, drugi serwer w innej lokalizacji lub do bezpiecznej chmury, przy wykorzystaniu szyfrowania danych przed wysyłką.
Zabezpieczenie zasilania. Serwer NAS wraz z kluczowymi przełącznikami sieciowymi i routerem powinien być podłączony do zasilacza awaryjnego UPS (urządzenia akumulatorowego podtrzymującego zasilanie w razie zaniku napięcia w sieci energetycznej). Konfiguracja sieciowa lub połączenie USB/SNMP pozwala serwerowi na automatyczne odczytanie stanu baterii UPS i bezpieczne zamknięcie wolumenów dyskowych przed całkowitym rozładowaniem akumulatora, co chroni strukturę plików przed uszkodzeniem.
Podczas samodzielnych prób instalacji serwera pamięci masowej w biurze często popełniane są błędy, które skutkują powolnym transferem, niestabilnością połączeń lub bezpośrednim zagrożeniem wycieku danych:
W praktyce serwisowej częstym zjawiskiem są zgłoszenia dotyczące rzekomej awarii serwera plików, podczas gdy źródło problemu leży w innych elementach toru sieciowego:
Uszkodzone lub nieprawidłowo zaciśnięte okablowanie strukturalne. Uszkodzenie jednej pary przewodów w kablu sieciowym skrętkowym powoduje, że karta sieciowa automatycznie obniża prędkość połączenia z 1 Gb/s do 100 Mb/s (Fast Ethernet), co objawia się dziesięciokrotnym spadkiem prędkości kopiowania dokumentów.
Powstanie pętli sieciowej (przypadkowego połączenia dwóch portów tego samego przełącznika jednym kablem lub równoległego połączenia dwóch urządzeń bez włączonego protokołu STP / Spanning Tree Protocol). Taka sytuacja generuje burzę rozgłoszeniową (Broadcast Storm), która w kilka sekund paraliżuje całą sieć biurową, uniemożliwiając komunikację z jakimkolwiek urządzeniem.
Konflikt adresów IP w sieci lokalnej. Przypisanie serwerowi NAS adresu, który jest jednocześnie wydawany przez serwer DHCP innemu urządzeniu (np. drukarce sieciowej lub nowemu komputerowi pracownika), powoduje niestabilne połączenia i cykliczne rozłączanie transferów.
Niewydolność stacji roboczych. Stare dyski twarde w komputerach klienckich lub ograniczenia oprogramowania antywirusowego skanującego każdy pobierany z serwera plik mogą być wąskim gardłem, mylnie branym za spowolnienie pracy serwera NAS.
Nie zawsze zachodzi taka potrzeba. W większości przypadków istniejące okablowanie kategorii 5e jest w stanie obsłużyć prędkość 1 Gb/s na typowych dystansach biurowych. Przed przystąpieniem do prac przeprowadza się pomiary i testy transmisyjne istniejących linii. Wymiana okablowania na kategorię 6 lub 6A jest zalecana jedynie w przypadku wykrycia uszkodzeń mechanicznych, występowania silnych zakłóceń elektromagnetycznych lub przy planowaniu wdrożenia sieci o prędkości 2.5 GbE lub 10 GbE.
Najbezpieczniejszym rozwiązaniem jest konfiguracja serwera VPN na routerze brzegowym lub bezpośrednio na serwerze NAS (np. z wykorzystaniem nowoczesnego protokołu WireGuard lub sprawdzonego OpenVPN). Pracownik zdalny uruchamia na swoim komputerze aplikację kliencką, która tworzy szyfrowany tunel transmisyjny. Po zestawieniu połączenia pracownik korzysta z folderów sieciowych w identyczny sposób, jakby był podłączony do gniazdka w biurze, a transmission jest zabezpieczona przed podsłuchem.
Połączenie bezprzewodowe Wi-Fi jest medium współdzielonym, co oznacza, że pasmo radiowe jest dzielone pomiędzy wszystkie podłączone telefony, laptopy i inne urządzenia w biurze. Ponadto sygnał radiowy podlega tłumieniu przez ściany i zakłóceniom generowanym przez inne sieci bezprzewodowe. Sieć kablowa Ethernet zapewnia dedykowane, pełnodupleksowe pasmo (jednoczesne nadawanie i odbiór bez strat prędkości) o stałej przepustowości, co jest kluczowe dla ciągłego przesyłu dużych partii danych.
Domyślnie konfiguracja nie wymaga znajomości haseł użytkowników. Wszelkie prace instalacyjne i wdrożeniowe wykonuje się na dedykowanym, tymczasowym koncie technicznym administratora. Po skonfigurowaniu struktury uprawnień użytkownicy sami definiują swoje hasła dostępowe lub uwierzytelnianie odbywa się automatycznie poprzez integrację z centralnym kontrolerem domeny.
Prace realizowane są bezpośrednio w siedzibie klienta w ramach wizyty serwisanta. Po ustaleniu zapotrzebowania na przestrzeń dyskową, liczbę stanowisk i wymagane zabezpieczenia, technik przeprowadza audyt infrastruktury sieciowej na miejscu, konfiguruje przełączniki, router i serwer NAS, a następnie podłącza stacje robocze użytkowników i testuje prędkości przesyłu danych pod obciążeniem.
Właściwie zaplanowana i skonfigurowana sieć lokalna pod kątem serwera NAS stanowi fundament sprawnej organizacji pracy biurowej. Eliminacja wąskich gardeł w przepustowości przełączników, logiczny podział ruchu na podsieci, wdrożenie automatycznych migawek chroniących przed złośliwym oprogramowaniem oraz bezpieczny dostęp zdalny przez szyfrowany tunel VPN pozwalają zespołowi na bezproblemową wymianę dokumentów bez ryzyka przestojów i utraty kluczowych informacji biznesowych.