- Kierowca dostępny teraz
- całą dobę, 7 dni w tygodniu
- Dojazd do 1 h w promieniu 40 km
- Diagnoza laptopa 0 zł

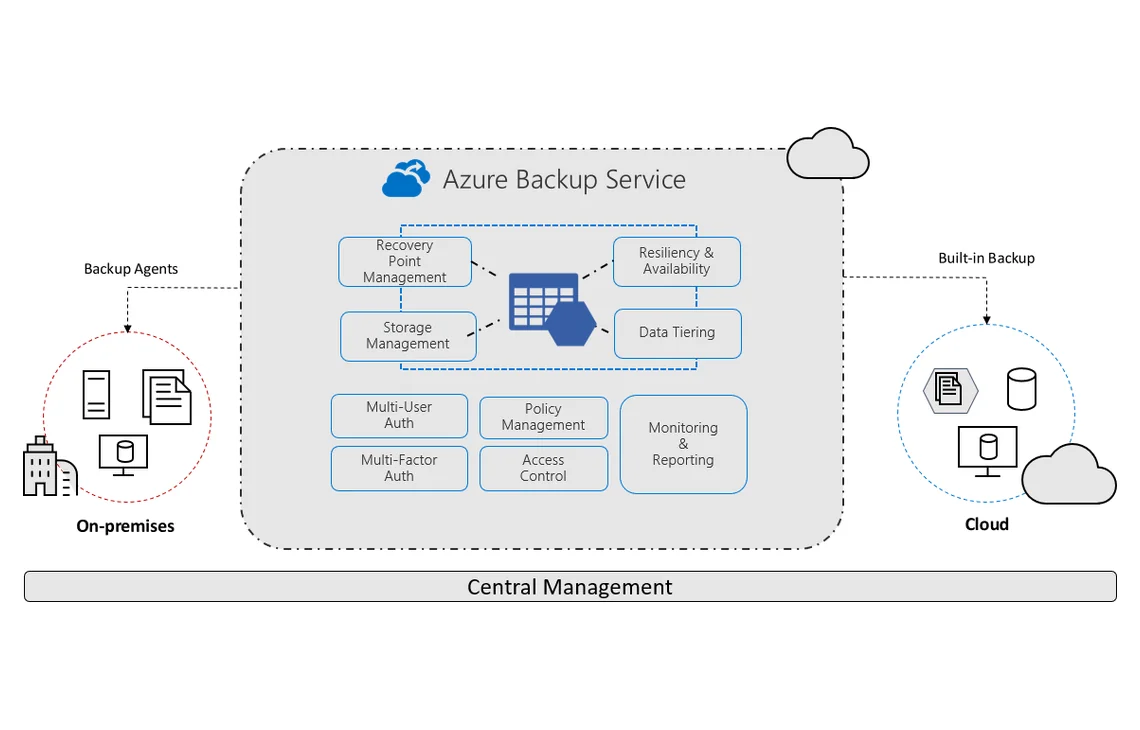
Azure Backup pozwala automatycznie tworzyć i przechowywać kopie zapasowe danych firmy w chmurze, niezależnie od lokalnej infrastruktury.
Usługa obejmuje skonfigurowanie Azure Backup oraz ustawienie harmonogramu i zasad przechowywania kopii zapasowych.
Usługa jest przydatna dla firm chcących mieć dodatkową kopię zapasową danych przechowywaną poza lokalną infrastrukturą.
Konfiguracja Azure Backup mieści się z reguły w standardowym czasie do 3 dni.
Diagnoza wstępna i wycena są bezpłatne, a usługa objęta jest gwarancją do 12 miesięcy.
Azure Backup to usługa chmurowa firmy Microsoft, która przesyła kopie danych z lokalnego serwera, stacji roboczej lub maszyny wirtualnej do magazynu w centrum danych Azure. Dane są przesyłane w formie zaszyfrowanej, a dostęp do nich wymaga osobnego klucza szyfrującego, ustalanego podczas konfiguracji. Mechanizm działa w oparciu o tak zwany magazyn Recovery Services (Recovery Services Vault) — logiczny kontener, w którym gromadzone są wszystkie punkty przywracania (recovery points) dla danego zasobu. Pierwsza kopia jest zawsze pełna, kolejne mają charakter przyrostowy, co oznacza, że przesyłane są wyłącznie zmienione od ostatniego razu bloki danych. Dzięki temu kolejne kopie zapasowe zajmują mniej czasu i mniej transferu niż pierwsza synchronizacja.
W ramach konfiguracji ustalany jest zakres danych objętych kopią — może to być cały system plików serwera, wybrane foldery, bazy danych aplikacji firmowej lub maszyny wirtualne uruchomione lokalnie. Ustalany jest też harmonogram wykonywania kopii (na przykład codziennie w godzinach nocnych) oraz zasady przechowywania (retention policy), czyli to, jak długo poszczególne punkty przywracania pozostają dostępne — osobno dla kopii dziennych, tygodniowych, miesięcznych i rocznych. Konfigurowane jest również konto usługi Azure, przypisanie odpowiedniej subskrypcji oraz uprawnień dostępu, tak aby tylko wskazane osoby mogły odczytać lub przywrócić dane.
W zależności od infrastruktury klienta konfiguracja Azure Backup przebiega nieco inaczej. Dla pojedynczego serwera plików instalowany jest agent Microsoft Azure Backup (MARS), który łączy się z magazynem w chmurze i wykonuje kopie zgodnie z ustawionym harmonogramem. Dla środowisk zwirtualizowanych, opartych na Hyper-V lub podobnym mechanizmie, stosowany jest agent Azure Backup Server, obejmujący całe maszyny wirtualne wraz z ich stanem. W przypadku baz danych aplikacji firmowych (na przykład Microsoft SQL Server) kopia może obejmować spójny stan bazy w danym momencie (snapshot), co pozwala odtworzyć dane bez utraty integralności transakcji. Wybór właściwego wariantu zależy od tego, co dokładnie ma być chronione i jak szybko dane muszą być odtwarzalne po awarii.
Część firm próbuje uruchomić Azure Backup samodzielnie, korzystając z domyślnych ustawień kreatora w portalu Azure. Najczęstszym błędem jest pozostawienie domyślnej, bardzo krótkiej zasady przechowywania kopii, przez co starsze punkty przywracania znikają, zanim ktokolwiek zauważy problem z danymi. Kolejny częsty błąd to objęcie kopią zbyt wąskiego zakresu — na przykład samych plików, bez konfiguracji bazy danych aplikacji księgowej, która fizycznie znajduje się w innym miejscu na dysku. Zdarza się też, że klucz szyfrujący magazynu zostaje zapisany w miejscu niezabezpieczonym albo w ogóle nie zostaje zapisany, co przy próbie odzyskania danych na innym urządzeniu uniemożliwia ich odczytanie. Samodzielna konfiguracja bywa również przerywana w połowie z powodu limitów subskrypcji Azure, których nieprzeszkolony użytkownik nie rozumie i nie wie, jak poprawnie zmienić.
Azure Backup nie zastępuje lokalnej kopii zapasowej wykonywanej na bieżąco w trakcie pracy — to rozwiązanie uzupełniające, przeznaczone głównie do odtwarzania danych po poważnej awarii, utracie sprzętu lub w wyniku ataku. Nie jest też narzędziem do synchronizacji plików między urządzeniami w czasie rzeczywistym — to zadanie realizują inne usługi, takie jak OneDrive czy Google Workspace. Jeśli firma potrzebuje wyłącznie prostego backupu pojedynczego komputera bez infrastruktury serwerowej, czasem bardziej uzasadnione jest rozwiązanie lokalne, na przykład dysk sieciowy (NAS) z automatycznym harmonogramem kopii, bez angażowania chmury publicznej. Rozstrzygnięcie, który wariant pasuje do konkretnej sytuacji, następuje podczas bezpłatnej diagnozy wstępnej.
Dane przesyłane do magazynu Azure są szyfrowane zarówno podczas transferu, jak i w spoczynku (at rest), a dostęp do nich wymaga klucza szyfrującego oraz uprawnień przypisanych do konta subskrypcji. Bez tych dwóch elementów odczytanie zawartości kopii nie jest możliwe.
Magazyn Recovery Services rozlicza się w oparciu o faktycznie wykorzystane miejsce, dlatego przy odpowiednio skonfigurowanej zasadzie przechowywania ryzyko nagłego przekroczenia limitu jest ograniczone. W ramach konfiguracji ustalane są progi i harmonogram czyszczenia starych punktów przywracania, tak aby magazyn nie rósł w nieskończoność.
Tak, pojedyncze stacje robocze z systemem Windows mogą zostać objęte tym samym mechanizmem co serwer, pod warunkiem zainstalowania odpowiedniego agenta i przypisania ich do tego samego magazynu.
Czas odtworzenia zależy od ilości danych i przepustowości łącza internetowego, ponieważ dane wracają z chmury do lokalnej infrastruktury. Sam proces przywracania jest zainicjowany z poziomu konsoli Azure lub lokalnego agenta, bez potrzeby ręcznego kopiowania plików.
Nie jest to warunek konieczny — subskrypcja i magazyn Recovery Services mogą zostać założone w ramach tej samej wizyty, jako element konfiguracji.
Sama konfiguracja harmonogramu kopii to dopiero część zadania — równie istotne jest sprawdzenie, czy dane rzeczywiście dają się odtworzyć. W ramach usługi wykonywany jest testowy proces przywracania wybranego fragmentu danych do środowiska testowego, aby potwierdzić, że kopia jest kompletna i spójna, a nie tylko formalnie „wykonana". Praktyka pokazuje, że część awarii backupu ujawnia się dopiero w momencie próby odzyskania danych, gdy jest już za późno na poprawki — dlatego test odtwarzania jest elementem, którego nie warto pomijać przy pierwszym uruchomieniu usługi. Poza testem początkowym warto też ustalić, kto w firmie i jak często sprawdza status kopii w konsoli Azure, ponieważ powiadomienie o błędzie synchronizacji, które nikt nie przeczyta, nie różni się w praktyce od braku kopii zapasowej.
Wiele firm korzysta równolegle z lokalnie zainstalowanego oprogramowania księgowego lub magazynowego, którego bazy danych znajdują się na tym samym serwerze co pliki objęte kopią. Konfiguracja Azure Backup uwzględnia wtedy specyfikę takich aplikacji — na przykład bazy programów z rodziny InsERT GT/nexo, WAPRO ERP czy Comarch ERP wymagają, aby kopia była wykonywana w momencie, gdy baza nie jest aktywnie modyfikowana, albo z wykorzystaniem mechanizmu migawek gwarantującego spójność zapisu. Pominięcie tego etapu prowadzi do sytuacji, w której plik bazy danych zostaje skopiowany w trakcie zapisu i po odtworzeniu okazuje się uszkodzony, mimo że sam proces kopiowania zakończył się bez błędu. Z tego powodu harmonogram kopii jest zawsze dopasowywany do godzin, w których dana aplikacja nie jest używana, a nie ustawiany w sposób przypadkowy.
Ponieważ magazyn Recovery Services zawiera pełną kopię danych firmy, dostęp do niego jest ograniczany zgodnie z zasadą minimalnych uprawnień — konto z prawem do usuwania punktów przywracania powinno być inne niż konto używane na co dzień do pracy na serwerze. W konfiguracji uwzględniane jest też zabezpieczenie przed przypadkowym lub złośliwym usunięciem kopii, dostępne w ramach mechanizmów ochrony magazynu, które opóźniają trwałe skasowanie danych i pozwalają je odzyskać nawet po nieautoryzowanej próbie kasowania. Ma to znaczenie zwłaszcza w kontekście ataków szyfrujących dane (ransomware), gdzie celem bywa nie tylko lokalny serwer, ale też powiązane z nim konta dostępowe do kopii zapasowej w chmurze.
Po wdrożeniu Azure Backup pierwsza pełna kopia jest uruchamiana i weryfikowana pod kątem poprawnego zakończenia. Sprawdzane jest również, czy powiadomienia o błędach kopii (na przykład w sytuacji przerwanego harmonogramu z powodu braku łącza) trafiają do osoby odpowiedzialnej za infrastrukturę w firmie, a nie giną w nieprzeglądanej skrzynce systemowej. Konfiguracja jest objęta gwarancją do 12 miesięcy, a w tym czasie ewentualna reklamacja związana z ustawieniami harmonogramu lub zasad przechowywania jest rozpatrywana poza kolejnością. Skonfigurowany mechanizm nie wymaga na co dzień ingerencji — działa w tle zgodnie z ustalonym harmonogramem, a jego stan można zweryfikować w dowolnym momencie z poziomu portalu Azure.