- Kierowca dostępny teraz
- całą dobę, 7 dni w tygodniu
- Dojazd do 1 h w promieniu 40 km
- Diagnoza laptopa 0 zł

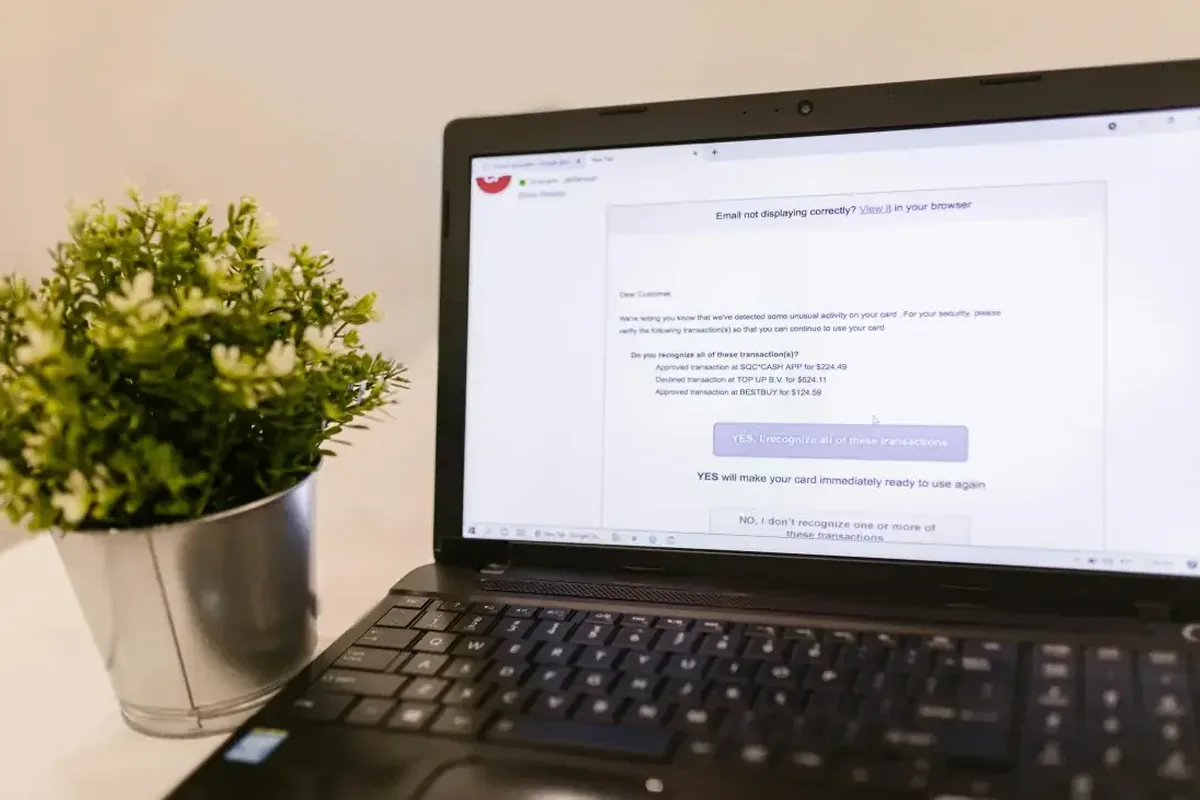
Wiadomości phishingowe coraz trudniej odróżnić od prawdziwej korespondencji — warto znać kilka sygnałów, które powinny wzbudzić czujność.
Podejrzane bywają wiadomości wywołujące presję czasową, proszące o podanie danych logowania oraz zawierające adres nadawcy niepasujący do treści komunikatu.
Warto sprawdzić rzeczywisty adres nadawcy oraz nie klikać w linki i załączniki z wiadomości budzących wątpliwości.
Jeśli klient obawia się, że kliknął w podejrzany link, warto jak najszybciej skonsultować się z serwisem.
Diagnoza wstępna i wycena są bezpłatne, a wykonana usługa objęta jest gwarancją do 12 miesięcy.
Ataki phishingowe (metoda oszustwa polegająca na podszywaniu się pod zaufane podmioty w celu wyłudzenia poufnych informacji) przybierają zróżnicowane formy techniczne. Współczesne kampanie rzadko opierają się wyłącznie na masowej wysyłce prostych komunikatów z błędami językowymi. Cyberprzestępcy stosują zaawansowane metody socjotechniczne oraz techniczne manipulacje strukturą wiadomości, aby ominąć filtry antyspamowe i uśpić czujność odbiorcy.
Wyróżnia się kilka głównych wariantów zagrożenia pocztowego:
Dokładna analiza techniczna wiadomości e-mail pozwala na identyfikację niebezpieczeństwa jeszcze przed podjęciem jakiejkolwiek interakcji z jej zawartością. Podstawowym elementem podlegającym weryfikacji powinna być rozbieżność między nazwą wyświetlaną a rzeczywistym adresem skrzynki pocztowej nadawcy. Mechanizm ten, określany jako podszywanie się pod nazwę wyświetlaną (display name spoofing), polega na wpisaniu w polu nadawcy nazwy znanej instytucji, podczas gdy właściwy adres techniczny pochodzi z bezpłatnego, anonimowego serwera pocztowego.
Drugim istotnym czynnikiem jest konstrukcja domeny internetowej. Przestępcy rejestrują domeny łudząco podobne do oryginału, wykorzystując technikę typosquattingu (rejestracja adresów z drobnymi literówkami, pominiętymi znakami lub zamienionym szykiem liter) oraz ataki homograficzne (zastępowanie liter alfabetu łacińskiego identycznie wyglądającymi znakami z cyrylicy lub alfabetu greckiego). Przykładowo, litera „o” może zostać zastąpiona cyrylicznym znakiem o tym samym kształcie, co w programie pocztowym wygląda identycznie, lecz prowadzi do całkowicie innego serwera pod kontrolą atakujących.
Kolejnym obszarem kontroli są nagłówki techniczne wiadomości (header e-mail, czyli ukryty zestaw metadanych zawierający pełną ścieżkę serwerów pośredniczących w transmisji). W nagłówkach zapisane są wyniki testów uwierzytelniania poczty elektronicznej:
Brak pozytywnej weryfikacji DMARC lub SPF w nagłówku jest bezpośrednim sygnałem, że wiadomość nie pochodzi z autoryzowanego serwera danej organizacji.
Znaczącym zagrożeniem są także spreparowane odnośniki hipertekstowe (URL). Tekst wyświetlany w treści maila jako bezpieczny link może w kodzie HTML (HyperText Markup Language) prowadzić pod zupełnie inny adres docelowy. Najechanie kursorem myszy na odnośnik bez klikania pozwala podejrzeć właściwy cel przekierowania w pasku stanu programu pocztowego lub przeglądarki. Oszuści często stosują również serwisy skracające linki, ukrywając faktyczną strukturę adresu, lub tworzą wielopoziomowe subdomeny, w których nazwa znanej instytucji jest jedynie członem początkowym, a główna domena należy do przestępców.
Szczególną uwagę należy zwrócić na dołączone pliki. Zagrożenie stanowią nie tylko bezpośrednie pliki wykonywalne z rozszerzeniami .exe, .scr, .bat czy .cmd, ale również:
Reakcja użytkownika na podejrzany e-mail często decyduje o skali ewentualnych szkód. W praktyce obserwuje się powtarzalne schematy zachowań, które zamiast chronić przed zagrożeniem, dodatkowo pogarszają sytuację techniczną.
Jednym z najczęstszych błędów jest odpowiadanie na podejrzaną wiadomość z prośbą o wyjaśnienie lub potwierdzenie tożsamości nadawcy. Wysłanie odpowiedzi potwierdza przestępcom, że dany adres e-mail jest aktywny, regularnie odczytywany i obsługiwany przez człowieka. Skutkuje to natychmiastowym wpisaniem adresu na listę celów kolejnych, bardziej dopracowanych ataków socjotechnicznych.
Równie ryzykownym zachowaniem jest klikanie w linki rzekomo umożliwiające wypisanie się z subskrypcji (odnośniki typu „Unsubscribe” lub „Wypisz się”). W wiadomościach phishingowych odnośniki te są pułapką – prowadzą bezpośrednio do formularzy wyłudzających dane lub uruchamiają pobieranie skryptów infekujących przeglądarkę internetową.
Błędem jest również próba samodzielnego testowania podejrzanych stron logowania poprzez wpisywanie nieprawdziwych danych uwierzytelniających. Nowoczesne panele phishingowe wykorzystują skrypty rejestrujące każde naciśnięcie klawisza w polach formularza w czasie rzeczywistym, jeszcze przed kliknięciem przycisku logowania. Ponadto wejście na stronę pozwala atakującym na zebranie cyfrowego odcisku przeglądarki (browser fingerprinting, czyli zestawu parametrów systemowych i sprzętowych) oraz próbę wykorzystania luk w niezałatanych wtyczkach lub silniku przeglądarki.
Częstą praktyką w środowiskach biurowych jest masowe przekazywanie podejrzanego maila do współpracowników z pytaniem, czy ktoś z nich zna sprawę. Przekazanie wiadomości bez zneutralizowania załączników i linków zwiększa ryzyko, że inna osoba w organizacji przez nieuwagę otworzy złośliwy plik na własnym stanowisku roboczym.
Nie należy także polegać wyłącznie na wbudowanych ostrzeżeniach programu pocztowego. Brak czerwonego paska ostrzegawczego nie oznacza, że korespondencja jest bezpieczna – nowe domeny i serwery wykorzystywane przez grupy przestępcze mogą nie figurować jeszcze na globalnych czarnych listach (RBL – Real-time Blackhole List).
W sytuacji, gdy doszło do kliknięcia w podejrzany link, wprowadzenia danych logowania lub uruchomienia załącznika, kluczowe znaczenie ma szybkie podjęcie kroków minimalizujących skutki incydentu:
Nie każda nietypowa lub zablokowana przez filtry wiadomość e-mail stanowi próbę wyłudzenia danych. Istnieją sytuacje techniczne, w których w pełni legalna korespondencja biznesowa wykazuje cechy zbliżone do phishingu:
Współczesne programy pocztowe oraz interfejsy webmail (poczta w przeglądarce) domyślnie blokują automatyczne wykonywanie skryptów JavaScript oraz ładowanie zewnętrznych grafik. Samo otwarcie tekstu wiadomości bez klikania w odnośniki, bez pobierania załączników i bez zezwalania na uruchomienie zawartości aktywnej jest bezpieczne. Wyjątkiem są niezwykle rzadkie ataki wykorzystujące luki bezpieczeństwa w silnikach renderowania HTML samego klienta pocztowego, dlatego tak ważna jest regularna instalacja aktualizacji oprogramowania i systemu operacyjnego.
Tradycyjny spam (niechciana korespondencja masowa) ma charakter czysto komercyjny – jego celem jest nakłonienie odbiorcy do zakupu produktu, skorzystania z usługi lub odwiedzenia legalnej strony internetowej. Phishing jest natomiast działaniem przestępczym ukierunkowanym na kradzież tożsamości, przejęcie haseł logowania, wyłudzenie środków finansowych lub zainfekowanie komputera oprogramowaniem szpiegującym i szyfrującym dane (ransomware).
Najprostszą metodą jest najechanie kursorem myszy na badany link bez klikania w niego. W lewym dolnym rogu okna programu pocztowego lub przeglądarki wyświetli się pełny adres URL. Należy zwrócić uwagę na główną domenę znajdującą się bezpośrednio przed pierwszym pojedynczym ukośnikiem. W przypadku urządzeń z ekranem dotykowym można przytrzymać palec na odnośniku do momentu pojawienia się menu kontekstowego z pełnym adresem. W środowiskach firmowych podejrzane adresy można również weryfikować w dedykowanych, izolowanych skanerach online służących do analizy bezpieczeństwa stron.
Sytuacja taka wskazuje na przejęcie konta pocztowego partnera handlowego przez osoby trzecie lub zainfekowanie jego komputera złośliwym oprogramowaniem rozsyłającym maile do kontaktów z książki adresowej. Nie należy odpowiadać na taką wiadomość mailowo. Wskazany jest natychmiastowy kontakt telefoniczny z kontrahentem za pośrednictwem sprawdzonego, oficjalnego numeru telefonu w celu poinformowania go o naruszeniu bezpieczeństwa jego skrzynki.
Program antywirusowy jest ważną warstwą ochrony, jednak nie zapewnia stuprocentowego bezpieczeństwa przed atakami socjotechnicznymi. Jeśli użytkownik wejdzie na nowo utworzoną stronę phishingową, która nie trafiła jeszcze do baz sygnatur, i dobrowolnie wpisze tam swój login oraz hasło, antywirus może nie zarejestrować tego zdarzenia jako zagrożenia. Ochrona przed phishingiem wymaga połączenia zabezpieczeń technicznych (filtry pocztowe, oprogramowanie ochronne) ze stałą weryfikacją i czujnością ze strony użytkownika.
W przypadku podejrzenia naruszenia bezpieczeństwa komputera, otwarcia złośliwego załącznika lub przekazania poufnych informacji na sfałszowanej stronie, niezbędne jest przeprowadzenie gruntownej diagnostyki środowiska operacyjnego. Czynności te obejmują usunięcie szkodliwego oprogramowania z pamięci i rejestru systemowego, weryfikację harmonogramu zadań pod kątem ukrytych skryptów uruchamiających, audyt rozszerzeń przeglądarek internetowych oraz kontrolę zainstalowanych w systemie certyfikatów głównych.
Wsparcie techniczne realizowane jest bezpośrednio w siedzibie firmy lub w miejscu wskazanym przez klienta na terenie całej Warszawy oraz okolicznych powiatów w promieniu do 40 kilometrów. Zapewniany jest szybki dojazd serwisanta bez konieczności odłączania i transportowania sprzętu przez użytkownika. W sytuacjach wymagających przeprowadzenia zaawansowanych procedur laboratoryjnych dostępny jest bezpieczny transport w modelu door-to-door. Na czas trwania prac przy laptopie udostępniany jest bezpłatny sprzęt zastępczy z systemem Windows, co pozwala na zachowanie ciągłości pracy biurowej. Wszelkie zrealizowane procedury naprawcze i zabezpieczające objęte są gwarancją do 12 miesięcy, a kontakt z pomocą techniczną możliwy jest pod numerem telefonu 22 378 48 09 przez całą dobę we wszystkie dni tygodnia.