- Kierowca dostępny teraz
- całą dobę, 7 dni w tygodniu
- Dojazd do 1 h w promieniu 40 km
- Diagnoza laptopa 0 zł

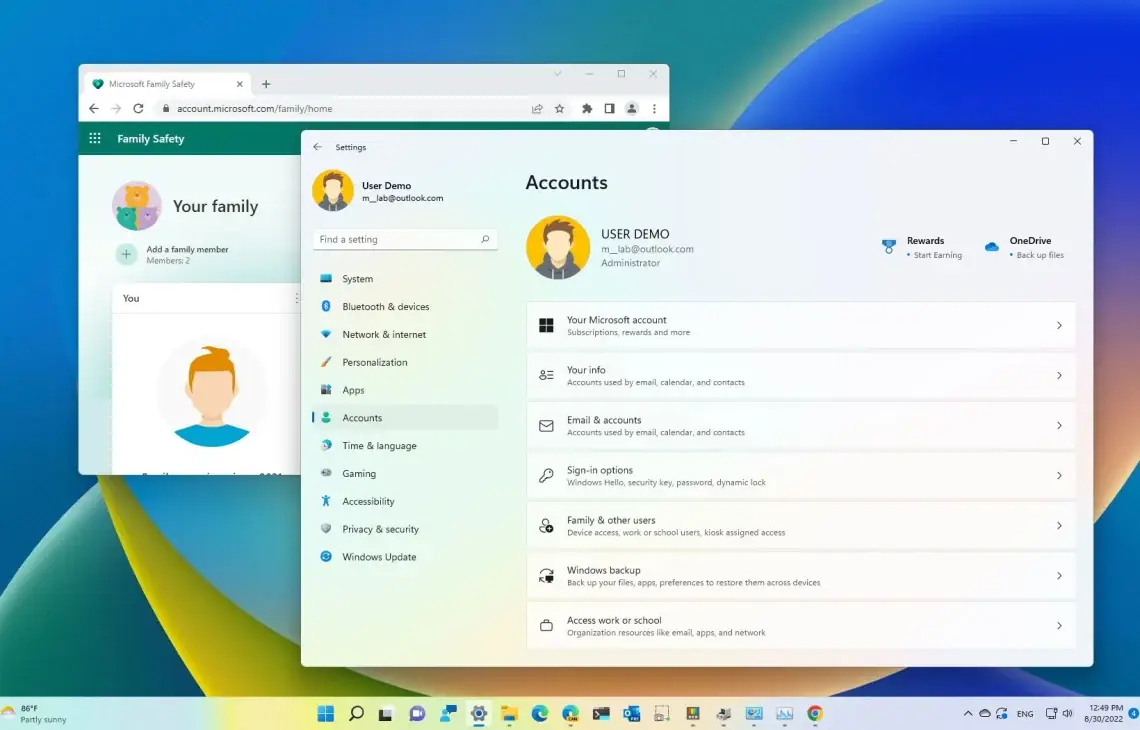
Jeden laptop używany przez kilka osób — na przykład w rodzinie — działa wygodniej, gdy każda z nich ma własne, odrębne konto z indywidualnymi ustawieniami.
Usługa obejmuje utworzenie odrębnych kont użytkowników na laptopie, z osobnymi ustawieniami, plikami oraz, w razie potrzeby, ograniczeniami dostępu.
Usługa jest przydatna dla gospodarstw domowych i firm, w których jeden laptop jest współdzielony przez kilka osób.
Konfiguracja wielu kont to zabieg realizowany zwykle do 24 godzin od przyjęcia zgłoszenia.
Diagnoza wstępna i wycena są bezpłatne, a wykonana usługa objęta jest gwarancją do 12 miesięcy.
Współczesne systemy operacyjne, takie jak Windows oraz dystrybucje Linux, opierają się na wieloużytkownikowej architekturze bezpieczeństwa. Oznacza to, że każda osoba korzystająca z laptopa może posiadać całkowicie odrębne środowisko pracy, którego uprawnienia są precyzyjnie zdefiniowane przez administratora.
Konto administratora to profil o najwyższym poziomie uprawnień w systemie. Użytkownik z takimi prawami może instalować i usuwać oprogramowanie dla wszystkich osób, modyfikować pliki systemowe, instalować sterowniki urządzeń zewnętrznych, konfigurować połączenia sieciowe oraz zarządzać pozostałymi kontami. Właściwa konfiguracja zakłada, że na laptopie istnieje jedno główne konto administratora (oraz ewentualnie zapasowe konto techniczne), natomiast codzienna praca powinna odbywać się na profilach o niższych uprawnieniach.
Konto standardowe to profil przeznaczony do codziennej pracy biurowej, nauki, przeglądania internetu i multimediów. Posiadacz konta standardowego może uruchamiać wszystkie zainstalowane globalnie programy, dostosowywać wygląd swojego pulpitu, tworzyć własne skróty oraz zarządzać swoimi plikami. Nie ma jednak możliwości wprowadzania zmian w plikach systemowych ani instalowania programów, które modyfikują rejestr systemowy dla całego komputera. Gdy program wymaga podwyższonych uprawnień, system wyświetla monit kontroli konta użytkownika (UAC – funkcja User Account Control, która zabezpiecza system przed nieautoryzowanymi zmianami) z prośbą o hasło administratora.
Konto lokalne to profil użytkownika powiązany wyłącznie z bazą danych danego laptopa (bazą SAM w systemie Windows). Logowanie do takiego konta nie wymaga aktywnego połączenia z internetem ani posiadania konta pocztowego u zewnętrznego dostawcy. Jest to rozwiązanie szczególnie cenione przez osoby dbające o prywatność oraz w środowiskach, w których sprzęt działa offline.
Konto powiązane z chmurą (np. konto Microsoft) łączy profil użytkownika z usługami online. Umożliwia ono automatyczną synchronizację haseł, zakładek przeglądarki, motywów pulpitu oraz integrację z wirtualnym dyskiem (OneDrive). W środowiskach biznesowych stosuje się konta domenowe powiązane z usługą Active Directory lub Azure Active Directory, które pozwalają na centralne narzucanie polityk bezpieczeństwa.
Konto dla dziecka z kontrolą rodzicielską to wyspecjalizowany profil standardowy, który integruje się z mechanizmami nadzoru rodzicielskiego (np. Microsoft Family Safety). Pozwala na ustalanie harmonogramu czasu pracy przy komputerze, blokowanie nieodpowiednich stron internetowych, generowanie raportów aktywności oraz ograniczanie dostępu do gier i aplikacji powyżej wyznaczonego limitu wiekowego.
Podstawowym celem tworzenia osobnych kont na jednym laptopie jest zapewnienie prywatności oraz technicznej separacji plików poszczególnych użytkowników. W systemach Windows mechanizm ten jest realizowany przez listy kontroli dostępu w systemie plików NTFS (Access Control Lists – zestaw reguł przypisanych do każdego pliku i folderu, określający, którzy użytkownicy mogą go odczytywać, modyfikować lub usuwać).
Dla każdego nowego użytkownika system automatycznie tworzy odrębny katalog profilu w folderze głównym użytkowników. Katalog ten zawiera prywatne podfoldery: Dokumenty, Pulpit, Pobrane, Obrazy, Muzyka, Wideo oraz ukryty folder AppData. Domyślna konfiguracja uprawnień NTFS sprawia, że żaden użytkownik standardowy nie ma uprawnień do otwarcia, przeglądania zawartości ani edycji plików znajdujących się w folderze innego profilu.
Oprócz plików na dysku, system zapewnia również całkowitą izolację ustawień aplikacji. Rejestr systemowy (baza danych zawierająca konfigurację systemu i programów) dzieli się na gałąź globalną (HKEY_LOCAL_MACHINE) oraz gałęzie indywidualne dla każdego użytkownika (HKEY_CURRENT_USER). Dzięki temu historia przeglądania stron, zapisane hasła w menedżerze poświadczeń, pliki cookie, konta pocztowe w programach pocztowych oraz sesje w komunikatorach są całkowicie niewidoczne dla innych osób logujących się na tym samym laptopie.
W przypadku konieczności współdzielenia określonych materiałów (np. wspólnych zdjęć rodzinnych, dokumentów projektowych lub bazy plików muzycznych) tworzy się dedykowany folder publiczny lub osobną partycję z odpowiednio skonfigurowanymi prawami dostępu. W ten sposób użytkownicy mogą wymieniać się danymi bez konieczności wzajemnego udostępniania swoich prywatnych pulpitów czy folderów pobierania.
Istotną korzyścią wynikającą z izolacji kont jest ochrona przed złośliwym oprogramowaniem. Wirusy, programy szpiegujące czy oprogramowanie szyfrujące (ransomware) uruchomione na koncie standardowym mają dostęp wyłącznie do plików tego konkretnego użytkownika. Brak uprawnień administratora uniemożliwia szkodliwemu oprogramowaniu zainfekowanie krytycznych plików jądra systemu, modyfikację sterowników czy zainfekowanie profili innych użytkowników komputera.
Współdzielenie jednego laptopa przez kilka osób wpływa na wykorzystanie kluczowych podzespołów: pamięci operacyjnej RAM (pamięć o dostępie swobodnym przechowująca dane uruchomionych programów), procesora oraz dysku SSD.
Współczesne systemy oferują funkcję szybkiego przełączania użytkowników (Fast User Switching). Umożliwia ona jednemu użytkownikowi zablokowanie swojej sesji i natychmiastowe zalogowanie się innej osobie bez zamykania pracujących programów. Należy jednak pamiętać, że aplikacje uruchomione na pierwszym koncie wciąż pozostają aktywne w pamięci RAM i mogą zużywać cykle procesora w tle. W przypadku laptopów wyposażonych w mniejszą ilość pamięci operacyjnej jednoczesna praca kilku zalogowanych użytkowników może prowadzić do zwiększonego korzystania z pliku stronicowania (pagefile.sys – plik na dysku wykorzystywany jako pamięć wirtualna) i zauważalnego spowolnienia reakcji urządzenia.
Każde konto generuje również własne pliki pamięci podręcznej przeglądarek, bazy danych aplikacji oraz pliki tymczasowe w katalogu AppData. Przy intensywnym użytkowaniu przez kilka osób przestrzeń na dysku SSD może szybko się zapełniać. Właściwe zarządzanie polega na instalowaniu dużych pakietów oprogramowania w trybie ogólnodostępnym dla wszystkich profili oraz na konfiguracji limitów przydziału dyskowego (Disk Quota – narzędzie ograniczające maksymalną przestrzeń dyskową dostępną dla pojedynczego użytkownika).
Ważnym elementem optymalizacji jest kontrola programów startowych (autostart). Wiele aplikacji po instalacji dodaje wpisy automatycznego uruchamiania dla każdego konta z osobna. Wyłączenie zbędnych aplikacji startowych (komunikatorów, updaterów i programów chmurowych) na profilach, które ich nie potrzebują, pozwala zachować płynność działania laptopa.
Nieprawidłowe skonfigurowanie środowiska wieloużytkownikowego prowadzi do problemów ze stabilnością systemu, luk w zabezpieczeniach oraz utraty prywatności. Do najczęściej spotykanych błędów należą:
Nadawanie uprawnień administratora wszystkim użytkownikom. Jest to powszechny błąd wynikający z chęci uniknięcia monitów UAC przy instalacji drobnych gier czy aplikacji. W praktyce sprawia to, że każdy użytkownik może przeglądać pliki pozostałych osób, odinstalowywać cudze programy oraz instalować niezweryfikowane oprogramowanie mogące zainfekować cały system.
Próba rozdzielenia pracy na jednym koncie systemowym. Niektórzy użytkownicy próbują współdzielić jedno konto, tworząc osobne skróty na pulpicie lub korzystając z różnych przeglądarek internetowych. Taka metoda nie zapewnia żadnego bezpieczeństwa – historia pracy, dane logowania do bankowości czy poczty oraz prywatne dokumenty pozostają w pełni dostępne dla każdego, kto zasiądzie przed laptopem.
Modyfikacja uprawnień do całego dysku systemowego. Przy próbach udostępnienia folderów między profilami użytkownicy nierzadko zmieniają uprawnienia na poziomie partycji C:. Prowadzi to do uszkodzenia struktury uprawnień dziedziczonych, co może uniemożliwić uruchomienie wbudowanych aplikacji systemowych lub zablokować działanie mechanizmów aktualizacji.
Przypadkowe odebranie uprawnień administratora jedynemu kontu z takimi prawami. Zmiana typu konta administratora na konto standardowe bez uprzedniego utworzenia innego konta administracyjnego powoduje utratę możliwości zarządzania systemem. Odzyskanie uprawnień wymaga wówczas użycia zaawansowanych środowisk ratunkowych.
Chociaż podział na standardowe konta użytkowników sprawdza się w większości zastosowań domowych i biurowych, istnieją sytuacje, w których konieczne jest zastosowanie innych technologii:
Pełna wirtualizacja środowisk (Virtual Machine). Gdy jeden z użytkowników potrzebuje laptopa do testowania oprogramowania, uruchamiania potencjalnie niestabilnych narzędzi sieciowych lub pracy z systemami podatnymi na awarie, zwykłe konto użytkownika nie zapewnia wystarczającej izolacji na poziomie jądra systemu. W takich przypadkach konfiguruje się maszynę wirtualną (np. w środowisku Hyper-V), która działa na wirtualnym dysku i jest całkowicie odizolowana od głównego systemu operacyjnego.
Konfiguracja wielosystemowa (Dual Boot). Jeśli użytkownicy potrzebują diametralnie różnych systemów operacyjnych – na przykład jeden wymaga środowiska Windows do obsługi programów handlowo-magazynowych, a drugi dystrybucji Linux do zadań programistycznych – optymalnym rozwiązaniem jest instalacja dwóch odrębnych systemów na wydzielonych partycjach dysku z możliwością wyboru systemu podczas uruchamiania laptopa.
Awaria i uszkodzenie istniejącego profilu użytkownika. Czasami użytkownik zgłasza problem polegający na tym, że po zalogowaniu pulpit jest pusty, a system informuje o załadowaniu profilu tymczasowego. Sytuacja taka nie wynika z braku konfiguracji, lecz z uszkodzenia gałęzi rejestru (pliku NTUSER.DAT) lub uszkodzenia uprawnień folderu domowego. Rozwiązaniem jest wtedy diagnostyka integralności profilu, naprawa wpisów rejestru lub bezpieczna migracja danych do nowego profilu z zachowaniem struktury plików.
Profesjonalna usługa konfiguracji środowiska wieloużytkownikowego przebiega w kilku etapach, zapewniając bezpieczeństwo danych oraz komfort pracy każdego użytkownika:
Pierwszym krokiem jest analiza potrzeb użytkowników oraz inwentaryzacja oprogramowania. Ustala się, ile osób będzie korzystać ze sprzętu, jakie aplikacje są im niezbędne, które zasoby mają być wspólne, a które objęte ścisłą prywatnością, a także czy zachodzi potrzeba wdrożenia kontroli rodzicielskiej lub ograniczeń czasowych.
Następnie wykonywana jest kopia zapasowa danych, jeśli laptop był wcześniej użytkowany na jednym, wspólnym profilu. Pozwala to na bezpieczne posegregowanie dokumentów, zdjęć oraz zakładek przeglądarek przed ich przeniesieniem do docelowych profili.
W kolejnym etapie tworzone jest główne konto administratora zabezpieczone hasłem oraz profile standardowe dla poszczególnych użytkowników. W systemach z zaawansowanymi edycjami konfiguruje się lokalne zasady grupy (narzędzie gpedit.msc umożliwiające precyzyjne sterowanie funkcjami systemu operacyjnego), blokując dostęp do wybranych apletów panelu sterowania czy instalatorów.
Kolejny krok to konfiguracja folderów współdzielonych, uprawnień NTFS oraz przydziałów dyskowych. Ustawiane są również indywidualne preferencje dla każdego profilu, takie jak domyślne przeglądarki, programy pocztowe, aplikacje biurowe oraz wyłączenie zbędnych usług w autostarcie.
Na zakończenie przeprowadzana jest weryfikacja poprawności działania każdego konta, test przełączania sesji, sprawdzenie dostępu do urządzeń peryferyjnych (drukarek, skanerów) oraz weryfikacja poprawności działania sieci bezprzewodowej na każdym profilu.
W przypadku programów instalowanych tradycyjnie w katalogu systemowym Program Files licencja przypisana do urządzenia obejmuje wszystkich użytkowników korzystających z danego laptopa. Dotyczy to większości pakietów biurowych, programów graficznych, narzędzi diagnostycznych oraz oprogramowania antywirusowego. Wyjątek stanowią aplikacje subskrypcyjne przypisywane do konta użytkownika w chmurze – wówczas każdy użytkownik loguje się w programie własnymi danymi licencyjnymi.
Konto z uprawnieniami administratora posiada techniczną możliwość przejęcia uprawnień własności do każdego pliku i folderu w systemie plików NTFS. Nie dzieje się to jednak automatycznie ani w sposób niezauważalny – próba otwarcia folderu innego użytkownika wywołuje monit systemowy i trwałą modyfikację uprawnień. Jeżeli wymagana jest bezwzględna poufność danych nawet przed administratorem, wdraża się szyfrowanie plików na poziomie profilu użytkownika (mechanizm EFS – Encrypting File System).
Samo istnienie kilku zarejestrowanych profili w systemie nie wpływa na czas uruchamiania laptopa do momentu wyświetlenia ekranu logowania. Poziom wydajności pozostaje niezmieniony, pod warunkiem że użytkownicy wylogowują się ze swoich sesji po zakończeniu pracy. Do spowolnienia może dochodzić jedynie w sytuacji, gdy w tle pozostają aktywne niewylogowane sesje innych użytkowników z uruchomionymi zasobożernymi aplikacjami.
W przypadku konta standardowego hasło może zostać zresetowane bezpośrednio z poziomu konta administratora bez ryzyka utraty danych zgromadzonych w profilu. Jeśli zapomniane zostanie hasło do konta powiązanego z usługą chmurową, procedurę resetu przeprowadza się przez stronę dostawcy usługi. W przypadku utraty hasła do jedynego konta administratora konieczne jest wykonanie specjalistycznej procedury serwisowej przy użyciu środowiska odzyskiwania systemu.
Tak, w systemach plików NTFS dostępny jest mechanizm przydziałów dyskowych (Disk Quota). Pozwala on administratorowi na określenie maksymalnej przestrzeni, jaką dany użytkownik może zająć na dysku, a także na ustawienie progów ostrzegawczych informujących o zbliżaniu się do wyznaczonego limitu.
Właściwe skonfigurowanie odrębnych kont użytkowników na jednym laptopie zapewnia optymalny kompromis pomiędzy wygodą współdzielenia sprzętu a bezpieczeństwem i prywatnością danych. Wyeliminowanie konfliktów ustawień, zabezpieczenie prywatnych dokumentów oraz ochrona systemu przed nieautoryzowanymi modyfikacjami sprawiają, że jedno urządzenie może bezproblemowo służyć kilku osobom. Usługi konfiguracji profili, uprawnień i polityk bezpieczeństwa realizujemy z dojazdem do klienta na terenie całej Warszawy oraz okolicznych powiatów, dostosowując parametry systemu bezpośrednio na miejscu.