- Kierowca dostępny teraz
- całą dobę, 7 dni w tygodniu
- Dojazd do 1 h w promieniu 40 km
- Diagnoza laptopa 0 zł

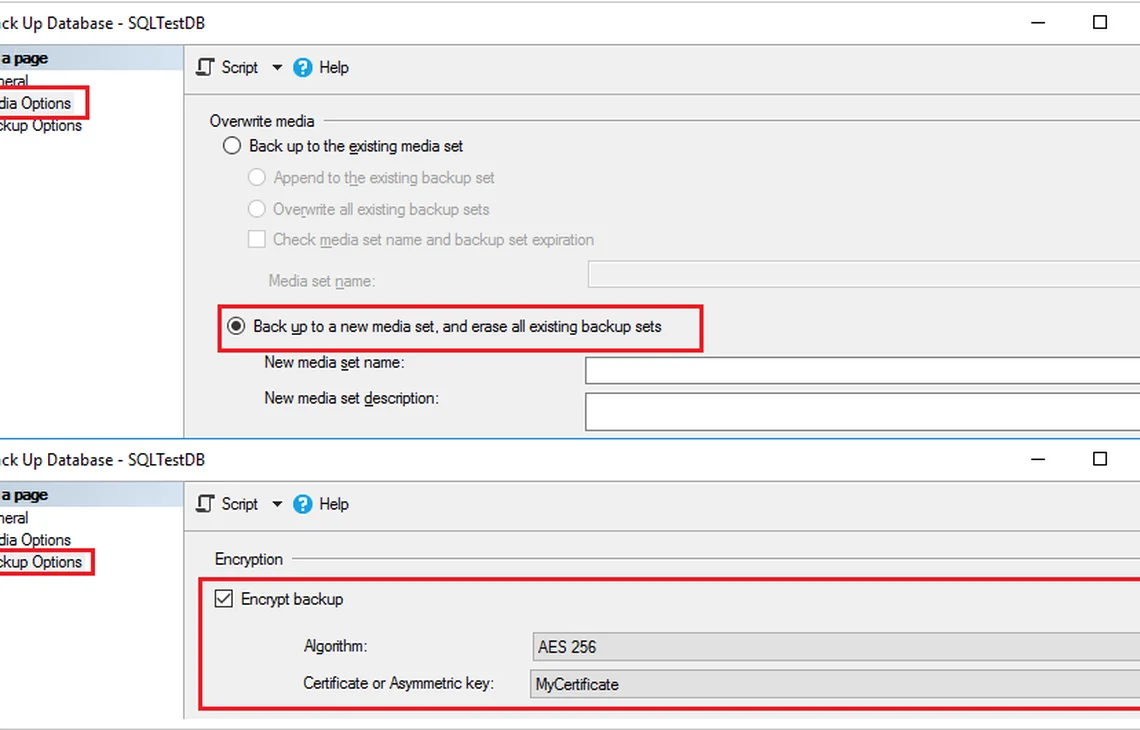
Kopie zapasowe przechowywane w chmurze publicznej wymagają odpowiedniej konfiguracji i bieżącego zarządzania, żeby były rzeczywiście skuteczne w razie potrzeby.
Usługa obejmuje konfigurację kopii zapasowych w chmurze publicznej, ustawienie harmonogramu ich wykonywania oraz okresowe testowanie procedury odtwarzania danych.
Usługa jest przydatna dla firm korzystających z chmury publicznej, którym zależy na niezawodnym systemie kopii zapasowych.
Konfiguracja backupu w chmurze mieści się z reguły w standardowym czasie do 3 dni.
Diagnoza wstępna i wycena są bezpłatne, a usługa objęta jest gwarancją do 12 miesięcy.
Profesjonalne zarządzanie kopiami zapasowymi w chmurze publicznej (takiej jak Microsoft Azure, Amazon Web Services czy Google Cloud Platform) wymaga precyzyjnego określenia, które elementy infrastruktury informatycznej podlegają zabezpieczeniu. Kompleksowa ochrona obejmuje:
W procesie planowania ochrony kluczowe znaczenie ma zdefiniowanie dwóch podstawowych parametrów biznesowych. Pierwszym z nich jest RPO (Recovery Point Objective – maksymalny dopuszczalny czas potencjalnej utraty danych, mierzony od momentu ostatniej udanej kopii zapasowej do wystąpienia awarii). Drugim parametrem jest RTO (Recovery Time Objective – maksymalny dopuszczalny czas potrzebny na pełne odtworzenie systemów i przywrócenie normalnego funkcjonowania przedsiębiorstwa). Właściwe zarządzanie harmonogramami pozwala dopasować częstotliwość wykonywania backupu do dynamiki zmian w bazach danych.
Zarządzanie backupem w chmurze publicznej może być realizowane w kilku różnych architekturach, w zależności od tego, gdzie fizycznie zlokalizowane są pierwotne źródła danych oraz jakie są wymagania dotyczące niezależności operacyjnej.
Podstawowym modelem jest backup hybrydowy (rozwiązanie łączące infrastrukturę lokalną z chmurą publiczną). W tym wariancie dane z lokalnych serwerów, komputerów stacjonarnych i macierzy dyskowych w firmie są szyfrowane, kompresowane i przesyłane bezpośrednio do bezpiecznego repozytorium chmurowego. Taki model eliminuje konieczność inwestowania w kosztowne taśmy magnetyczne czy utrzymywanie zapasowych serwerowni w oddzielnych budynkach.
Drugim wariantem jest model Cloud-to-Cloud (architektura polegająca na tworzeniu kopii zapasowych danych znajdujących się w jednej usłudze chmurowej i zapisywaniu ich w zupełnie innej, niezależnej przestrzeni dyskowej). Choć dostawcy usług takich jak Microsoft 365 czy Google Workspace gwarantują wysoką dostępność samej infrastruktury, to zgodnie z modelem współdzielonej odpowiedzialności (Shared Responsibility Model) za ochronę samych danych przed przypadkowym skasowaniem, działaniem złośliwego oprogramowania lub celowym usunięciem przez pracownika odpowiada wyłącznie użytkownik.
Trzecim podejściem jest backup natywny wewnątrz chmury publicznej z włączoną replikacją międzyregionową (cross-region replication – mechanizm automatycznego powielania kopii zapasowych do centrum danych zlokalizowanego w innym regionie geograficznym). Zapewnia to odporność na wypadek poważnych awarii całego ośrodka obliczeniowego.
Niezwykle istotnym elementem nowoczesnej strategii jest wdrożenie technologii niezmienności danych (ang. immutability lub technologia WORM – Write Once, Read Many, czyli jednokrotny zapis z wielokrotnym odczytem). Pliki kopii zapasowej zapisane z blokadą czasową (Object Lock) nie mogą zostać zmodyfikowane, nadpisane ani usunięte przez określony czas, nawet przez konto posiadające najwyższe uprawnienia administracyjne w chmurze. Stanowi to skuteczną barierę przeciwko atakom ransomware (złośliwemu oprogramowaniu szyfrującemu dane dla okupu).
Zarządzanie kopiami zapasowymi w chmurze publicznej obejmuje pełne wsparcie dla aplikacji biznesowych wykorzystywanych w codziennej pracy przedsiębiorstw. Wdrożenia konfigurujemy w taki sposób, aby proces archiwizacji nie zakłócał bieżącej pracy użytkowników.
Obsługa obejmuje popularne systemy finansowo-księgowe oraz magazynowe:
Dla baz Microsoft SQL Server oraz PostgreSQL wykorzystywany jest mechanizm VSS (Volume Shadow Copy Service – usługa kopiowania woluminów w tle w systemach Windows). Umożliwia ona wykonanie spójnej migawki danych (snapshot) dokładnie w momencie tworzenia kopii, bez konieczności odłączania użytkowników od bazy czy wstrzymywania wystawiania faktur.
Wielu przedsiębiorców podejmuje próby samodzielnego zabezpieczenia danych w chmurze, popełniając błędy, które w sytuacji kryzysowej uniemożliwiają odzyskanie cennych plików. Najczęstsze nieprawidłowości to:
Wdrożenie bezpiecznego systemu kopii zapasowych w chmurze realizowane jest według ściśle określonego planu technicznego:
Pierwszym krokiem jest inwentaryzacja zasobów cyfrowych oraz analiza krytyczności danych w ramach bezpłatnego przeglądu środowiska IT dla firm. Na tym etapie identyfikowane są wszystkie lokalizacje baz danych, struktury folderów oraz systemy operacyjne wymagające ochrony.
Drugim etapem jest dobór odpowiednich narzędzi i technologii transferu. Wykorzystujemy zaawansowane mechanizmy deduplikacji (technologii polegającej na wykrywaniu i pomijaniu powtarzających się bloków danych) oraz kompresji w locie. Dzięki temu do chmury przesyłane są wyłącznie unikalne, zmienione fragmenty plików (backup przyrostowy lub różnicowy), co drastycznie ogranicza obciążenie łącza internetowego oraz zużycie pamięci masowej.
Trzecim krokiem jest wdrożenie szyfrowania algorytmem AES-256 (Advanced Encryption Standard z kluczem o długości 256 bitów) jeszcze przed opuszczeniem urządzenia źródłowego (tzw. Client-Side Encryption). Klucze szyfrujące pozostają wyłącznie pod kontrolą klienta, co oznacza, że nawet operator chmury publicznej nie ma technicznej możliwości odczytania zawartości plików.
Czwartym etapem jest sporządzenie dokumentacji procedury DR (Disaster Recovery – plan awaryjnego odzyskiwania sprawności systemów) oraz przeprowadzenie pełnego testu odtworzenia środowiska na maszynie testowej. Pozwala to dokładnie zmierzyć realny czas przywracania danych i wyeliminować ewentualne wąskie gardła.
Ostatnim elementem jest uruchomienie całodobowego monitoringu zadań backupowych. W przypadku jakichkolwiek problemów z wykonaniem zadania (np. brak łączności sieciowej, brak miejsca na dysku tymczasowym czy błąd usługi VSS), system natychmiast generuje alert techniczny, co pozwala na podjęcie natychmiastowej interwencji serwisowej.
W niektórych środowiskach informatycznych klasyczne podejście do backupu chmurowego musi zostać uzupełnione o dodatkowe mechanizmy technologiczne:
W przypadku bardzo dużych wolumenów danych (sięgających wielu terabajtów) i ograniczonej przepustowości łącza internetowego, przesyłanie pełnej kopii zapasowej przez łącze publiczne mogłoby trwać zbyt długo. W takich sytuacjach stosuje się dwustopniowy backup hybrydowy: kopia zapasowa wykonywana jest w pierwszej kolejności z maksymalną prędkością sieci lokalnej na urządzenie NAS (Network Attached Storage – sieciowy magazyn danych w firmie), a stamtąd w tle, bez obciążania stacji roboczych, replikowana jest do chmury publicznej.
Należy również odróżnić backup od systemów wysokiej dostępności (High Availability). Kopia zapasowa służy do odzyskiwania danych po ich uszkodzeniu, skasowaniu czy awarii sprzętowej, co zawsze wiąże się z pewnym czasem potrzebnym na transfer i rozpakowanie plików. Jeśli infrastruktura firmy wymaga nieprzerwanej pracy bez ani jednej sekundy przestoju, konieczne jest równoległe wdrożenie replikacji w czasie rzeczywistym lub klastrów serwerowych.
Istotnym aspektem są także wymogi prawne dotyczące geolokalizacji danych. Dla firm podlegających europejskim regulacjom ochrony danych osobowych repozytoria chmurowe konfigurowane są wyłącznie w certyfikowanych centrach danych zlokalizowanych na terenie Europejskiego Obszaru Gospodarczego.
Tak, ponieważ pliki są szyfrowane silnym algorytmem AES-256 po stronie klienta, jeszcze przed przesłaniem ich przez Internet. Transmisja odbywa się zabezpieczonym kanałem TLS (Transport Layer Security). Dostawca chmury przechowuje jedynie zaszyfrowane bloki binarne, których nie jest w stanie odczytać bez unikalnego klucza deszyfrującego.
Nowoczesne systemy zarządzania backupem posiadają funkcję wznawiania transferu (ang. checkpoint restart). Po przywróceniu łączności sieciowej proces jest automatycznie kontynuowany od ostatniego pomyślnie przesłanego bloku danych, bez konieczności rozpoczynania całego zadania od początku.
Zaleca się wykonywanie weryfikacji integralności i próbnego odzyskiwania wybranych plików w ujęciu comiesięcznym, natomiast pełne testowe odtworzenie całego systemu lub krytycznej bazy danych powinno odbywać się przynajmniej raz na kwartał. Pozwala to potwierdzić poprawność procedur i gotowość na wypadek rzeczywistej awarii.
Tak, pod warunkiem prawidłowej konfiguracji. Kluczowe jest włączenie blokady niezmienności danych (Object Lock / immutability) oraz odseparowanie konta chmurowego od lokalnej domeny sieciowej. Nawet jeśli złośliwe oprogramowanie zaszyfruje wszystkie lokalne dyski i serwery, kopia w chmurze pozostaje nienaruszona i umożliwia pełne przywrócenie stanu sprzed infekcji.
Koszty są kontrolowane poprzez automatyczne zarządzanie cyklem życia danych (lifecycle management). Najświeższe kopie, potrzebne do natychmiastowego przywrócenia, przechowywane są w pamięci o szybkim dostępie (Hot Tier), natomiast starsze wersje archiwalne są automatycznie przenoszone do znacznie tańszych warstw chłodnych (Cool oraz Archive Tier).
Prawidłowo skonfigurowany i regularnie nadzorowany system kopii zapasowych w chmurze publicznej stanowi fundament bezpieczeństwa cyfrowego każdego nowoczesnego przedsiębiorstwa. W przypadku wystąpienia awarii sprzętowej, uszkodzenia macierzy dyskowej, błędu ludzkiego czy ataku sieciowego, posiadanie zweryfikowanego backupu pozwala na sprawne przywrócenie krytycznych baz danych i ciągłości procesów biznesowych bez strat finansowych.
W ramach obsługi technicznej realizujemy pełne wdrożenia, konfiguracje harmonogramów oraz audyty istniejących rozwiązań kopii zapasowych. Wszelkie prace instalacyjne i diagnostyczne wykonywane są z bezpośrednim dojazdem do siedziby firmy lub domu klienta na terenie Warszawy oraz okolicznych powiatów (w tym powiatu grodziskiego, legionowskiego, otwockiego, piaseczyńskiego, pruszkowskiego, warszawskiego zachodniego oraz wołomińskiego), co pozwala na precyzyjne dopasowanie parametrów ochrony do lokalnej infrastruktury sieciowej.