- Kierowca dostępny teraz
- całą dobę, 7 dni w tygodniu
- Dojazd do 1 h w promieniu 40 km
- Diagnoza laptopa 0 zł

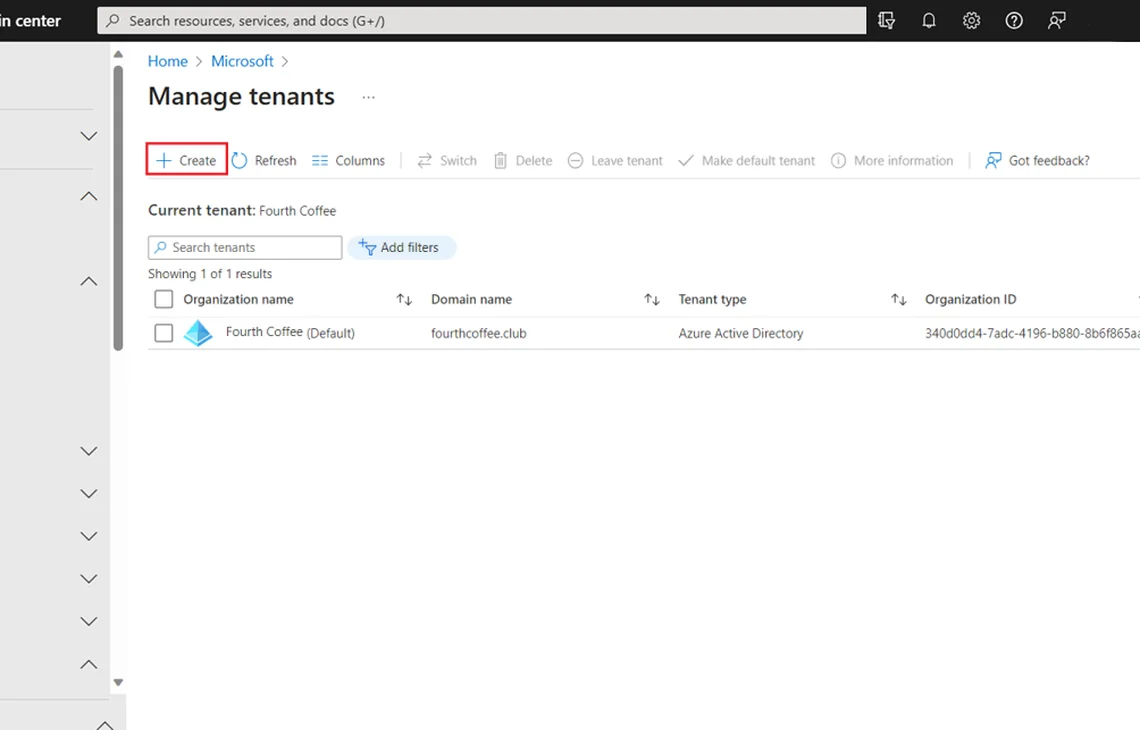
Active Directory pozwala centralnie zarządzać kontami pracowników, ich uprawnieniami i dostępem do zasobów sieciowych — zamiast konfigurować każdy komputer osobno, wszystko odbywa się z jednego miejsca.
Wdrożenie Active Directory obejmuje instalację i konfigurację kontrolera domeny, założenie struktury kont pracowników i grup uprawnień, oraz spięcie z nim wszystkich stacji roboczych w firmie. Administracja bieżąca to zarządzanie kontami nowych i odchodzących pracowników, resetowanie haseł oraz dostosowywanie uprawnień do zmieniających się ról w firmie.
Rozwiązanie sprawdza się od kilkunastu komputerów wzwyż — poniżej tej skali centralne zarządzanie kontami bywa nadmiarowe względem realnych potrzeb, ale przy większej liczbie stanowisk znacząco upraszcza codzienną administrację i bezpieczeństwo.
Wdrożenie od podstaw mieści się z reguły w standardowym czasie do 3 dni, w zależności od liczby stanowisk i złożoności struktury uprawnień.
Diagnoza wstępna i wycena wdrożenia są bezpłatne. Dojazd na terenie Warszawy i okolic jest bezpłatny, a usługa objęta jest gwarancją do 12 miesięcy.
Active Directory Domain Services (usługa katalogowa firmy Microsoft przeznaczona do centralnego zarządzania tożsamością i uprawnieniami w sieci) składa się z powiązanych ze sobą komponentów serwerowych i sieciowych. Prawidłowe wdrożenie wymaga precyzyjnego skonfigurowania każdego z nich, aby zagwarantować stabilność operacyjną całego biura.
Topologia środowiska Active Directory jest dobierana bezpośrednio do wielkości firmy, liczby lokalizacji oraz modelu organizacji pracy.
Kontrolery domeny są instalowane na serwerach fizycznych lub maszynach wirtualnych (np. w środowisku Hyper-V lub Proxmox) zlokalizowanych w siedzibie przedsiębiorstwa. Rozwiązanie to gwarantuje pełną niezależność od zewnętrznego łącza internetowego przy logowaniu do stacji roboczych oraz najwyższą szybkość odpowiedzi w sieci lokalnej. W standardowej konfiguracji wdraża się minimum dwa kontrolery domeny pracujące w trybie wielomistrzowskim (multimaster replication), co zabezpiecza firmę przed przerwą w pracy w przypadku usterki jednego z serwerów.
Architektura łącząca lokalne środowisko domenowe z usługami chmurowymi Microsoft 365 przy użyciu mechanizmu synchronizacji Microsoft Entra Connect. Pracownicy korzystają z jednego loginu i hasła zarówno do logowania się do komputera w biurze, jak i do poczty elektronicznej, pakietu biurowego czy dysków chmurowych. Ułatwia to zarządzanie uprawnieniami w zespołach pracujących w trybie hybrydowym.
W przypadku przedsiębiorstw posiadających filie, magazyny lub punkty handlowe pozbawione wydzielonych serwerowni stosuje się kontrolery RODC (Read-Only Domain Controller — kontroler domeny z kopią bazy danych bez możliwości modyfikacji). W razie fizycznej kradzieży takiego urządzenia baza główna przedsiębiorstwa pozostaje w pełni bezpieczna, a poświadczenia administratorów nie trafiają w ręce osób niepowołanych.
Wdrożenie usługi katalogowej w działającej infrastrukturze przedsiębiorstwa jest procesem wieloetapowym, realizowanym w sposób niewpływający na ciągłość bieżącej pracy biura.
Brak doświadczenia w administracji systemami serwerowymi przy samodzielnym uruchamianiu kontrolera domeny prowadzi do poważnych luk bezpieczeństwa i niestabilności sieci biurowej.
Oparcie całej organizacji na jednym serwerze AD stwarza pojedynczy punkt awarii (Single Point of Failure). Uszkodzenie płyty głównej, zasilacza lub macierzy dyskowej na takim serwerze uniemożliwia pracownikom logowanie do stacji roboczych i odcina dostęp do plików współdzielonych. Bezpieczna infrastruktura wymaga co najmniej dwóch kontrolerów domeny wymieniających między sobą dane.
Wprowadzenie w konfiguracji karty sieciowej stacji roboczej adresu zewnętrznego serwera DNS (np. routera dostawcy Internetu) jako serwera podstawowego lub alternatywnego jest częstą przyczyną awarii. Komputer nie jest w stanie odnaleźć rekordów domenowych kontrolera, co skutkuje kilkunastominutowym czasem logowania, odrzucaniem polis GPO oraz błędami synchronizacji czasu.
Przypisywanie uprawnień z grupy Domain Admins do kont wykorzystywanych do przeglądania stron internetowych i obsługi poczty stwarza bezpośrednie zagrożenie przejęcia całej sieci przez złośliwe oprogramowanie (np. ransomware szyfrujące zasoby). Zasada najmniejszych uprawnień (Least Privilege) wymaga rozdzielenia konta standardowego pracownika od dedykowanego konta technicznego o podwyższonych uprawnieniach.
Zwykłe kopiowanie plików serwera nie pozwala na odtworzenie bazy Active Directory po awarii. Prawidłowy backup wymaga wykonania dedykowanej kopii stanu systemu uwzględniającej bazę danych, rejestr systemowy, pliki rozruchowe oraz folder SYSVOL (katalog przechowujący skrypty logowania i szablony polis GPO).
Konfigurowanie domeny z końcówką .local (przestarzały standard powodujący konflikty z protokołem mDNS wykorzystywanym przez urządzenia sieciowe) lub używanie zarejestrowanej nazwy głównej strony internetowej firmy bez poddomeny utrudnia prawidłowe kierowanie ruchu sieciowego. Standardem jest stosowanie dedykowanej subdomeny technicznej.
Prawidłowo wdrożone środowisko domenowe wymaga systematycznego nadzoru administracyjnego, aby zachować porządek w uprawnieniach i wysoki poziom ochrony danych.
Bieżąca administracja obejmuje zakładanie kont dla nowo zatrudnionych osób wraz z przydzieleniem dostępów do programów finansowo-magazynowych (np. InsERT GT/nexo, Comarch ERP Optima, WAPRO ERP) oraz natychmiastowe blokowanie dostępów i odbieranie uprawnień w przypadku odejścia pracownika z firmy (offboarding).
W strukturach wieloserwerowych kluczowa jest regularna weryfikacja integralności danych między kontrolerami przy pomocy narzędzi diagnostycznych (takich jak repadmin oraz dcdiag). Wczesne wykrycie problemów z replikacją zapobiega rozbieżnościom w uprawnieniach i blokadom kont.
Analiza dziennika zdarzeń (Event Viewer) pod kątem powtarzających się nieudanych prób logowania, nietypowych godzin aktywności czy prób eskalacji uprawnień pozwala szybko zidentyfikować nieprawidłowości w sieci lub próby nieautoryzowanego dostępu.
W miarę rozwoju przedsiębiorstwa modyfikowane są uprawnienia NTFS i SMB (protokół udostępniania plików w sieci lokalnej). Zmiany wprowadza się poprzez modyfikację przynależności kont do grup, co eliminuje konieczność ręcznego edytowania uprawnień na pojedynczych folderach i zapobiega błędom konfiguracyjnym.
Usługa Active Directory, mimo szerokich możliwości, nie jest rozwiązaniem uniwersalnym dla każdego rodzaju działalności.
Nie. Procedura wdrożeniowa obejmuje bezpieczną migrację profilu lokalnego użytkownika do profilu domenowego. Wszystkie pliki z pulpitu, dokumenty, historia przeglądania, zapisane zakładki oraz konfiguracja programów pocztowych pozostają na swoim miejscu i są dostępne natychmiast po zalogowaniu na konto domenowe.
System Windows posiada mechanizm buforowania poświadczeń logowania (Cached Credentials). Oznacza to, że pracownik może bez przeszkód zalogować się do swojego komputera i korzystać z aplikacji lokalnych nawet w przypadku awarii sieci lub podczas pracy poza biurem.
Tak. Active Directory integruje się z bazami danych Microsoft SQL Server oraz systemami ERP (m.in. InsERT Subiekt GT/nexo, Comarch ERP, WAPRO ERP, Sage Symfonia). Wykorzystanie uwierzytelniania zintegrowanego z systemem Windows umożliwia pracownikom bezpieczny dostęp do baz danych bez konieczności każdorazowego wpisywania osobnych haseł do programu magazynowego.
Dla pracowników wykonujących obowiązki poza siedzibą firmy wdraża się szyfrowane tunele VPN (Virtual Private Network). Po zestawieniu bezpiecznego połączenia stacja robocza łączy się z kontrolerem domeny w biurze, co umożliwia korzystanie z firmowych dysków sieciowych, weryfikację uprawnień oraz automatyczną aktualizację polis bezpieczeństwa GPO.
Nie. Po prawidłowym wdrożeniu i zabezpieczeniu architektury bieżące czynności administracyjne — takie jak tworzenie kont, modyfikacja uprawnień, resetowanie haseł czy instalacja aktualizacji — mogą być realizowane w trybie zdalnym za pośrednictwem bezpiecznych kanałów serwisowych.
Wdrożenie Active Directory przekształca zbiór niezależnych komputerów w uporządkowane, jednolicie zarządzane środowisko informatyczne. Centralna kontrola nad kontami, automatyzacja polityk bezpieczeństwa oraz standaryzacja uprawnień minimalizują ryzyko nieautoryzowanego dostępu do danych firmowych i znacząco redukują nakład pracy potrzebny na codzienną obsługę techniczną stanowisk roboczych.