- Kierowca dostępny teraz
- całą dobę, 7 dni w tygodniu
- Dojazd do 1 h w promieniu 40 km
- Diagnoza laptopa 0 zł

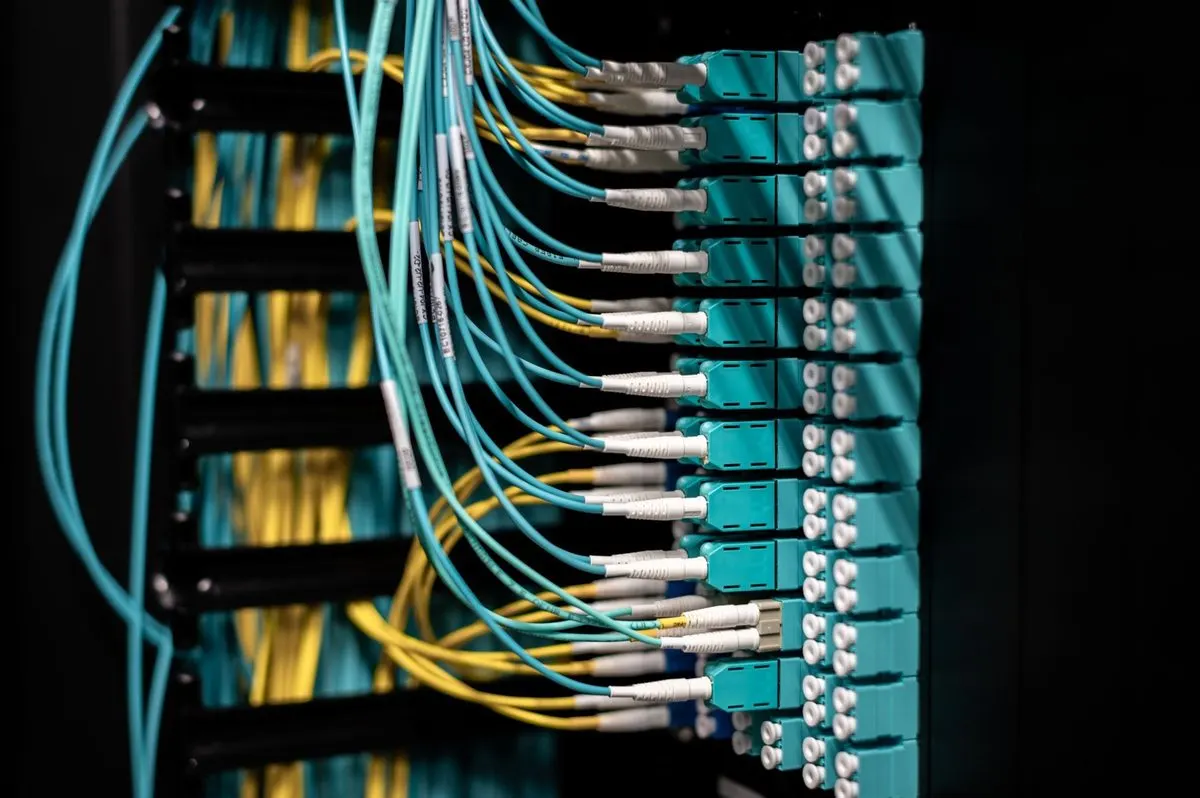
Duże biura z wieloma urządzeniami i wymagającą infrastrukturą sieciową potrzebują konfiguracji wykraczającej poza standardowe rozwiązania domowe.
Projektujemy i konfigurujemy sieci dla wymagających środowisk biurowych, uwzględniając liczbę urządzeń, wielkość powierzchni i specyficzne potrzeby firmy.
Standardowe rozwiązania sieciowe bywają niewystarczające przy większej skali, co wymaga bardziej przemyślanej konfiguracji infrastruktury.
Ta specjalizacja jest przydatna dla większych biur z rozbudowanymi wymaganiami sieciowymi.
Diagnoza wstępna i wycena są bezpłatne, a wykonana usługa objęta jest gwarancją do 12 miesięcy.
W biurach, w których jednocześnie pracuje kilkadziesiąt komputerów, drukarki sieciowe, serwery plików oraz telefony cyfrowe, tradycyjna struktura płaskiej sieci komputerowej przestaje zdawać egzamin. Podstawą stabilnej pracy staje się wdrożenie wirtualnych sieci lokalnych (VLAN, czyli technologii pozwalającej na logiczne podzielenie jednej fizycznej infrastruktury przełączników na odizolowane od siebie podsieci). Dzięki temu ruch generowany przez komputery biurowe nie zakłóca przesyłania danych między serwerami, a urządzenia peryferyjne nie obciążają pasma roboczego.
Prawidłowo zaprojektowana segmentacja sieci biurowej obejmuje wyodrębnienie kilku kluczowych stref:
Do zarządzania ruchem pomiędzy poszczególnymi strefami stosuje się routing międzyvlanowy (Inter-VLAN Routing, czyli proces przekazywania pakietów danych między różnymi wirtualnymi sieciami za pośrednictwem routera lub przełącznika warstwy trzeciej L3) z precyzyjnie zdefiniowanymi regułami zapory sieciowej (firewall, czyli urządzenia filtrującego ruch sieciowy na podstawie określonych zasad bezpieczeństwa).
W środowiskach biurowych zróżnicowane aplikacje mają odmienne wymagania dotyczące parametrów transmisji danych. Podczas gdy pobieranie dużego pliku może odbywać się ze zmienną prędkością bez wpływu na integralność danych, systemy pracy grupowej oraz telefonia internetowa wymagają stałych czasów dostarczenia pakietów. W tym celu wdraża się mechanizmy jakości usługi (QoS, czyli Quality of Service – zestaw narzędzi i protokołów sieciowych priorytetyzujących ruch danych wrażliwych na opóźnienia).
Konfiguracja QoS w biurze eliminuje zjawisko zrywania połączeń głosowych realizowanych przez telefonię internetową (VoIP, czyli Voice over Internet Protocol – technologię przesyłania dźwięku za pośrednictwem protokołu internetowego) oraz zakłócenia podczas wideokonferencji. Mechanizmy kolejkowania pakietów (takie jak Traffic Shaping czy Fair Queuing) dbają o to, aby transfery plików w tle nie blokowały zapytań wysyłanych do systemów zarządzania przedsiębiorstwem.
Drugim kluczowym elementem jest zapewnienie ciągłości dostępu do sieci poprzez konfigurację łączy zapasowych (Multi-WAN z funkcją failover, czyli mechanizmem automatycznego przełączania ruchu na drugie, niezależne łącze internetowe w przypadku awarii głównego dostawcy). W biurach o bardzo dużym natężeniu pracy stosuje się również równoważenie obciążenia (Load Balancing, czyli równomierne rozkładanie ruchu wychodzącego na kilka linii telekomunikacyjnych jednocześnie).
Wdrożenie łączności bezprzewodowej w biurze o dużej powierzchni lub gęstej zabudowie wymaga zastosowania dedykowanych punktów dostępowych (Access Point, czyli urządzeń nadawczo-odbiorczych podłączonych kablem sieciowym do przełącznika, rozgłaszających sygnał Wi-Fi) zarządzanych przez centralny kontroler sieci.
Tradycyjne routery ze zintegrowanym modułem radiowym nie radzą sobie z obsługą kilkudziesięciu urządzeń mobilnych jednocześnie. Profesjonalna konfiguracja sieci bezprzewodowej obejmuje:
Nawet najbardziej zaawansowana sieć bezprzewodowa opiera się na stabilnym fundamencie okablowania strukturalnego. W wymagających środowiskach biurowych standardem jest stosowanie przewodów miedzianych skrętkowych kategorii 6 lub 6A, co zapewnia stabilną przepustowość gigabitową oraz gotowość do obsługi transferów w standardzie 10 GbE (10 Gigabit Ethernet, czyli technologii przesyłania danych z prędkością dziesięciu miliardów bitów na sekundę).
Do łączenia poszczególnych gniazd sieciowych i punktów dostępowych wykorzystuje się przełączniki zarządzalne (Managed Switch, czyli urządzenia warstwy drugiej lub trzeciej pozwalające na monitorowanie stanu portów, konfigurację wirtualnych sieci oraz zdalne zarządzanie). Urządzenia te wyposażone są w technologię zasilania przez kabel sieciowy (PoE, czyli Power over Ethernet – standard umożliwiający równoczesne przesyłanie danych i zasilania elektrycznego do punktów dostępowych Wi-Fi, telefonów VoIP i kamer bezpieczeństwa bez konieczności montowania osobnych gniazdek zasilających).
W centralnym punkcie dystrybucyjnym instaluje się szafy teletechniczne (szafy Rack w standardzie przemysłowym 19 cali), w których montowane są panele krosowe (Patch Panel, czyli panele ze złączami służące do trwałego zakończenia przewodów biegnących ze ścian i sufitów), zasilacze awaryjne (UPS, czyli Uninterruptible Power Supply – akumulatorowe źródła zasilania podtrzymujące pracę urządzeń sieciowych podczas przerw w dostawie prądu) oraz organizatory kabli eliminujące plątaninę przewodów i ułatwiające serwisowanie.
W biurach handlowych, księgowych i usługowych sieć komputerowa stanowi fundament dla systemów wspomagających zarządzanie przedsiębiorstwem (ERP, czyli Enterprise Resource Planning). Oprogramowanie takie jak InsERT GT (Subiekt GT, Rewizor GT, Gratyfikant GT), InsERT nexo, Comarch ERP Optima, Comarch ERP XL, WAPRO ERP (WAPRO Mag, WAPRO Fakir), Sage Symfonia, enova365, RAKS czy Płatnik ZUS działa w oparciu o architekturę klient-serwer i wykorzystuje relacyjne bazy danych (najczęściej Microsoft SQL Server).
Systemy bazodanowe są wrażliwe na mikroprzerwy w transmisji oraz niestabilne czasy odpowiedzi sieci (ang. latency, czyli opóźnienie w przesyłaniu pakietów między stacją roboczą a serwerem). Niewłaściwa konfiguracja sieci lokalnej prowadzi do zawieszania się programu podczas wystawiania faktur, błędów zapisu dokumentów magazynowych oraz uszkodzeń indeksów w tabelach bazy danych.
W celu zagwarantowania stabilnej pracy oprogramowania firmowego konfiguracja obejmuje:
Ochrona danych firmowych przed nieuprawnionym dostępem z Internetu oraz bezpieczne łączenie oddziałów to nieodzowny element profesjonalnej sieci. Na styku sieci lokalnej i Internetu instaluje się zaawansowane routery z wbudowanym systemem zapory ogniowej (Next-Generation Firewall / UTM, czyli Unified Threat Management – zintegrowany system ochrony łączący zaporę sieciową, antywirus sieciowy, filtrację adresów internetowych oraz system wykrywania i zapobiegania włamaniom IDS/IPS).
Dla pracowników wykonujących obowiązki poza biurem oraz dla kadry zarządzającej konfiguruje się wirtualne sieci prywatne (VPN, czyli Virtual Private Network – szyfrowany tunel komunikacyjny zestawiany przez publiczną sieć Internet, który umożliwia bezpieczny dostęp do zasobów biurowych z dowolnego miejsca). W zależności od infrastruktury stosuje się technologie IPsec (Internet Protocol Security), OpenVPN lub WireGuard, gwarantujące silne szyfrowanie przy zachowaniu wysokiej wydajności transferu.
W samej sieci lokalnej wdraża się zabezpieczenia przed nieautoryzowanym podłączeniem obcych komputerów do gniazdek ściennych (mechanizmy Port Security, czyli blokowanie portu przełącznika po wykryciu nieznanego adresu fizycznego karty sieciowej MAC, oraz protokół uwierzytelniania 802.1X weryfikujący tożsamość urządzenia przed przyznaniem dostępu do sieci).
Próby samodzielnego łączenia infrastruktury sieciowej w biurach bez odpowiedniej wiedzy technicznej prowadzą do powtarzających się problemów z wydajnością i stabilnością. Do najczęściej spotykanych błędów należą:
Diagnozowanie usterek w biurze wymaga precyzyjnego rozróżnienia, czy objawy są skutkiem nieprawidłowej pracy infrastruktury transmisyjnej, czy też awarii pojedynczego komputera lub błędu oprogramowania.
Błędy sieciowe objawiają się zazwyczaj globalnie lub grupowo – problem z dostępem do zasobów dotyczy wszystkich urządzeń w danym segmencie, pojawia się w określonych godzinach wzmożonego ruchu, a testy przesyłania pakietów wykazują gubienie danych (packet loss) lub wysokie wahania opóźnień.
Z kolei problem leży po stronie stacji roboczej lub oprogramowania, gdy spowolnienie występuje wyłącznie na jednym komputerze (co wskazuje na usterkę karty sieciowej, nieprawidłowy sterownik lub obciążenie systemu operacyjnego), gdy baza danych SQL odpowiada powolnie mimo zerowego ruchu w sieci (co wynika z ograniczeń pamięci RAM na serwerze lub niepoprawnej indeksacji tabel) albo gdy program biurowy zawiesza się przy operacjach lokalnych niewymagających wymiany danych z siecią.
W większości przypadków prace przygotowawcze, instalację okablowania, montaż punktów dostępowych oraz wstępną konfigurację urządzeń aktywnych wykonuje się bez zakłócania bieżącej pracy pracowników. Przepięcie kluczowych węzłów sieciowych, wymianę głównego routera lub restarty przełączników dystrybucyjnych planuje się w taki sposób, aby ewentualne krótkie przerwy w dostępie do Internetu nie kolidowały z działaniem firmy.
Do konfiguracji infrastruktury sieciowej (routerów, przełączników, punktów dostępowych, serwerów DHCP i VLAN) nie są potrzebne hasła logowania poszczególnych pracowników do ich systemów operacyjnych. Wszelkie prace wykonuje się na poziomie urządzeń zarządzających ruchem sieciowym. Dostęp administracyjny może być wymagany jedynie w wyjątkowych sytuacjach do konfiguracji specyficznych parametrów kart sieciowych na stacjach roboczych, zawsze z pełnym wyjaśnieniem celu takich działań.
Najskuteczniejszym rozwiązaniem jest wdrożenie wirtualnej sieci VLAN dedykowanej dla ruchu prywatnego i gościnnego, w połączeniu z izolacją punktów dostępowych oraz portalem powitalnym (Captive Portal, czyli stroną wymuszającą akceptację regulaminu przed uzyskaniem dostępu do Internetu). Urządzenia w tej strefie mają dostęp wyłącznie do sieci zewnętrznej, bez możliwości przeskanowania lub połączenia się z firmowymi komputerami, drukarkami czy serwerami.
Systemy bazodanowe (takie jak Subiekt czy Comarch Optima) wymagają ciągłego połączenia ze stałą sesją protokołu TCP. Transmisja bezprzewodowa Wi-Fi jest podatna na chwilowe interferencje radiowe, retransmisje pakietów i wahania siły sygnału. W przypadku braku profesjonalnego roamingu lub przy pracy na niestabilnym kanale radiowym, milisekundowa przerwa powoduje natychmiastowe zerwanie sesji bazodanowej przez serwer SQL. Dla stacji roboczych obsługujących intensywne transakcje magazynowe i księgowe zaleca się stałe połączenie kablowe Ethernet lub wdrożenie pracy terminalowej (RDP, czyli Remote Desktop Protocol – protokołu pulpitu zdalnego, w którym cała aplikacja i baza danych działają bezpośrednio na serwerze, a przez sieć przesyłany jest jedynie obraz ekranu).
Obsługa realizowana jest w modelu dojazdu bezpośrednio do siedziby firmy na terenie Warszawy oraz okolicznych powiatów (grodziski, legionowski, otwocki, piaseczyński, pruszkowski, warszawski zachodni, wołomiński). Wyjazd ekipy następuje z biura przy Al. Stanów Zjednoczonych 72. Na miejscu przeprowadzany jest audyt istniejącej infrastruktury, pomiary sygnału radiowego oraz weryfikacja obciążenia urządzeń, po czym wdrażana jest docelowa konfiguracja sprzętowa i logiczna.
Właściwie zaplanowana i wdrożona sieć komputerowa to gwarancja płynnej pracy zespołu, stabilności systemów finansowo-magazynowych oraz bezpieczeństwa poufnych danych firmy. Projektujemy i wdrażamy rozwiązania sieciowe z wykorzystaniem wyłącznie nowych, profesjonalnych urządzeń, dostosowując parametry łączy, przełączników i punktów dostępowych do specyfiki działalności przedsiębiorstwa. Usługi konfiguracji i modernizacji sieci biurowych objęte są gwarancją do 12 miesięcy oraz wsparciem technicznym po wykonaniu prac do 30 dni. W przypadku zapotrzebowania na weryfikację stanu sieci lub usunięcie problemów z przepustowością, kontakt pod numerem telefonu 22 378 48 09 pozwala na ustalenie szczegółów technicznych i umówienie wizyty serwisanta bezpośrednio w siedzibie firmy.