- Kierowca dostępny teraz
- całą dobę, 7 dni w tygodniu
- Dojazd do 1 h w promieniu 40 km
- Diagnoza laptopa 0 zł

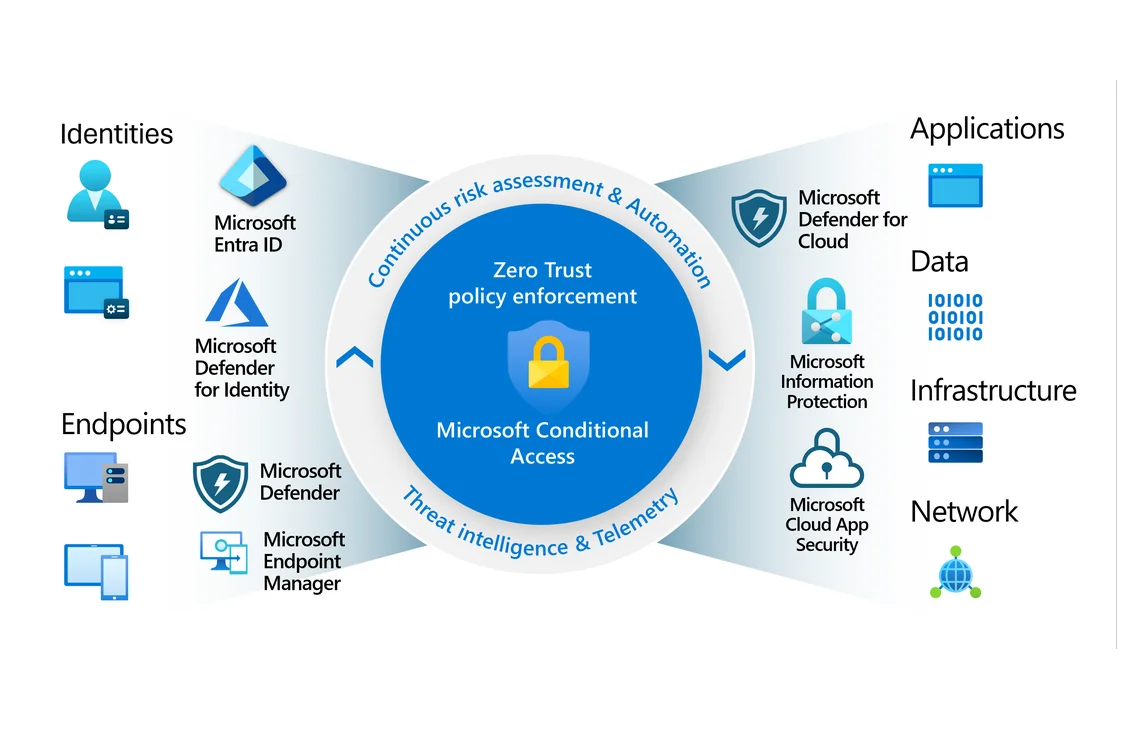
Dostęp warunkowy w Microsoft Entra ID pozwala ograniczyć logowanie do kont firmowych do zaufanych urządzeń i lokalizacji.
Usługa obejmuje skonfigurowanie zasad dostępu warunkowego w Microsoft Entra ID, dopasowanych do potrzeb bezpieczeństwa firmy.
Usługa jest przydatna dla firm korzystających z Microsoft 365, którym zależy na dodatkowej kontroli dostępu do kont firmowych.
Konfiguracja dostępu warunkowego mieści się z reguły w standardowym czasie do 3 dni.
Diagnoza wstępna i wycena są bezpłatne, a usługa objęta jest gwarancją do 12 miesięcy.
Microsoft Entra ID (chmurowa usługa zarządzania tożsamościami i dostępem, funkcjonująca dawniej pod nazwą Azure Active Directory) stanowi centralny punkt weryfikacji uprawnień w ekosystemie Microsoft 365. Dostęp warunkowy (Conditional Access) to wbudowany silnik decyzyjny działający na zasadzie instrukcji warunkowych typu sygnał-decyzja-egzekwowanie. System analizuje kontekst każdego żądania logowania w czasie rzeczywistym, oceniając parametry połączenia oraz poziom ryzyka, zanim użytkownik otrzyma dostęp do poczty Exchange Online, dysku OneDrive, zasobów SharePoint czy aplikacji firmowych.
Działanie mechanizmu opiera się na zbieraniu i zestawianiu wielu sygnałów wejściowych. Należą do nich tożsamość pracownika, jego przynależność do grup uprawnień, fizyczna oraz logiczna lokalizacja sieciowa (identyfikowana na podstawie publicznego adresu IP), stan techniczny stacji roboczej (zgodność z politykami bezpieczeństwa w systemie Microsoft Intune lub dołączenie do domeny), rodzaj aplikacji klienckiej oraz obliczany automatycznie poziom ryzyka sesji i tożsamości (User Risk oraz Sign-in Risk). Na podstawie zebranych danych silnik podejmuje decyzję o bezwarunkowym zablokowaniu żądania, przyznaniu pełnego dostępu lub wymuszeniu spełnienia kontroli dostępu (Grant Controls), na przykład potwierdzenia tożsamości drugim składnikiem weryfikacji.
Prawidłowo zaprojektowana architektura dostępu warunkowego zabezpiecza środowisko firmowe przed najczęstszymi wektorami ataków na tożsamość. Do podstawowych scenariuszy konfiguracyjnych należą:
Wdrożenie zasad dostępu warunkowego bez szczegółowego zaplanowania zależności może prowadzić do zakłóceń w codziennym funkcjonowaniu środowiska IT. Do najczęstszych problemów konfiguracyjnych należą:
Konflikty między regułami blokującymi i zezwalającymi: W architekturze Microsoft Entra ID reguła blokująca (Block) ma zawsze bezwzględny priorytet nad regułą zezwalającą (Grant). Jeżeli pracownik zostanie objęty ogólną regułą blokującą dostęp spoza biura, a jednocześnie inną regułą zezwalającą na dostęp zdalny po spełnieniu wymogu MFA, system zablokuje połączenie. Błędna interpretacja priorytetów reguł jest częstą przyczyną niespodziewanej utraty dostępu do poczty i plików.
Zablokowanie integracji systemów ERP i oprogramowania biznesowego: Wiele firmowych aplikacji (np. systemy magazynowo-sprzedażowe i księgowe, takie jak InsERT GT, InsERT nexo, Comarch ERP Optima, WAPRO ERP czy Symfonia) wykorzystuje integracje pocztowe do automatycznej wysyłki faktur lub powiadomień. Jeżeli konto techniczne wysyłające wiadomości zostanie objęte regułą wymuszającą interaktywne MFA lub blokującą protokół SMTP, automatyczna wysyłka dokumentów przestaje działać, generując błędy autoryzacji serwera pocztowego.
Problemy z dynamicznymi adresami IP przy pracy zdalnej: Pracownicy korzystający z mobilnego dostępu do Internetu lub domowych łączy ze zmiennym publicznym adresem IP mogą doświadczać ciągłego, uciążliwego żądania ponownej weryfikacji tożsamości, jeśli reguły zaufanych lokalizacji zostały skonfigurowane zbyt restrykcyjnie bez powiązania z mechanizmami zgodności stacji roboczej.
Pętla blokad administracyjnych (Tenant Lockout): Sytuacja krytyczna, w której administrator tworzy nową regułę blokującą (np. wymagającą zgodnego urządzenia) i przypadkowo obejmuje nią wszystkich użytkowników bez wykluczenia własnego konta lub dedykowanych kont ratunkowych. W efekcie nikt w organizacji nie jest w stanie zalogować się do panelu administracyjnego Microsoft 365.
Próby samodzielnego wdrażania zaawansowanych polityk tożsamości bez doświadczenia technicznego wiążą się z ryzykiem paraliżu operacyjnego przedsiębiorstwa. Do najczęstszych błędów należą:
W procesie diagnostyki środowiska IT kluczowe jest odróżnienie problemów wywołanych regułami dostępu warunkowego od innych usterek infrastruktury tożsamościowej i sprzętowej:
Domyślne ustawienia zabezpieczeń (Security Defaults): W organizacjach korzystających z podstawowych planów Microsoft 365, w których nie skonfigurowano własnych zasad dostępu warunkowego, aktywny może być domyślny mechanizm ochrony tożsamości. Wymusza on rejestrację w aplikacji Microsoft Authenticator dla wszystkich kont i nie pozwala na tworzenie wyjątków dla pojedynczych adresów IP czy aplikacji. Włączenie własnych reguł dostępu warunkowego wymaga wcześniejszego wyłączenia domyślnych ustawień zabezpieczeń w portalu Entra ID.
Blokady konta w lokalnym kontrolerze domeny (Active Directory Domain Services): W środowiskach hybrydowych, w których tożsamości są synchronizowane za pomocą narzędzia Microsoft Entra Connect, zablokowanie konta w lokalnym Active Directory (np. na skutek przekroczenia limitu błędnych haseł) uniemożliwia logowanie do usług chmurowych, mimo że zasady dostępu warunkowego w chmurze nie wykazują żadnych blokad.
Usterki aplikacji uwierzytelniającej lub brak synchronizacji czasu: Aplikacje generujące jednorazowe kody weryfikacyjne (TOTP – Time-based One-Time Password) wymagają precyzyjnej synchronizacji czasu na telefonie użytkownika. Rozbieżność zegara systemowego o kilkadziesiąt sekund sprawia, że generowane kody są odrzucane przez serwery Microsoftu jako nieprawidłowe, co bywa mylnie diagnozowane jako błąd zasad dostępu.
Problemy z łącznością sieciową i translacją nazw DNS: Awaria lokalnego serwera DNS lub nieprawidłowa konfiguracja zapory sieciowej (firewalla) blokująca ruch do domen uwierzytelniania Microsoftu (takich jak login.microsoftonline.com) powoduje błędy przekroczenia limitu czasu połączenia (timeout), które uniemożliwiają stacji roboczej nawiązanie sesji z usługą tożsamości.
Wdrożenie polityk dostępu warunkowego realizowane jest w sposób uporządkowany, minimalizujący ryzyko przerw w działalności operacyjnej przedsiębiorstwa. Proces obejmuje następujące etapy:
1. Audyt licencyjny i inwentaryzacja środowiska: Weryfikacja posiadanych subskrypcji (dostęp warunkowy wymaga licencji Microsoft Entra ID P1 lub P2, wchodzących w skład m.in. pakietów Microsoft 365 Business Premium, E3 lub E5), identyfikacja wszystkich wykorzystywanych aplikacji chmurowych, kont użytkowników, grup uprawnień oraz systemów zewnętrznych integrujących się przez API.
2. Zdefiniowanie zaufanych lokalizacji i stref sieciowych: Wprowadzenie do panelu administracyjnego statycznych adresów IP biur firmy, oddziałów terenowych oraz stałych połączeń VPN jako lokalizacji nazwanych (Named Locations), co pozwala na precyzyjne różnicowanie poziomu zaufania dla ruchu biurowego i zdalnego.
3. Konfiguracja kont awaryjnych (Break-Glass): Utworzenie dedykowanych kont ratunkowych wyłączonych ze wszystkich zasad dostępu warunkowego, zabezpieczonych unikalnymi poświadczeniami oraz objętych automatycznymi alertami monitorującymi jakiekolwiek próby ich użycia.
4. Utworzenie podstawowego zestawu reguł bezpieczeństwa: Opracowanie i wdrożenie polityk obejmujących wymuszenie MFA dla ról administracyjnych, blokadę starszych protokołów uwierzytelniania, geoblokowanie podejrzanych regionów świata oraz wymuszenie rejestracji metod uwierzytelniania wieloskładnikowego w zaufanej sieci.
5. Testowanie w trybie raportowania (Report-only): Uruchomienie reguł w trybie telemetrycznym i szczegółowa analiza dzienników logowań (Sign-in logs) przez okres testowy w celu zidentyfikowania nieprzewidzianych konfliktów i doprecyzowania wykluczeń dla specyficznych aplikacji biznesowych.
6. Pełna aktywacja i wdrożenie procedur monitoringu: Przełączenie zweryfikowanych zasad w tryb aktywny oraz przygotowanie dokumentacji konfiguracyjnej określającej reguły postępowania przy dodawaniu nowych użytkowników, urządzeń i aplikacji do firmowego środowiska Microsoft 365.
Tak, tworzenie i egzekwowanie niestandardowych zasad dostępu warunkowego wymaga przypisania licencji Microsoft Entra ID Plan 1 lub Plan 2 do użytkowników objętych tymi regułami. Licencje te są dostępne jako osobne subskrypcje lub wchodzą w skład pakietów biznesowych, takich jak Microsoft 365 Business Premium, Enterprise E3 oraz Enterprise E5. Wersje bezpłatne (Entra ID Free) oferują jedynie sztywne, domyślne ustawienia zabezpieczeń (Security Defaults).
Tryb raportowania pozwala administratorom ocenić wpływ nowo tworzonej zasady na użytkowników przed jej rzeczywistym wyegzekwowaniem. W tym trybie system rejestruje wynik ewaluacji reguły w dziennikach logowania (wskazując, czy logowanie zostałoby zablokowane, czy wymuszono by MFA), jednak sam proces uwierzytelniania przebiega bez zakłóceń dla pracownika. Umożliwia to bezpieczne wyeliminowanie błędów konfiguracyjnych.
Tak, dostęp warunkowy obsługuje systemy mobilne Android oraz iOS. Możliwe jest wymuszenie korzystania wyłącznie z zatwierdzonych aplikacji klienckich obsługujących zasady ochrony aplikacji (App Protection Policies w usłudze Intune), co zapobiega kopiowaniu danych firmowych do prywatnych programów na smartfonach pracowników.
Podstawowym zabezpieczeniem jest utworzenie dwóch kont awaryjnych typu break-glass z uprawnieniami Global Administrator, które są jawnie dodane do sekcji wykluczeń (Exclude) w każdej tworzonej zasadzie dostępu warunkowego. Konta te nie są przypisane do konkretnych osób, a ich dane logowania przechowuje się w zabezpieczonym sejfie na hasła lub fizycznej skrytce.
Podstawowe reguły dostępu warunkowego (oparte na lokalizacji IP, wymuszeniu MFA czy blokadzie starszego uwierzytelniania) nie wymagają instalacji żadnych agentów na stacjach roboczych. Jeśli jednak reguły mają weryfikować stan zgodności urządzenia (Device Compliance) lub obecność aktywnego oprogramowania antywirusowego, komputer musi być zarejestrowany w usłudze Microsoft Entra ID lub zarządzany przez system Microsoft Intune.
Prawidłowo zaplanowany i przetestowany dostęp warunkowy w Microsoft Entra ID przekształca tożsamość użytkownika w nowoczesną granicę bezpieczeństwa organizacji, chroniąc firmowe skrzynki pocztowe, bazy danych i pliki przed nieautoryzowanym przejęciem. Precyzyjne dostosowanie polityk autoryzacji eliminuje podatności wynikające ze słabych haseł czy niezabezpieczonych protokołów, zapewniając pracownikom stabilne i przewidywalne środowisko do codziennej pracy z dowolnego zaufanego miejsca.