- Kierowca dostępny teraz
- całą dobę, 7 dni w tygodniu
- Dojazd do 1 h w promieniu 40 km
- Diagnoza laptopa 0 zł

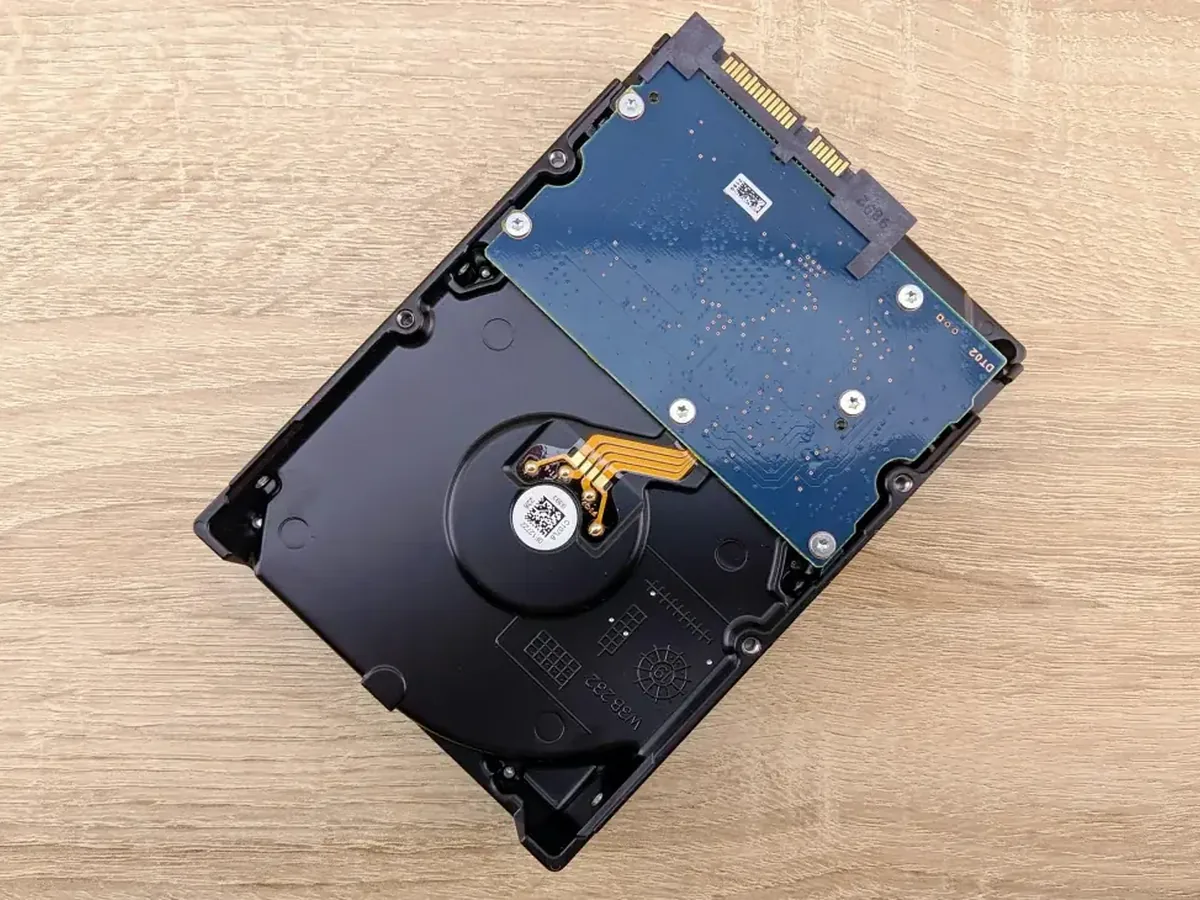
Szyfrowanie dysku laptopa chroni zapisane na nim dane, nawet jeśli sprzęt zostanie skradziony lub zgubiony.
Brak szyfrowania dysku oznacza, że dane pozostają dostępne dla każdego, kto uzyska fizyczny dostęp do sprzętu.
Doradzamy i pomagamy skonfigurować szyfrowanie dysku laptopa, dopasowane do wykorzystywanego systemu operacyjnego.
Konfiguracja szyfrowania mieści się z reguły w standardowym czasie do 3 dni.
Wiele systemów operacyjnych oferuje wbudowane narzędzia do szyfrowania dysku, dostępne w ustawieniach zabezpieczeń.
Diagnoza wstępna i wycena są bezpłatne, a usługa objęta jest gwarancją do 12 miesięcy.
Wielu użytkowników laptopów zakłada, że ustawienie hasła logowania do profilu użytkownika w systemie Windows lub Linux stanowi wystarczającą barierę chroniącą prywatne i firmowe pliki. W rzeczywistości hasło logowania zabezpiecza jedynie dostęp do aktywnej sesji systemu operacyjnego. Jeśli laptop zostanie skradziony, zgubiony lub trafi w niepowołane ręce, zabezpieczenie to można bardzo łatwo ominąć bez znajomości hasła użytkownika.
Wystarczy wyjąć dysk SSD (półprzewodnikowy nośnik pamięci masowej bez ruchomych elementów mechanicznych) lub dysk HDD (tradycyjny nośnik talerzowy z magnetycznym zapisem danych) z obudowy laptopa i podłączyć go do innego komputera za pomocą zewnętrznej kieszeni USB lub bezpośredniego złącza SATA/NVMe. Innym prostym sposobem jest uruchomienie laptopa ze specjalnie przygotowanego nośnika instalacyjnego lub systemu Live USB (systemu operacyjnego uruchamianego bezpośrednio z pamięci flash bez instalacji na dysku). W obu przypadkach osoba posiadająca fizyczny dostęp do sprzętu uzyskuje pełny wgląd w całą strukturę katalogów, dokumenty, zdjęcia, historię przeglądania oraz bazy danych, ponieważ system operacyjny pomija wówczas wbudowane mechanizmy uprawnień kont użytkowników.
Pełne szyfrowanie dysku (FDE – Full Disk Encryption, czyli technologia szyfrowania wszystkich sektorów nośnika pamięci masowej) całkowicie eliminuje to zagrożenie. Podczas szyfrowania każdy pojedynczy blok danych zapisywany na dysku jest przekształcany w nieczytelny ciąg znaków przy użyciu zaawansowanych algorytmów kryptograficznych, najczęściej AES-256 (Advanced Encryption Standard z 256-bitowym kluczem, będący symetrycznym szyfrem blokowym powszechnie uznawanym za standard bezpieczeństwa). W momencie odczytu dane są automatycznie deszyfrowane w locie, ale tylko wtedy, gdy system pomyślnie zweryfikuje klucz deszyfrujący, hasło rozruchowe lub moduł bezpieczeństwa. Bez odpowiedniego klucza fizyczne wyjęcie nośnika i próba jego odczytu na innym komputerze ujawnia jedynie losowy szum informacyjny, z którego nie da się odtworzyć żadnych plików.
Współczesne systemy operacyjne oraz technologie sprzętowe oferują różnorodne narzędzia do zabezpieczania danych w spoczynku (Data at Rest – dane zapisane na trwałym nośniku pamięci masowej). Dobór odpowiedniego mechanizmu zależy od wersji systemu, architektury sprzętowej komputera oraz wymagań dotyczących wygody codziennego użytkowania.
BitLocker to natywne narzędzie szyfrujące zintegrowane z profesjonalnymi wersjami systemu Windows (Windows Pro, Windows Enterprise oraz Windows Education). Umożliwia ono pełne zaszyfrowanie partycji systemowej oraz partycji z danymi użytkownika. BitLocker ściśle współpracuje z modułem TPM (Trusted Platform Module – dedykowany mikroukład kryptograficzny na płycie głównej komputera, służący do bezpiecznego przechowywania kluczy szyfrujących oraz sprawdzania integralności środowiska startowego). Dzięki modułowi TPM proces odblokowywania dysku może odbywać się całkowicie bezobsługowo podczas uruchamiania komputera, pod warunkiem że pliki startowe i oprogramowanie układowe UEFI (Unified Extensible Firmware Interface – nowoczesny standard oprogramowania układowego płyty głównej zastępujący tradycyjny BIOS) nie zostały zmodyfikowane.
Dla podniesienia poziomu ochrony można skonfigurować dodatkowy kod PIN wymagany przed załadowaniem systemu operacyjnego (pre-boot authentication – uwierzytelnianie przedrozruchowe) lub klucz uruchomieniowy na nośniku USB. W wersjach Windows Home, gdzie pełny BitLocker nie jest dostępny, stosuje się funkcję Device Encryption (automatyczne szyfrowanie urządzenia powiązane z kontem Microsoft) lub oprogramowanie niezależne.
Funkcja BitLocker To Go stanowi rozszerzenie technologii BitLocker przeznaczone dla zewnętrznych nośników pamięci, takich jak pamięci przenośne USB (pendrive) oraz zewnętrzne dyski twarde. Zabezpieczenie takiego nośnika hasłem zapobiega odczytaniu poufnych informacji w przypadku jego zgubienia podczas transportu, a jednocześnie umożliwia bezpieczne otwieranie zaszyfrowanych plików na innych komputerach z systemem Windows po podaniu hasła dostępu.
W środowiskach opartych na jądrze Linux standardem przemysłowym jest LUKS (Linux Unified Key Setup – ustandaryzowany format nagłówka szyfrowania partycji blokowych) działający w oparciu o moduł jądra dm-crypt (podsystem jądra Linux realizujący szyfrowanie urządzeń blokowych w warstwie sterownika). Rozwiązanie to pozwala na zabezpieczenie całej struktury dysku, w tym partycji wymiany (swap space – przestrzeń dyskowa używana przez system jako rozszerzenie pamięci operacyjnej RAM), co uniemożliwia wyciągnięcie wrażliwych danych tymczasowych zrzucanych przez procesy systemowe.
VeraCrypt to otwartoźródłowe, wieloplatformowe oprogramowanie kryptograficzne, które pozwala na tworzenie zaszyfrowanych wirtualnych dysków (kontenerów plikowych), szyfrowanie całych partycji niesystemowych, a także szyfrowanie partycji systemowych w środowiskach Windows. Stanowi alternatywę w sytuacjach, gdy wersja systemu operacyjnego nie posiada wbudowanego modułu BitLocker lub gdy potrzebne są zaawansowane funkcje, takie jak ukryte woluminy (hidden volumes – mechanizm zapewniający wiarygodne zaprzeczenie istnienia zaszyfrowanych danych).
Szyfrowanie nośnika pamięci masowej w laptopie stanowi podstawową linię obrony w wielu sytuacjach zagrożenia fizycznego i organizacyjnego. Zakres chronionych zasobów obejmuje znacznie więcej niż tylko dokumenty tekstowe czy arkusze kalkulacyjne:
Chociaż uruchomienie narzędzi szyfrujących jest technicznie dostępne za pomocą kilku kroków w menu systemowym, nieprawidłowe przeprowadzenie tej procedury bez odpowiedniego przygotowania wiąże się ze sporym ryzykiem utraty dostępu do własnych danych. W praktyce występuje szereg powtarzających się błędów:
Warto precyzyjnie rozróżnić, przed jakimi zagrożeniami szyfrowanie dysku chroni, a w jakich sytuacjach konieczne jest zastosowanie zupełnie innych mechanizmów bezpieczeństwa. Szyfrowanie nośnika nie stanowi rozwiązania każdego problemu związanego z cyberbezpieczeństwem.
Szyfrowanie dysku zabezpiecza dane w spoczynku, czyli w sytuacji, gdy komputer jest wyłączony lub zablokowany przed rozruchem. W momencie, gdy użytkownik uruchomi laptopa, wpisze kod PIN i zaloguje się do systemu operacyjnego, partycja zostaje odblokowana, a dane stają się dostępne dla uruchomionych procesów. Oznacza to, że szyfrowanie nie chroni przed następującymi zagrożeniami:
W nowoczesnych laptopach wpływ szyfrowania na wydajność jest praktycznie niezauważalny podczas codziennej pracy biurowej, przeglądania stron czy pracy z dokumentami. Współczesne procesory wyposażone są w sprzętowe wsparcie dla kryptografii w postaci zestawu instrukcji AES-NI (Advanced Encryption Standard New Instructions – rozszerzenie architektury procesora przyspieszające operacje szyfrowania i deszyfrowania na poziomie sprzętowym). Dzięki temu narzut na moc obliczeniową procesora wynosi zazwyczaj ułamek procenta. W przypadku bardzo szybkich dysków SSD NVMe podczas operacji transferu ogromnych plików (np. wielogigabajtowych baz danych lub materiałów wideo) spadek prędkości transferu maksymalnego może wynosić od kilku do kilkunastu procent, co w typowym użytkowaniu pozostaje niewyczuwalne.
W sytuacji, gdy laptop ulegnie awarii elektronicznej i przestanie się włączać, zaszyfrowany dysk można bezpiecznie wyjąć i przełożyć do innego sprawnego komputera lub podłączyć za pośrednictwem adaptera USB. W przypadku systemu Windows i technologii BitLocker, nowy komputer rozpozna zabezpieczony wolumin i poprosi o wprowadzenie 48-cyfrowego klucza odzyskiwania (BitLocker Recovery Key). Po wpisaniu prawidłowego ciągu cyfr wszystkie pliki stają się natychmiast dostępne. W przypadku systemu Linux wystarczy podać ustalone hasło LUKS. Dlatego kluczowe jest posiadanie bezpiecznie zarchiwizowanego klucza odzyskiwania poza pamięcią laptopa (np. w formie wydruku przechowywanego w bezpiecznym miejscu lub w niezależnym menedżerze haseł).
Szyfrowanie programowe nie skraca żywotności współczesnych dysków SSD w stopniu mającym znaczenie użytkowe. Jednorazowy proces wstępnego zaszyfrowania całej powierzchni dysku wiąże się z zapisaniem objętości równej pojemności partycji, co stanowi zaledwie ułamek dopuszczalnego całkowitego limitu zapisu nośnika (TBW – Total Bytes Written, czyli łączna liczba terabajtów, jaką można zapisać na dysku w okresie gwarancji). Nowoczesne implementacje BitLocker oraz LUKS poprawnie współpracują z instrukcją TRIM (komendą systemu operacyjnego informującą kontroler dysku SSD o blokach pamięci, które nie zawierają już istotnych danych, co pozwala na optymalne zarządzanie komórkami pamięci flash NAND).
Moduł TPM stale monitoruje tzw. rejestry pomiarowe platformy (PCR – Platform Configuration Registers). Są to wartości kryptograficzne odzwierciedlające stan oprogramowania układowego UEFI, konfigurację kolejności bootowania (uruchamiania) oraz kluczowe komponenty sprzętowe. Jeśli nastąpi aktualizacja BIOS/UEFI, wyłączenie funkcji Secure Boot (mechanizm bezpiecznego rozruchu weryfikujący podpisy cyfrowe sterowników startowych), zmiana karty sieciowej lub podłączenie nietypowego urządzenia rozruchowego, moduł TPM uzna, że doszło do potencjalnej próby manipulacji środowiskiem startowym. Wówczas ze względów bezpieczeństwa moduł blokuje automatyczne wydanie klucza szyfrującego i żąda ręcznego wpisania klucza odzyskiwania przez właściciela sprzętu. Przed planowaną aktualizacją BIOS zaleca się tymczasowe wstrzymanie ochrony BitLocker (opcja suspend), co zapobiega konieczności wpisywania klucza po restarcie.
Szyfrowanie sprzętowe SED (Self-Encrypting Drive – dysk samoszyfrujący, często zgodny ze standardem TCG Opal) realizuje procesy kryptograficzne bezpośrednio w dedykowanym kontrolerze dysku twardego, nie obciążając procesora komputera. Z kolei szyfrowanie programowe (takie jak standardowy BitLocker czy LUKS) wykonuje obliczenia matematyczne za pomocą procesora komputera przy wsparciu instrukcji AES-NI. Choć szyfrowanie sprzętowe oferuje teoretycznie wyższą przepustowość, to szyfrowanie programowe jest obecnie uważane za pewniejszy i bardziej przejrzysty standard w środowiskach mobilnych ze względu na niezależność od ewentualnych błędów w oprogramowaniu układowym (firmware) poszczególnych producentów dysków.
Prawidłowe zabezpieczenie dysków w laptopach wymaga rzetelnej weryfikacji stanu technicznego nośnika, bezpiecznego wygenerowania i zarchiwizowania kluczy odzyskiwania oraz dopasowania odpowiednich narzędzi kryptograficznych do środowiska systemowego. Wykonujemy pełną diagnostykę dysków przed rozpoczęciem procedur bezpieczeństwa, konfigurujemy mechanizmy BitLocker, LUKS oraz narzędzia niezależne, a także przygotowujemy procedury awaryjne na wypadek konieczności odzyskania danych na innym urządzeniu. Wszystkie czynności realizujemy bezpośrednio w lokalizacji klienta na terenie Warszawy i okolicznych powiatów, dbając o pełną poufność i stabilność zabezpieczanego środowiska informatycznego.