- Kierowca dostępny teraz
- całą dobę, 7 dni w tygodniu
- Dojazd do 1 h w promieniu 40 km
- Diagnoza laptopa 0 zł

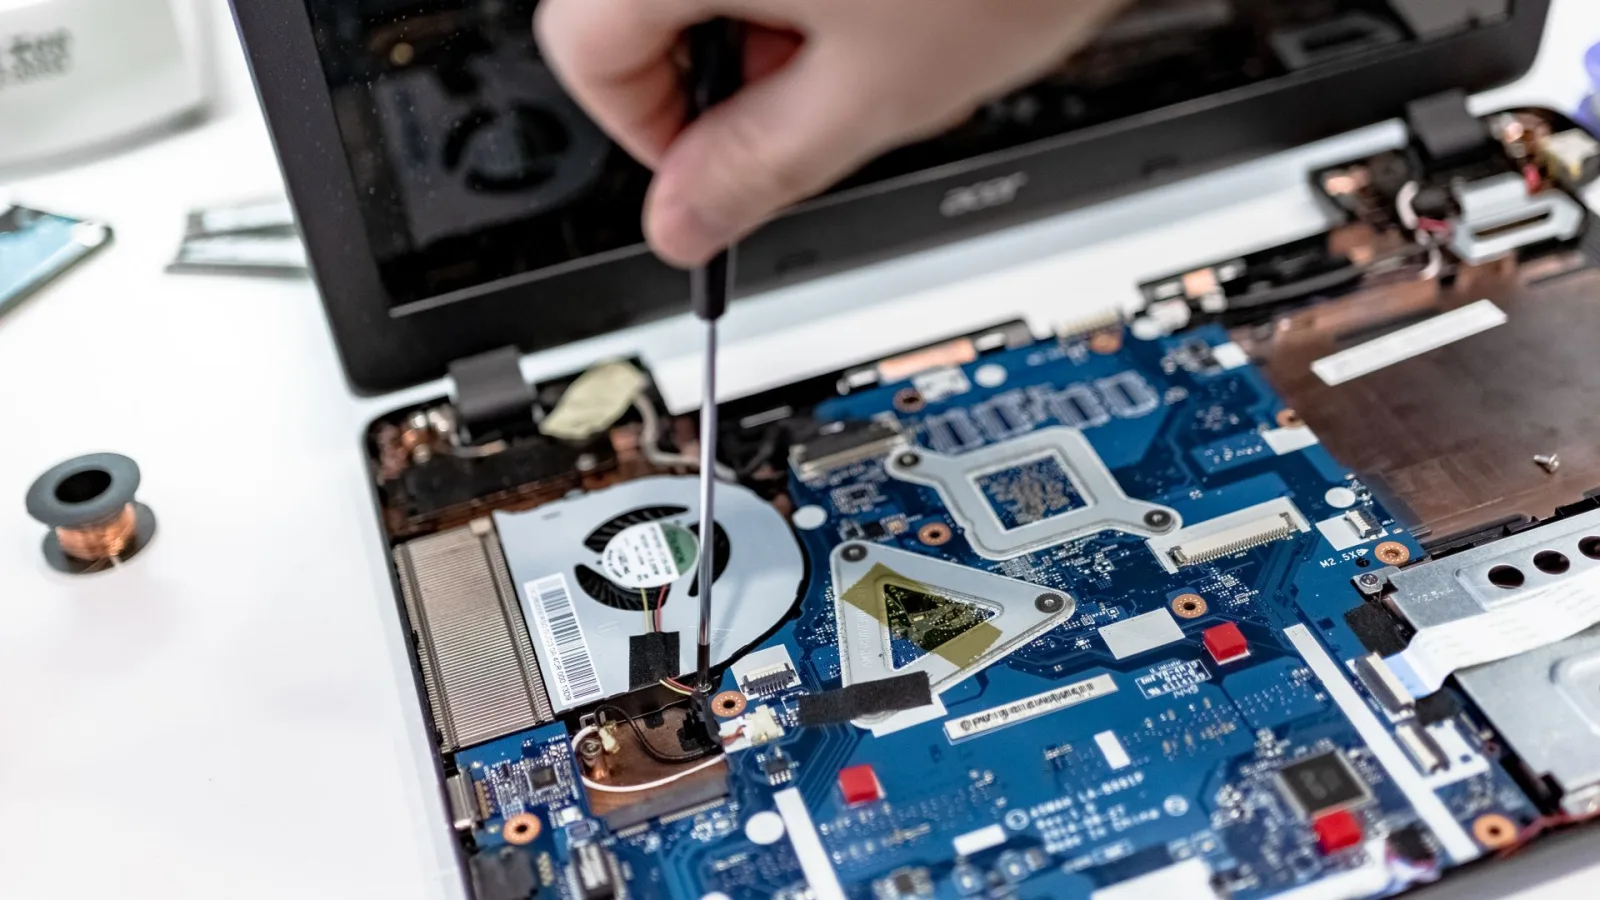
Moduł TPM, odpowiedzialny między innymi za bezpieczne szyfrowanie dysku, bywa przyczyną problemów z aktualizacją systemu lub dostępem do zaszyfrowanych danych, gdy ulegnie awarii.
Diagnozujemy przyczynę problemu z modułem TPM na płycie głównej i, w miarę możliwości, naprawiamy go lub doradzamy dalsze postępowanie.
Naprawa jest wskazana, gdy system zgłasza błędy związane z modułem TPM lub laptop nie spełnia wymagań aktualizacji z nim związanych.
Diagnoza i naprawa mieszczą się z reguły w standardowym czasie do 3 dni.
Diagnoza wstępna i wycena są bezpłatne, a wykonana usługa objęta jest gwarancją do 12 miesięcy.
Moduł TPM (Trusted Platform Module, czyli dedykowany mikrokontroler kryptograficzny) to element odpowiedzialny za sprzętowe zabezpieczenie danych w komputerze przenośnym. Głównym zadaniem tego układu jest bezpieczne generowanie, przechowywanie oraz ochrona kluczy kryptograficznych wykorzystywanych przez oprogramowanie systemowe. Moduł tworzy unikalny klucz główny powiązany bezpośrednio z daną płytą główną, co zapobiega odczytaniu zaszyfrowanych danych w przypadku przełożenia nośnika pamięci do innego urządzenia.
Układ TPM odpowiada bezpośrednio za obsługę mechanizmu BitLocker (funkcja pełnego szyfrowania dysków wbudowana w system Windows), logowanie za pomocą funkcji Windows Hello (zarówno poprzez kod PIN, jak i czytniki biometryczne) oraz uwierzytelnianie tożsamości w usługach sieciowych. Ponadto moduł wykonuje pomiary integralności środowiska startowego za pomocą rejestrów PCR (Platform Configuration Registers, czyli rejestrów przechowujących sumy kontrolne kolejnych etapów uruchamiania komputera), co pozwala wykryć próby modyfikacji kodu przez szkodliwe oprogramowanie typu rootkit przed załadowaniem jądra systemu operacyjnego.
Na płytach głównych laptopów stosowane są dwa główne rozwiązania technologiczne:
Uszkodzenie lub niestabilna praca podsystemu bezpieczeństwa TPM manifestuje się na kilka charakterystycznych sposobów, które uniemożliwiają normalną pracę z urządzeniem:
Problemy z podsystemem kryptograficznym dzielą się na kilka kategorii w zależności od podłoża usterki oraz architektury sprzętowej danego modelu laptopa:
Pierwszym wariantem jest fizyczne uszkodzenie dedykowanego układu scalonego dTPM. Na skutek przepięcia na liniach zasilania lub wewnętrznej degradacji struktury krzemowej układ przestaje odpowiadać na zapytania przesyłane magistralą SPI (Serial Peripheral Interface, czyli szeregowym interfejsem komunikacyjnym). W takim wypadku płyta główna nie jest w stanie zainicjalizować modułu podczas procedury POST (Power-On Self-Test, czyli wstępnego testu podzespołów po włączeniu zasilania).
Drugim wariantem jest uszkodzenie przestrzeni NVRAM (Non-Volatile Random Access Memory, czyli nieulotnej pamięci konfiguracji) w kości pamięci flash UEFI/BIOS. Przechowywane są tam certyfikaty, klucze autoryzacyjne oraz stany rejestrów modułu. Jeśli w wyniku błędu zapisu komórki pamięci ulegną uszkodzeniu, moduł zgłasza błędy weryfikacji kryptograficznej.
Trzeci wariant dotyczy błędów w podsystemach zarządzania procesora, takich jak Intel ME (Management Engine, czyli autonomiczny podsystem zarządzania w platformach Intel) lub AMD PSP (Platform Security Processor, czyli koprocesor bezpieczeństwa w układach AMD). W tym przypadku uszkodzenie integralności oprogramowania układowego w sekcji bezpieczeństwa blokuje prawidłowe działanie wbudowanego modułu fTPM/PTT.
Awarie modułu TPM na płycie głównej wynikają najczęściej z następujących czynników:
Nieprawidłowe próby usunięcia problemów z modułem TPM mogą prowadzić do nieodwracalnej utraty cennych danych lub całkowitego unieruchomienia płyty głównej:
Najpoważniejszym błędem jest wykonanie procedury czyszczenia modułu TPM (opcja Clear TPM) w menu ustawień UEFI/BIOS bez wcześniejszego upewnienia się, że użytkownik posiada zapisany 48-cyfrowy klucz odzyskiwania BitLocker. Skasowanie zawartości modułu bezpowrotnie usuwa klucze deszyfrujące z pamięci urządzenia. W przypadku braku zewnętrznej kopii klucza odzyskanie danych zapisanych na dysku SSD staje się matematycznie niemożliwe.
Częstym błędem jest także programowanie kości pamięci flash BIOS nieodpowiednim wsadem pobranym z niesprawdzonych źródeł internetowych. Zastąpienie fabrycznego oprogramowania plikiem bez przeniesienia unikalnych bloków DMI (Desktop Management Interface, czyli obszaru zawierającego numery seryjne i klucz licencyjny systemu) oraz bez wyczyszczenia regionu Intel ME/AMD PSP powoduje trwałą blokadę modułu bezpieczeństwa, opóźniony start płyty głównej lub wyłączanie się laptopa po kilkudziesięciu sekundach.
Niebezpieczne są również próby wygrzewania układu TPM za pomocą domowych opalarek lub tanich stacji lutowniczych bez odpowiednich profili temperaturowych. Działanie to prowadzi do przegrzania laminatu płyty głównej, powstania bąbli na strukturze PCB (Printed Circuit Board, czyli obwodu drukowanego) oraz zwarcia wewnętrznych warstw ścieżek sygnałowych.
Przed przystąpieniem do naprawy sprzętowej płyty głównej należy wykluczyć usterki dające zbliżone objawy, które mają inne źródło:
Częstą przyczyną pozornej awarii TPM jest rozładowanie baterii podtrzymującej pamięć CMOS (Complementary Metal-Oxide-Semiconductor, czyli układ podtrzymujący konfigurację zegara czasu rzeczywistego i parametrów BIOS). Po utracie zasilania podtrzymującego ustawienia płyty głównej resetują się do wartości domyślnych, w których funkcja TPM lub Intel PTT może być fabrycznie wyłączona.
Innym przypadkiem jest uszkodzenie struktury logicznej lub fizycznej dysku SSD/NVMe. Błędy odczytu sektorów startowych partycji EFI (Extensible Firmware Interface, czyli partycji zawierającej menedżer rozruchu) powodują zmianę sumy kontrolnej przekazywanej do rejestrów PCR, co system interpretuje jako naruszenie integralności środowiska i blokuje dostęp do klucza BitLocker, mimo że sam moduł TPM jest w pełni sprawny.
Błędy logowania do usług Microsoftu i komunikaty o awarii TPM bywają także wywołane uszkodzeniem folderu `Ngc` w profilu użytkownika systemu Windows, gdzie przechowywane są dane biometryczne i konfiguracja kodu PIN. W takiej sytuacji problem rozwiązuje się na poziomie oprogramowania systemowego bez ingerencji w płytę główną.
Procedura naprawcza realizowana przez techników obejmuje szereg precyzyjnych kroków diagnostycznych i warsztatowych:
Profesjonalna naprawa modułu TPM nie powoduje utraty danych, o ile przed awarią dysk nie został zaszyfrowany, a klucz odzyskiwania BitLocker został zachowany przez użytkownika. Przed przystąpieniem do jakichkolwiek prac na płycie głównej nośnik pamięci jest demontowany lub zabezpieczany, aby wykluczyć ryzyko uszkodzenia plików.
Aktualizacja oprogramowania układowego zmienia sumy kontrolne kodu startowego zapisane w rejestrach PCR modułu TPM. Moduł wykrywa tę zmianę jako potencjalną próbę nieautoryzowanej modyfikacji systemu i w celach bezpieczeństwa blokuje automatyczne udostępnienie klucza deszyfrującego, wymagając ręcznego podania 48-cyfrowego klucza odzyskiwania.
Wersja TPM 1.2 obsługiwała wyłącznie algorytm haszujący SHA-1, który we współczesnych zastosowaniach uznawany jest za niewystarczająco bezpieczny. Standard TPM 2.0 wprowadził obsługę nowoczesnych i silniejszych algorytmów kryptograficznych, takich jak SHA-256 oraz kryptografię krzywych eliptycznych (ECC), a także stał się obowiązkowym wymaganiem dla nowych systemów operacyjnych.
Domyślnie nie prosimy o hasło użytkownika. Wszelkie testy sprzętowe, pomiary napięć oraz programowanie pamięci flash wykonujemy na zewnętrznych systemach diagnostycznych bez konieczności logowania się do prywatnego konta klienta. Hasło może być potrzebne jedynie w wyjątkowych sytuacjach, gdy na wyraźne życzenie klienta weryfikujemy specyficzną konfigurację konta domenowego lub aplikacji biznesowych.
W przypadku platform korzystających wyłącznie z fTPM/PTT moduł logiczny jest bezpośrednią częścią struktury procesora lub chipsetu. W takich konfiguracjach naprawa polega na rekonstrukcji oprogramowania układowego w kości BIOS (czyszczenie regionu bezpieczeństwa). Jeśli uszkodzeniu uległ krzem wewnątrz procesora, konieczna jest wymiana jednostki centralnej (CPU) lub instalacja dedykowanego modułu dTPM, jeśli płyta główna posiada dla niego przewidziane miejsce montażowe.
Naprawiamy płyty główne oraz moduły bezpieczeństwa TPM w komputerach przenośnych wszystkich wiodących producentów, w tym:
Acer, Alienware, Asus, Compaq, Dell, Fujitsu, Gateway, HP, Huawei, IBM, Lenovo, LG, Medion, MSI, Packard Bell, Panasonic, Razer, Samsung, Sony, Toshiba, VAIO oraz Xiaomi.
Do napraw wykorzystujemy wyłącznie nowe części zamienne, a precyzyjne lutowanie mikrokontrolerów przeprowadzane jest zgodnie z normami przemysłowymi IPC. Na życzenie klienta podpisujemy umowę o zachowaniu poufności danych (NDA), co jest standardem przy obsłudze sprzętu firmowego i stacji roboczych przetwarzających informacje chronione prawnie.
Wszystkie usługi realizowane są w modelu bezpośredniego dojazdu do klienta bez konieczności wizyty w biurze. Obsługujemy całą Warszawę oraz miejscowości podwarszawskie w promieniu 40 km, w tym powiaty: grodziski, legionowski, otwocki, piaseczyński, pruszkowski, warszawski zachodni oraz wołomiński.
Kierowca odbiera uszkodzony sprzęt bezpośrednio spod wskazanego adresu, a w przypadku naprawy laptopa bezwarunkowo i bezpłatnie przekazuje w pełni skonfigurowany laptop zastępczy z systemem Windows, bez kaucji i bez limitu czasowego na cały okres realizacji usługi. Wstępna diagnoza laptopa w trybie door-to-door jest całkowicie bezpłatna, a po akceptacji kosztorysu i wykonaniu naprawy sprzęt objęty jest gwarancją do 12 miesięcy. Zgłoszenia przyjmowane są pod numerem telefonu 22 378 48 09 przez całą dobę, 7 dni w tygodniu.